Trojan.Win32.VALLEYRAT.K

Win32:MalwareX-gen [Misc] (AVAST); Gen:Variant.Yogi.84870 (BITDEFENDER); Trojan.Win32.Crypt (IKARUS)
Windows




マルウェアタイプ:
トロイの木馬型
破壊活動の有無:
なし
暗号化:

感染報告の有無 :
はい
概要
マルウェアは、他のマルウェアに作成されるか、脅威あるWebサイトからユーザが言ってダウンロードすることによりコンピュータに侵入します。
マルウェアは、情報収集する機能を備えていません。
詳細
侵入方法
マルウェアは、他のマルウェアに作成されるか、脅威のあるWebサイトからユーザが言ってダウンロードすることによりコンピューターに侵入します。
インストール
マルウェアは、以下のフォルダを追加します。
- %Public%\WindowsApps\{ランダム}
- %ProgramData%\{ランダム}
(注:%Public% フォルダは、すべてのユーザ共通のファイルまたはフォルダのリポジトリとして機能するフォルダです。Windows Vista、7、8の場合、通常 "C:\Users\Public" です。 %ProgramData% フォルダは、マルウェアサービスにおいて任意のユーザがプログラムに変更を加えることができるプログラムファイルフォルダのバジョンです。ここには、すべてのユーザのアプリケーションデータが含まれます。Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\ProgramData" です。Windows Server 2003(32-bit)、2000(32-bit)、XPの場合、通常 "C:\Documents and Settings\All Users" です。 )
マルウェアは、以下のファイルを作成します。
- %Public%\WindowsApps\{ランダム}\PdFcoRE8.dLL → セルフコピー
- %Public%\WindowsApps\{ランダム}\Microsoft.BingSearch.exe → サイドロードされた PdFcoRE8.dLL を実行するためにリネームして使用される正当なホストバイナリのコピー
- %Public%\WindowsApps\{ランダム}\{ランダム}.{ランダム} → カーネルレベルの BYOVD プロセス終了を実行するために、リソース EULA_es から抽出された脆弱な 64 ビットカーネルドライバ (ardrv.sys / OPSWAT AppRemover Driver)
- %ProgramData%\{ランダム}\pdfcorE8.Dll.rtf → ステージング中に作成される一時的な中間ファイル。その後削除されます
- %ProgramData%\{ランダム}\pdfcorE8.Dll → 権限昇格したサイドロード用にステージングされた、復号化されたコアリモートアクセス Trojan (RAT) ペイロード(属性は「隠し」および「読み取り専用」に設定され、Backdoor.Win32.VALLEYRAT.J として検出されます)
- %ProgramData%\{ランダム}\{ランダム}.exe → ProgramData にドロップされ、2 回目の UAC 権限昇格バイパスルーチン中に呼び出されるホストバイナリのコピー(属性は「隠し」および「読み取り専用」に設定されています)
- %ProgramData%\{Machine-SID}.admx → 被害ホストの Machine SID から派生し、管理用テンプレート拡張子 (.admx) で偽装された、永続的な設定およびビーコンキャッシュファイル
- %User Temp%\Direct ErrorLog.txt → 正当なアプリケーションログをシミュレートし、サイドロードを隠蔽するために作成されたデコイエラーログファイル
- %User Temp%\CMD.EXE → ComputerDefaults.exe を起動するために使用される Windows コマンドプロセッサの一時コピー。その後削除されます
- %User Temp%\{ランダム}.EXE → バックグラウンド実行に使用される一時的なステージング実行可能ラッパー
マルウェアは、以下のプロセスを追加します。
- {host loader}.exe → 初期の権限のないホストプロセス。サイドロードされた PdFcoRE8.dLL を実行し、%Public%\WindowsApps\{ランダム}\ をステージングし、ms-settings をハイジャックし、ComputerDefaults.exe を実行して Microsoft.BingSearch.exe を起動し、終了します
- "%Public%\WindowsApps\{ランダム}\Microsoft.BingSearch.exe" → 1 回目の ComputerDefaults.exe 呼び出しを介して起動される権限昇格した中間ホストプロセス。ardrv ドライバをドロップして登録し、%ProgramData%\{Machine-SID}.admx をドロップし、ProgramData ファイルをステージングし、ms-settings UAC ハイジャックを ProgramData 実行ファイルに向くように再設定し、CMD.EXE を介して再度 ComputerDefaults.exe を実行します
- "%System%\cmd.exe" /c "%System%\ComputerDefaults.exe" → バックグラウンドで ComputerDefaults.exe を起動するために使用されるコマンドプロセッサのコマンドライン
- "%System%\ComputerDefaults.exe" → チェーン内で 2 回悪用される自動権限昇格 Windows ユーティリティ(1 回目は {host loader}.exe によって Microsoft.BingSearch.exe を起動し、2 回目は Microsoft.BingSearch.exe によって %ProgramData%\{ランダム}\{ランダム}.exe を起動するため)。ユーザに UAC の同意を求めることなく実行されます
- "%ProgramData%\{ランダム}\{ランダム}.exe" → 2 回目の ComputerDefaults.exe 呼び出しを介して起動される永続的なホストプロセス。昇格した権限で実行され、pdfcorE8.Dll(Backdoor.Win32.VALLEYRAT.J として検出されます)をサイドロードします
その他のシステム変更
マルウェアは、以下のレジストリキーを追加します。
HKEY_CURRENT_USER\Software\{Machine-SID}\
{Machine-SID}
(Default) = {16進数エンコードされた設定文字列}
HKEY_CURRENT_USER\Software\Classes\
ms-settings\Shell\open\
command
(Default) = {バイナリへのパス} → `ComputerDefaults.exe` を起動して自動昇格をトリガーし、UAC プロンプトを表示せずに指定されたバイナリを昇格した管理者権限で実行します。その後、侵害の指標を削除するために `ms-settings` キー構造を削除します
感染活動
マルウェアは、以下のドライバ内部に自身のコピーを作成します。
- %Public%\WindowsApps\{ランダム}
(注:%Public% フォルダは、すべてのユーザ共通のファイルまたはフォルダのリポジトリとして機能するフォルダです。Windows Vista、7、8の場合、通常 "C:\Users\Public" です。)
ルートキット機能
マルウェアは、ルートキット機能を備えていません。
情報漏えい
マルウェアは、情報収集する機能を備えていません。
その他
マルウェアは、以下を実行します。
- 暗号化された脆弱な 64 ビットカーネルドライバ (`ardrv.sys`) を抽出し、ランダムなファイル名と拡張子で `%Public%\WindowsApps\{ランダム}\{ランダム}.{ランダム}` にドロップすることで、Bring Your Own Vulnerable Driver (BYOVD) 機能を活用します。また、以下の詳細でファイルをカーネルドライバサービスとして登録します:
- サービス名: ardrv
- 表示名: ardrv
- タイプ: カーネルドライバ (SERVICE_KERNEL_DRIVER)
- 開始タイプ: 要求開始 (SERVICE_DEMAND_START)
- バイナリパス: `%Public%\WindowsApps\{ランダム}\{ランダム}.{ランダム}`
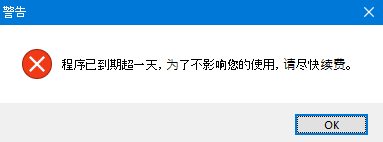
- 初回 DLL ロード時に、影響を受けたマシンのローカルシステム日付を組み込まれたキャンペーン期限しきい値 (`$@2026-09-24#`) と照合して検証します。ローカルシステム日付が 2026 年 9 月 24 日以前である場合にのみ実行を続行し、それ以外の場合は以下を表示します:
対応方法
手順 1
トレンドマイクロの脅威学習型検索は、マルウェアの存在が確認された時点で検出し、マルウェアが実行される前にブロックします。脅威学習型検索が有効な場合、当社のウイルス対策製品はこのマルウェアを以下の脅威学習型検出名として検出します。
-
Ransom.Win32.TRX.XXPE50FFF110
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
このマルウェアもしくはアドウェア等の実行により、手動で記録されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合のほか、オペレーティングシステム(OS)の末尾によりインストールされない場合があります。手動で記録されたファイル/フォルダ/レジストリ情報が確認されない場合、当該の手動の操作は不要ですので、次の手順に進んでください。
手順 4
Windowsをセーフモードで再起動します。
セーフモードでの起動:
• Windows 2000 の場合:
- コンピュータを起動させます。
- 「Windows **** を起動しています•••」のメッセージが表示されている間に(F8)を押します。
- 「Windows 強制オプション メニュー」が表示されるので、+↓-+↑-キーを使って+セーフモード-を選択し、+Enter-を押します。
• Windows XP の場合:
- コンピュータを起動させます。
- 「Windows **** を起動しています•••」のメッセージが表示されている間に(F8)を押します。
- 「Windows 強制オプション メニュー」が表示されるので、+↓-+↑-キーを使って+セーフモード-を選択し、+Enter-を押します。
• Windows Server 2003 の場合:
- コンピュータを起動させます。
- 「Windows **** を起動しています•••」のメッセージが表示されている間に(F8)を押します。
- 「Windows 強制オプション メニュー」が表示されるので、+↓-+↑-キーを使って+セーフモード-を選択し、+Enter-を押します。
• Windows Vista、Windows 7 および Windows Server 2008 の場合:
- コンピュータを起動させます。
- 「Windows **** を起動しています•••」のメッセージが表示されている間に(F8)を押します。
- 「詳細ブート オプション」が表示されるので、+↓-+↑-キーを使って+セーフモード-を選択し、+Enter-を押します。
• Windows 8、8.1 および Server 2012の場合:
- 画面の右上隅へマウスポインタを移動し、[チャーム]バーを表示します。
- マウスで、[設定]—[PC設定の変更]を選択します。
- 左側のパネルで、[一般]を選択します。
- 右側のパネルで、[PCの起動をカスタマイズする]が表示された下にスクロールし、[今すぐ再起動]をクリック。コンピュータが再起動するまで待ちます。
- [オプションの選択]メニューで、[トラブルシューティング]—[詳細オプション]—[スタートアップ設定]—[再起動]をクリックします。
- [スタートアップ設定]メニューで、[4]キーを押し、「4) セーフモードを有効にする」を選択します。
• Windows 10 の場合:
- キーボードの「Windowsロゴ」キーまたは「(アルファベットの)i」キーを押して「設定」を開きます。ここで開かない場合は「スタート」ボタンをクリックして「設定」を選択します。
- 「更新とセキュリティ」→「回復」を選択します。
- 「詳細起動」下にある「今すぐ再起動」を選択します。
- 再起動後、「オプションの選択」画面で「トラブルシューティング」→「詳細オプション」→「スタートアップ設定」→「再起動」を選択します。
- 再起動後、「オプションを選択するには、番号を押してください」が表示されます。「4)」を選択するか「F4」キーを押して、セーフモードで起動します。
手順 5
このレジストリキーを削除します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客さまの責任で行っていただくことになります。当社ではレジストリの編集による如何なる問題に対しても責任負いかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_CURRENT_USER\Software\{Machine-SID}\
- {Machine-SID}
- {Machine-SID}
- In HKEY_CURRENT_USER\Software\Classes\ms-settings\Shell\open\
- command
- command
- In HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\
- ardrv
- ardrv
手順 6
以下のファイルを検索し削除します。
- %Public%\WindowsApps\{ランダム}\PdFcoRE8.dLL
- %Public%\WindowsApps\{ランダム}\Microsoft.BingSearch.exe
- %Public%\WindowsApps\{ランダム}\{ランダム}.{ランダム}
- %ProgramData%\{ランダム}\pdfcorE8.Dll.rtf
- %ProgramData%\{ランダム}\pdfcorE8.Dll
- %ProgramData%\{ランダム}\{ランダム}.exe
- %ProgramData%\{Machine-SID}.admx
- %User Temp%\Direct ErrorLog.txt
- %User Temp%\CMD.EXE
- %User Temp%\{ランダム}.EXE
手順 7
以下のフォルダを検索し削除します。
- %Public%\WindowsApps\{ランダム}
- %ProgramData%\{ランダム}
手順 8
コンピュータを通常モードで再起動し、最新のパターン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、「Trojan.Win32.VALLEYRAT.K」と検出したファイルの検索を実行してください。
検出されたファイルが、当社ウイルス対策製品により既に検出、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
ご利用はいかがでしたか? アンケートにご協力ください