Ransom.Win64.EXITIUM.B

Gen:Heur.Ransom.Imps.1 (BITDEFENDER)
Windows




マルウェアタイプ:
身代金要求型不正プログラム(ランサムウェア)
破壊活動の有無:
なし
暗号化:
なし
感染報告の有無 :
はい
概要
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが言ってダウンロードすることによりコンピュータに侵入します。 マルウェアは、他のマルウェアに作成され、コンピュータに侵入します。
マルウェアは、感染コンピュータ上のドライバAからZまで列挙します。
マルウェアは、バックドア活性の機能を持っていません。
マルウェアは、情報収集する機能を持っていません。
身体要求文書のファイルを作成します。 以下のファイル拡張子を持つファイルは暗号化されません。
詳細
侵入方法
マルウェアは、他のマルウェアに作成されるか、脅威のあるWebサイトからユーザが言ってダウンロードすることによりコンピューターに侵入します。
マルウェアは、以下のマルウェアに作成され、コンピューターに侵入します。
インストーる
マルウェアは、以下のプロセスを追加します。
- cmd.exe /c vssadmin delete shadows /all /quiet >nul 2>&1 $→$ すべてのボリュームシャドウコピーを削除します
- cmd.exe /c vssadmin resize shadowstorage /for={Drive}: /on={Drive}: /maxsize=320MB >nul 2>&1 $→$ シャドウストレージを縮小して、以前の復元スナップショットをパージします
- cmd.exe /c wmic shadowcopy delete /quiet >nul 2>&1 $→$ WMIを介してセカンダリボリュームシャドウコピーを削除します
- cmd.exe /c net stop {service} /y >nul 2>&1 $→$ データベースおよびバックアップサービスを停止します
- cmd.exe /c sc stop {service} >nul 2>&1 $→$ サービスコントロールマネージャーを介してターゲットサービスを停止します
- cmd.exe /C ping 1{BLOCKED}.1 -n 6 > nul && del /f /q "{malware path}\{malware name}.exe" $→$ ローダーバイナリを排除するための実行後の自己削除ルーチン
その他のシステム変更
マルウェアは、以下のレジストリ値を変更します。
HKEY_CURRENT_USER\Software\Microsoft\
Windows\CurrentVersion\Policies\
System
DisableTaskMgr = 1
(註:変更前の上記レジストリ値は、「0 (1 disables Windows Task Manager)」となります。)
HKEY_CURRENT_USER\Software\Microsoft\
Windows\CurrentVersion\Policies\
System
DisableRegistryTools = 1
(註:変更前の上記レジストリ値は、「0 (1 disables Registry Editor (`regedit.exe`))」となります。)
HKEY_USERS\.DEFAULT\Software\
Microsoft\Windows\CurrentVersion\
Policies\System
DisableTaskMgr = 1
(註:変更前の上記レジストリ値は、「0 (1 disables Windows Task Manager)」となります。)
HKEY_USERS\.DEFAULT\Software\
Microsoft\Windows\CurrentVersion\
Policies\System
DisableRegistryTools = 1
(註:変更前の上記レジストリ値は、「0 (1 disables Registry Editor (`regedit.exe`))」となります。)
感染活動
マルウェアは、感染コンピューター上のドライブAからZまで列挙します。
バックドア活動
マルウェアは、バックドア活動の機能を備えていません。
ルートキット機能
マルウェアは、ルートキット機能を備えていません。
プロセスの終了
マルウェアは、感染コンピューター上で確認した以下のサービスを終了します。
- `acronis_agent`
- `backup`
- `mssqlserver`
- `mysql`
- `shadowprotectsvc`
- `sql`
- `sqlexpress`
- `veeam`
- `veeamcatalogsvc`
- `wbengine`
マルウェアは、感染コンピューター上で以下のプロセスが常駐していることを確認した場合、そのプロセスを終了します。
- AGENTSVC.exe
- AVAGENT.exe
- AVSCS.exe
- BEDBH.exe
- BENETNS.exe
- BENGIEN.exe
- BESERVER.exe
- CAGSERVICE.exe
- CVD.exe
- CVFWD.exe
- CVMOUNTD.exe
- CVODS.exe
- DBENG50.exe
- DBSNMP.exe
- DELLSYSTEMDETECT.exe
- ENCSVC.exe
- ENTERPRISECLIENT.exe
- EXCEL.exe
- FIREFOX.exe
- INFOPATH.exe
- ISQLPLUSSERVICE.exe
- MSACCESS.exe
- MSPUB.exe
- MVDESKTOPSERVICE.exe
- MYDESKTOPQOS.exe
- MYDESKTOPSERVICE.exe
- NOTEPAD.exe
- OCAUTOUPDS.exe
- OCOMM.exe
- OCSSD.exe
- ONENOTE.exe
- ORACLE.exe
- OUTLOOK.exe
- POWERPNT.exe
- PVLSVR.exe
- QBCFMONITORSERVICE.exe
- QBDBMGRN.exe
- QBIDPSERVICE.exe
- RAW_AGENT_SVC.exe
- SAP.exe
- SAPHOSTEXEC.exe
- SAPOSCOL.exe
- SAPSTARTSRV.exe
- SQBCORESERVICE.exe
- SQL.exe
- STEAM.exe
- SYNCTIME.exe
- TBIRDCONFIG.exe
- TEAMVIEWER.exe
- TEAMVIEWER_SERVICE.exe
- THEBAT.exe
- THUNDERBIRD.exe
- TV_W32.exe
- TV_X64.exe
- VEEAMDEPLOYMENTSVC.exe
- VEEAMNFSSVC.exe
- VEEAMTRANSPORTSVC.exe
- VISIO.exe
- VMCOMPUTE.exe
- VMMS.exe
- VMWP.exe
- VSNAPVSS.exe
- VXMON.exe
- WINWORD.exe
- WORDPAD.exe
- XFSSVCCON.exe
情報収集
マルウェアは、情報収集する機能を備えていません。
その他
マルウェアは、以下を実行します。
- 以下のサービスを作成し、開始します:
- サービス名: wbobongl
- 表示名: wbobongl
- タイプ: SERVICE_WIN32_OWN_PROCESS
- 開始タイプ: SERVICE_AUTO_START
- バイナリパス: {malware path}\{loader executable}
マルウェアは、以下のパラメータを受け取ります。
- `--fast` $→$ 部分ヘッダー暗号化を直接適用することで暗号化を高速化します
- `--gpo` $→$ Active Directory グループポリシーオブジェクト (GPO) を作成して展開し、ドメイン参加マシン全体でランサムウェアを SYSTEM として実行します
- `--local` $→$ 暗号化ルーチンをローカルの固定ドライブのみに厳格に制限します
- `--net` $→$ ポート 445 (SMB) のサブネットスイープを有効にし、暗号化のためにリモートネットワーク共有を列挙します
- `--quiet` $→$ コンソールログやUIインジケーターを表示せず、バックグラウンドで静かに実行します
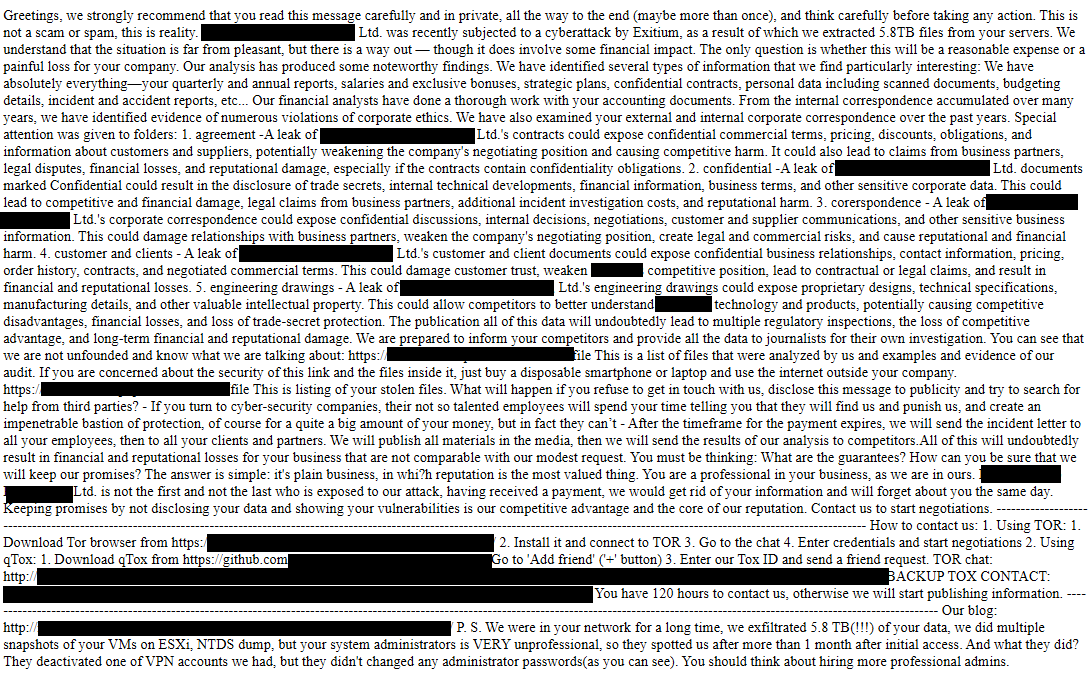
- `--readme` $→$ ファイルを暗号化せずに、ターゲットディレクトリ全体に身代金要求書 YOU ARE UNDER ATTACK!.html をドロップします
- `{Path}` $→$ 暗号化の対象となる指定のディレクトリパスを指定します
マルウェアは、脆弱性を利用した感染活動を行いません。
ランサムウェアの不正活動
マルウェアは、暗号化されたファイルのファイル名に以下の拡張子を追加します。
- .NcWIq
マルウェアが作成する以下のファイルは、標識的です。
- {Encrypted Directory}\YOU ARE UNDER ATTACK!.html
以下のファイル拡張子を持つファイルについては暗号化しません:
- .386
- .adv
- .ani
- .bat
- .bin
- .cmd
- .com
- .cpl
- .cur
- .deskthemepack
- .diagcab
- .diagcfg
- .diapkg
- .dll
- .drv
- .exe
- .hta
- .icl
- .ico
- .ics
- .idx
- .key
- .lnk
- .lock
- .log
- .mod
- .mpa
- .msc
- .msi
- .msp
- .msstyles
- .msu
- .NcWIq
- .nls
- .nomedia
- .ocx
- .prf
- .ps1
- .rtp
- .scr
- .shs
- .spl
- .sys
- .theme
- .themepack
以下のファイルおよびディレクトリについては暗号化しません:
- $recycle.bin
- $windows.~bt
- $windows.~ws
- admin$
- appdata
- application data
- autorun.inf
- autorun.ini
- boot
- boot.ini
- bootfont.bin
- bootmgfw.efi
- bootmgr
- bootmgr.efi
- bootsect.bak
- config.msi
- desktop.ini
- iconcache.db
- intel
- ipc$
- mozilla
- msocache
- netlogon
- ntldr
- ntuser.dat
- ntuser.dat.log
- ntuser.ini
- perflogs
- programdata
- system volume information
- sysvol
- thumbs.db
- tor browser
- windows
- windows.old
- YOU ARE UNDER ATTACK!.html
マルウェアは、以下の拡張子を持つファイル全体を優先的に暗号化します。
- .4dd
- .4dl
- .abs
- .abx
- .accdb
- .accdc
- .accde
- .accdr
- .accdt
- .accft
- .act
- .adb
- .ade
- .adf
- .adp
- .al
- .alf
- .arc
- .ask
- .avhdx
- .backup
- .bak
- .bay
- .bcd
- .bdf
- .bin
- .bkf
- .bkp
- .bld
- .bmp
- .bpk
- .btr
- .bz2
- .bzip2
- .c
- .cad
- .cat
- .cdb
- .cdr
- .cer
- .cfg
- .ckp
- .cma
- .config
- .contact
- .cpd
- .cpi
- .cpp
- .crt
- .crw
- .cs
- .css
- .csv
- .dacpac
- .dad
- .dadiagrams
- .daschema
- .db
- .db-shm
- .db-wal
- .db3
- .dbc
- .dbf
- .dbs
- .dbt
- .dbv
- .dbx
- .dcb
- .der
- .dif
- .dip
- .disk
- .djv
- .djvu
- .dng
- .doc
- .docb
- .docm
- .docx
- .dot
- .dotm
- .dotx
- .dp1
- .dwg
- .dxf
- .eco
- .edb
- .eml
- .epim
- .eps
- .erf
- .fdb
- .fic
- .fla
- .flv
- .fmp
- .fmp12
- .fmpsl
- .fol
- .fp3
- .fp4
- .fp5
- .fp7
- .fpt
- .fzb
- .fzv
- .gdb
- .gif
- .gpg
- .gwi
- .gz
- .gzip
- .h
- .hdb
- .hdx
- .his
- .hp
- .hpp
- .htm
- .html
- .ib
- .ibd
- .idb
- .ihx
- .iso
- .itdb
- .itw
- .jar
- .java
- .jet
- .jpeg
- .jpg
- .js
- .json
- .jtx
- .kdb
- .kdbx
- .kexi
- .kexic
- .kexis
- .key
- .lgc
- .log
- .lwx
- .m3u
- .m4a
- .maf
- .mar
- .mdf
- .mdn
- .mdt
- .mep
- .mid
- .midi
- .mkv
- .mov
- .mp3
- .mp4
- .mpeg
- .mpg
- .mrg
- .msg
- .mud
- .mwb
- .myd
- .myi
- .ndf
- .nef
- .nnt
- .nrmlib
- .nrw
- .ns2
- .ns3
- .ns4
- .nsf
- .nv
- .nv2
- .nwdb
- .nyf
- .odb
- .odc
- .odm
- .odp
- .ods
- .odt
- .ogg
- .oil
- .oqy
- .ora
- .orf
- .ost
- .otg
- .oth
- .otp
- .ots
- .ott
- .owc
- .p12
- .p7b
- .p7c
- .p96
- .p97
- .pak
- .pan
- .pas
- .pdb
- .pdm
- .pfx
- .php
- .pl
- .png
- .pnz
- .pot
- .potm
- .potx
- .ppam
- .pps
- .ppsm
- .ppsx
- .ppt
- .pptm
- .pptx
- .ps
- .psd
- .pst
- .ptx
- .pwm
- .py
- .qba
- .qbb
- .qbm
- .qbr
- .qbw
- .qbx
- .qby
- .qry
- .qvd
- .r3d
- .raf
- .rar
- .raw
- .rb
- .rctd
- .rdb
- .rpd
- .rsd
- .rtf
- .rw2
- .rwl
- .safe
- .sav
- .sbf
- .sbr
- .schema
- .sdb
- .sdf
- .sh
- .sln
- .spq
- .sql
- .sqlite
- .sqlite3
- .sqlitedb
- .sr2
- .srf
- .srw
- .suo
- .svg
- .swf
- .tar
- .tbk
- .teachers
- .tgz
- .tif
- .tiff
- .tmd
- .trn
- .txt
- .ude
- .uop
- .uot
- .usr
- .v12
- .vb
- .vbox
- .vbs
- .vdi
- .vhd
- .vhdx
- .vis
- .vmdk
- .vmx
- .vob
- .vpd
- .vsd
- .vsdx
- .vue
- .vvv
- .wallet
- .wav
- .wb2
- .wbk
- .wdb
- .wma
- .wmdb
- .wmv
- .wpd
- .wpe
- .wps
- .wrk
- .x11
- .x3f
- .xdb
- .xla
- .xlam
- .xld
- .xlk
- .xll
- .xlm
- .xls
- .xlsb
- .xlsm
- .xlsx
- .xlt
- .xltm
- .xltx
- .xlw
- .xml
- .xmlff
- .ycbcra
- .yuv
- .zip
ただし、プログラムのロジック上、3MBを超えるファイルに遭遇しては、最初の1MBのみを部分的に暗号化することがわかりました。ファイルサイズが3MB以下の場合は、ファイル拡張子のみを変更し、暗号化処理は行われません。このロジックは、除外リストに含まれていないすべてのファイル拡張子に適用されます。
マルウェアは、以下のドライブに存在するファイルを暗号化します。
- 固定ドライブ
- リムーバブルドライブ
- ネットワーク上の共有ドライブ
感染活動
Active Directory GPOを用いた感染活動 (`--gpo`):
- マルウェアは、ドメインコントローラー上で実行された場合、または、ドメイン管理者権限(Domain Admin)で実行された場合、「LDAP://」を用いてActive Directoryに接続した後、「Payload Deploy Policy」という名前のGPOを作成します。その後、ドメイン上の共有フォルダ「SYSVOL」にランサムウェアのバイナリをコピーし、「Files.xml」を介してずべてのエンドポイント上の %Public% フォルダに対象のバイナリを配置(ステージング)した後、ドメイン全体で実行されるようにスケジュールタスク「ImmediateTaskV2」を設定します。
(註:%Public%フォルダは、すべてのユーザ共通のファイルまたはフォルダのリポジトリとして機能するフォルダです。Windows Vista、7、8の場合、通常 "C:\Users\Public" です。)
侵入方法
マルウェアは、以下のマルウェアに作成され、コンピューターに侵入します。
インストーる
マルウェアは、以下のプロセスを追加します。
- cmd.exe /c vssadmin delete shadows /all /quiet >nul 2>&1 $→$ すべてのボリュームシャドウコピーを削除する
- cmd.exe /c vssadmin resize shadowstorage /for={ドライブ}: /on={ドライブ}: /maxsize=320MB >nul 2>&1 $→$ シャドウコピー領域の最大サイズを縮小し、過去のバックアップ(スナップショット)を消去する
- cmd.exe /c wmic shadowcopy delete /quiet >nul 2>&1 $→$ WMIを通じてボリュームシャドウコピー(バックアップ)を消去する
- cmd.exe /c net stop {サービス} /y >nul 2>&1 $→$ データベースやバックアップなどに関連する、指定されたサービスを停止させる
- cmd.exe /c sc stop {サービス} >nul 2>&1 $→$ サービスコントロールマネージャー(SCM)を通じて、指定されたサービスを停止させる
- cmd.exe /C ping 1{BLOCKED}.1 -n 6 > nul && del /f /q "{マルウェアパス}\{マルウェアの名前}.exe" $→$ 実行後、ローダー(バイナリ)を密かに強制削除する(自己削除処理)
その他
マルウェアは、以下のサービスを作成して起動します。
- サービス名: wbobongl
- 表示名: wbobongl
- タイプ: SERVICE_WIN32_OWN_PROCESS
- 起動タイプ: SERVICE_AUTO_START
- バイナリパス: {マルウェアパス}\{ローダー(実行ファイル\}}
マルウェアは、以下のパラメータを受け取ります。
- `--fast` $→$ ヘッダを部分的に暗号化することで暗号化処理を高速化させる
- `--gpo` $→$ Active Directory GPOを用いたスケジュールタスクを作成して展開する
- `--local` $→$ ローカルの固定ドライブのみを対象に暗号化処理を実行する
- `--net` $→$ ポート番号445(SMB)にぶつけるサブネットスキャンを有効化し、暗号化を目的にリモートネットワーク上の共有フォルダを列挙する
- `--quiet` $→$ コンソールログや進行状況バーを表示させずにバックグラウンドで密かに実行する
- `--readme` $→$ ファイルを暗号化させずに、すべての対象ディレクトリに身代金要求文書「YOU ARE UNDER ATTACK!.html」を作成する
- `{パス}` $→$ 指定されたディレクトリパスを対象に暗号化処理を実行する
対応方法
手順 1
トレンドマイクロの脅威検出エンジンは、マルウェアの存在が表示されたことが確認された時点で検出し、マルウェアが実行される前にブロックします。脅威検出エンジンが有効になっている場合、当社のウイルス対策製品はこのマルウェアを以下の脅威検出名として検出します。
-
Ransom.Win32.TRX.XXPE50FFF110
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
このマルウェアもしくはアドウェア等の実行により、手続中に記載されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合や、オペレーティングシステム(OS)のファイルによりインストールされない場合が考えられます。手続中に記載されたファイル/フォルダ/レジストリ情報が確認されない場合、当該の手順の操作は不要ですので、次の手順に進んでください。
手順 4
以下のファイルを検索して削除します。
コンポーネントファイルが隠しファイル属性の場合があります。[詳細設定オプション]をクリックし、[隠しファイルとフォルダの検索]のチェックボックスをオンにし、検索結果に隠しファイルとフォルダが含まれるようにしてください。
- {Encrypted Directory}\YOU ARE UNDER ATTACK!.html
手順 5
変更されたレジストリ値を修正します。
警告:レジストリはWindowsの構成情報が集積されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
事前に意図の backups の設定を変更していた場合は、意図するオリジナル設定に戻してください。変更する値が分からない場合は、システム管理者にお問い合わせいただき、レジストリの編集はお客さまの責任として行っていただくことになります。当社ではレジストリの編集によるいかなる問題に対しても責任いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System
- DisableTaskMgr = 1
- DisableTaskMgr = 1
- In HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System
- DisableRegistryTools = 1
- DisableRegistryTools = 1
- In HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\System
- DisableTaskMgr = 1
- DisableTaskMgr = 1
- In HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\System
- DisableRegistryTools = 1
- DisableRegistryTools = 1
手順 6
最新のパターン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、ウイルス検索を実行してください。 「Ransom.Win64.EXITIUM.B」と検出したファイルはすべて削除してください。
検出されたファイルが、当社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
手順 7
暗号化されたファイルをバックアップから復元します。
ご利用はいかがでしたか? アンケートにご協力ください