Ransom.Win32.MAZE.YAAH-A

DeepScan:Generic.Ransom.Maze.89BD156F (BITDEFENDER)
Windows




マルウェアタイプ:
身代金要求型不正プログラム(ランサムウェア)
破壊活動の有無:
なし
暗号化:
はい
感染報告の有無 :
はい
概要
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
身代金要求文書のファイルを作成します。 以下のファイル拡張子を持つファイルは暗号化しません。
詳細
侵入方法
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
インストール
マルウェアは、以下のファイルを作成します。
- %ProgramData%\dump001.tmp
- %User Temp%\111.bmp
(註:%ProgramData%フォルダは、マルチユーザーシステムにおいて任意のユーザがプログラムに変更を加えることができるプログラムファイルフォルダのバージョンです。これには、すべてのユーザのアプリケーションデータが含まれます。Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\ProgramData" です。Windows Server 2003(32-bit)、2000(32-bit)、XPの場合、通常 "C:\Documents and Settings\All Users" です。 . %User Temp%フォルダは、現在ログオンしているユーザの一時フォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザー名>\Local Settings\Temp"です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザ名>\AppData\Local\Temp" です。)
マルウェアは、以下のプロセスを追加します。
- "C:\{Random characters}\{Random characters}\{Random characters}\..\..\..\Windows\{Random characters}\{Random characters}\..\..\system32\{Random characters}\{Random characters}\{Random characters}\..\..\..\wbem\{Random characters}\{Random characters}\..\..\wmic.exe" shadowcopy delete
他のシステム変更
マルウェアは、以下のレジストリ値を変更し、デスクトップの壁紙を変更します。
HKEY_CURRENT_USER\Control Panel\Desktop
Wallpaper = %User Temp%\111.bmp
プロセスの終了
マルウェアは、感染コンピュータ上で以下のプロセスが常駐されていることを確認した場合、そのプロセスを終了します。
- dumpcap.exe
- excel.exe
- fiddler.exe
- msaccess.exe
- mysqld-nt.exe
- outlook.exe
- pipanel.exe
- procexp64.exe
- procexp.exe
- procmon64.exe
- procmon.exe
- python.exe
- taskkill.exe
- visio.exe
- winword.exe -
- x32dbg.exe
- x64dbg.exe
その他
マルウェアは、以下の画像を表示します。
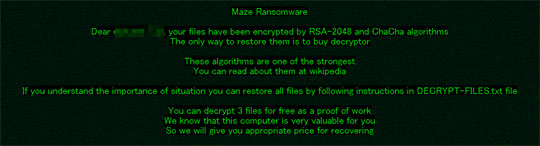
マルウェアは、以下を実行します。
- It uses Windows Text-to-Speech functionality to play the following message:
- {Username}! Alert! {Username}! Alert! Dear {Username}, your files have been encrypted by Maze Ransomware! Attention! You need to buy decryptor in order to restore the files.
ランサムウェアの不正活動
マルウェアは、ファイル名に以下の文字列を含むファイルの暗号化はしません。
- DECRYPT-FILES.txt
- autorun.inf
- boot.ini
- desktop.ini
- ntuser.dat
- iconcache.db
- bootsect.bak
- ntuser.dat.log
- thumbs.db
- Bootfont.bin
マルウェアは、ファイルパスに以下の文字列を含むファイルの暗号化はしません。
- :\Windows
- \Games\
- \Tor Browser\
- \ProgramData\
- \cache2\entries\
- \Low\Content.IE5\
- \User Data\Default\Cache\
- \All Users
- \IETldCache\
- \Local Settings\
- \AppData\Local
- \Program Files
マルウェアは、暗号化されたファイルのファイル名に以下の拡張子を追加します。
- .{Random characters}
マルウェアが作成する以下のファイルは、脅迫状です。
- {Encrypted directory}\DECRYPT-FILES.txt
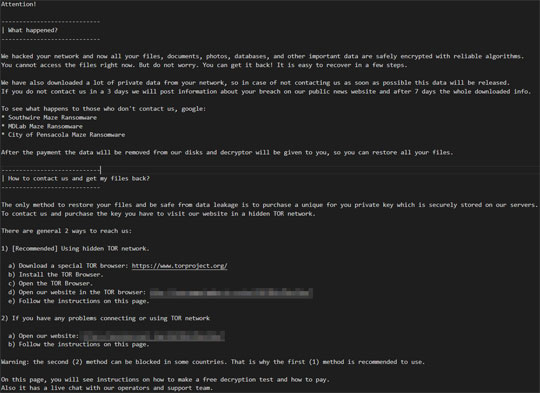
以下のファイル拡張子を持つファイルについては暗号化しません:
- .lnk
- .exe
- .sys
- .dll
対応方法
手順 1
トレンドマイクロの機械学習型検索は、マルウェアの存在を示す兆候が確認された時点で検出し、マルウェアが実行される前にブロックします。機械学習型検索が有効になっている場合、弊社のウイルス対策製品はこのマルウェアを以下の機械学習型検出名として検出します。
- Troj.Win32.TRX.XXPE50FFF036P0005
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
このマルウェアもしくはアドウェア等の実行により、手順中に記載されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合の他、オペレーティングシステム(OS)の条件によりインストールがされない場合が考えられます。手順中に記載されたファイル/フォルダ/レジストリ情報が確認されない場合、該当の手順の操作は不要ですので、次の手順に進んでください。
手順 4
Windowsをセーフモードで再起動します。
手順 5
以下のファイルを検索し削除します。
- %ProgramData%\dump001.tmp
- %User Temp%\111.bmp
- {Encrypted directory}\DECRYPT-FILES.txt
手順 6
デスクトッププロパティを修正します。
手順 7
コンピュータを通常モードで再起動し、最新のバージョン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、「Ransom.Win32.MAZE.YAAH-A」と検出したファイルの検索を実行してください。 検出されたファイルが、弊社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
手順 8
暗号化されたファイルをバックアップから復元します。
ご利用はいかがでしたか? アンケートにご協力ください