Ransom.Win32.AGENDA.SMYXFFE

Win32:MalwareX-gen [Ransom] (AVAST); Gen:Variant.Ransom.Qilin.3 (BITDEFENDER); Ransom:Win32/Qilin!pz (MICROSOFT)
Windows




マルウェアタイプ:
身代金要求型不正プログラム(ランサムウェア)
破壊活動の有無:
なし
暗号化:

感染報告の有無 :
はい
概要
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
マルウェアは、バックドア活動の機能を備えていません。
マルウェアは、情報収集する機能を備えていません。
身代金要求文書のファイルを作成します。 以下のファイル拡張子を持つファイルは暗号化しません。
詳細
侵入方法
マルウェアは、他のマルウェアに作成されるか、脅威のあるWebサイトからユーザが言ってダウンロードすることによりコンピューターに侵入します。
インストール
マルウェアは、以下のフォルダを追加します。
- %User Temp%\QLOG
(注:%User Temp%フォルダは、現在ログインしているユーザの一時フォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザー名>\Local Settings\Temp" です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザー名>\AppData\Local\Temp" です。)
マルウェアは、以下のファイルを作成します。
- %User Temp%\QLOG\ThreadId({number}).LOG → スレッド {number} のランタイムログ
- %User Temp%\QLOGS.zip → 実行アクティビティログの圧縮アーカイブ
- %User Temp%\{Random}.exe → 横展開に使用される、組み込まれた Sysinternals PsExec v2.43 のドロップされたコピー
- %Windows%\psexesvc.exe → 組み込まれた Sysinternals PsExec サービス実行ファイルのドロップされたコピー
(注:%User Temp%フォルダは、現在ログインしているユーザの一時フォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザー名>\Local Settings\Temp" です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザー名>\AppData\Local\Temp" です。. %Windows%フォルダは、Windowsが利用するフォルダで、いずれのオペレーティングシステム(OS)でも通常、"C:\Windows" です。)
マルウェアは、以下のプロセスを追加します。
- "cmd" /C fsutil behavior set SymlinkEvaluation R2R:1 → リモートネットワーク共有をトラバースするためのリモートからリモートへのシンボリックリンク評価を有効にします
- "cmd" /C fsutil behavior set SymlinkEvaluation R2L:1 → ネットワークパスを介してホストローカルのターゲットにアクセスするためのリモートからローカルへのシンボリックリンク評価を有効にします
- "cmd" /C net use → アクティブなネットワーク接続およびマップされたネットワークドライブを列挙します
- "cmd" /C wmic service where name='vss' call ChangeStartMode Manual → Volume Shadow Copy サービスのスタートアップモードを「手動」に変更します
- "cmd" /C net start vss → 削除前に Volume Shadow Copy サービスを開始します
- "cmd" /C vssadmin.exe delete shadows /all /quiet → ファイルの復元を防ぐため、すべてのボリュームシャドウコピーを静かに削除します
- "cmd" /C net stop vss → 削除後に Volume Shadow Copy サービスを停止します
- "cmd" /C wmic service where name='vss' call ChangeStartMode Disabled → シャドウの再作成を防ぐため、Volume Shadow Copy サービスを無効にします
- BCDEdit.exe /set {current} safeboot network → ホストを「ネットワークを使用したセーフモード」で再起動するように Windows ブート構成を設定します
- "powershell" $logs = Get-WinEvent -ListLog * | Where-Object {$_.RecordCount} | Select-Object -ExpandProperty LogName ; ForEach ( $l in $logs | Sort | Get-Unique ) {[System.Diagnostics.Eventing.Reader.EventLogSession]::GlobalSession.ClearLog($l)} → 継続的なバックグラウンドループで、すべての Windows イベントログを定期的に削除します
- "powershell" -Command "Import-Module Active Directory ; Get-ADComputer -Filter * | Select-Object -ExpandProperty DNSHostName" → Active Directory ドメインコントローラに問い合わせて、横展開のためにすべてのドメインエンドポイントのホスト名を収集します
- "powershell" -Command "ServerManagerCmd.exe -i RSAT-AD-PowerShell ; Install-WindowsFeature RSAT-AD-PowerShell ; Add-WindowsCapability -Online -Name 'RSAT.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0'" → Active Directory リモートサーバー管理ツール (RSAT) モジュールが不足している場合に動的にインストールし、さまざまな Windows バージョンにわたるドメインコントローラの収集を可能にします
- powershell.exe -NoProfile -ExecutionPolicy Bypass -Command ... → vCenter/ESXi の列挙と展開のために、組み込まれた PowerCLI および Posh-SSH スクリプトを実行します
- powershell.exe -Command "Get-Printer | Format-List Name,DriverName" → 接続されているネットワークおよびローカルプリンターを列挙し、ランサムノートを物理的に印刷します
マルウェアは、以下の Mutex を作成し、メモリ上で自身の重複実行を防ぎます。
- 1aa0d702c25ca25de60a35c5d634f81398399864899d56e3026f1fadfc54b387
自動実行方法
マルウェアは、自身のコピーがWindows起動時に自動実行されるよう以下のレジストリ値を更新します。
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\
Windows\CurrentVersion\Run
*{Random String} = "{malware path}\{malware name}" --password {password} --no-admin
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\
Windows NT\CurrentVersion\Winlogon
AutoAdminLogon = 1 → `--safe` フラグが指定された場合、Winlogon レジストリエントリを設定して、再起動時に管理者のログインを自動化します
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\
Windows NT\CurrentVersion\Winlogon
DefaultUserName = {Username} → `--safe` フラグが指定された場合、Winlogon レジストリエントリを設定して、再起動時に管理者のログインを自動化します
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\
Windows NT\CurrentVersion\Winlogon
DefaultPassword = {NewPassword} → `--safe` フラグが指定された場合、Winlogon レジストリエントリを設定して、再起動時に管理者のログインを自動化します
その他のシステム変更
マルウェアは、以下のレジストリ値を更新します。
HKEY_LOCAL_MACHINE\System\CurrentControlSet\
Control\FileSystem
SymlinkRemoteToRemoteEvaluation = 1
(注:変更前の上記レジストリ値は、「0 (Enabling this setting permits traversal of remote symbolic links to other remote shares.)」となります。)
HKEY_LOCAL_MACHINE\System\CurrentControlSet\
Control\FileSystem
SymlinkRemoteToLocalEvaluation = 1
(注:変更前の上記レジストリ値は、「0 (Enabling this setting permits traversal of remote symbolic links targeting local drives)」となります。)
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\
Windows\CurrentVersion\Policies\
System
EnableLinkedConnections = 1
(注:変更前の上記レジストリ値は、「0 (Enabling linked connections allows elevated processes to access network shares mapped under standard user tokens.)」となります。)
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\
Services\LanmanServer\Parameters
MaxMpxCt = 65535
(注:変更前の上記レジストリ値は、「50 (Increasing this parameter raises maximum concurrent SMB requests to accelerate remote file encryption.)」となります。)
バックドア活動
マルウェアは、バックドア活動の機能を備えていません。
ルートキット機能
マルウェアは、ルートキット機能を備えていません。
プロセスの終了
マルウェアは、感染コンピューター上で以下のプロセスが常駐していることを確認した場合、そのプロセスを終了します。
- AGNTSVC.exe
- AVAGENT.exe
- AVSCC.exe
- BEDBH.exe
- BENETNS.exe
- BENGIEN.exe
- BESERVER.exe
- CAGSERVICE.exe
- CVD.exe
- CVFWD.exe
- CVMOUNTD.exe
- CVODS.exe
- DBENG50.exe
- DBSNMP.exe
- DELLSYSTEMDETECT.exe
- ENCSVC.exe
- ENTERPRISECLIENT.exe
- EXCEL.exe
- FIREFOX.exe
- INFOPATH.exe
- ISQLPLUSPVC.exe
- MSACCESS.exe
- MSPUB.exe
- MVDESTOPSERVICE.exe
- MYDESKTOPQOS.exe
- MYDESKTOPSERVICE.exe
- NOTEPAD.exe
- OCAUTOUPDS.exe
- OCOMM.exe
- OCSSD.exe
- ONENOTE.exe
- ORACLE.exe
- OUTLOOK.exe
- POWERPNT.exe
- PVLSVR.exe
- QBCFMONITORSERVICE.exe
- QBDBMGRN.exe
- QBIDPSERVICE.exe
- RAW_AGENT_SVC.exe
- SAP.exe
- SAPHOSTEXEC.exe
- SAPOSCOL.exe
- SAPSTARTSRV.exe
- SQBCORESERVICE.exe
- SQL.exe
- STEAM.exe
- SYNCTIME.exe
- TBIRDCONFIG.exe
- TEAMVIEWER.exe
- TEAMVIEWER_SERVICE.exe
- THEBAT.exe
- THUNDERBIRD.exe
- TV_W32.exe
- TV_X64.exe
- VEEAMDEPLOYMENTSVC.exe
- VEEAMNFSSVC.exe
- VEEAMTRANSPORTSVC.exe
- VISIO.exe
- VMCOMPUTE.exe
- VMMS.exe
- VMWP.exe
- VSNAPVSS.exe
- VXMON.exe
- WINWORD.exe
- WORDPAD.exe
- XFSSVCCON.exe
マルウェアは、感染コンピューター上でプロセスが常駐していることを確認した場合、以下のいずれかの文字列を含むプロセスを強制終了します。
- `acronisagent`
- `acrsch2svc`
- `backup`
- `backupexecagentaccelerator`
- `backupexecagentbrowser`
- `backupexecdivecimediaservice`
- `backupexecjobengine`
- `backupexecmanagementservice`
- `backupexecrpcservice`
- `backupexecvssprovider`
- `gxblr`
- `gxcimgr`
- `gxclmgrs`
- `gxcvd`
- `gxfwd`
- `gxmmm`
- `gxvss`
- `gxvsshwprov`
- `memtas`
- `mepocs`
- `msexchange`
- `msexchange$`
- `mvarmor`
- `mvarmor64`
- `pdvfsservice`
- `qbcfmonitorservice`
- `qbdbmgrn`
- `qbidpservice`
- `sap`
- `sap$`
- `sapd$`
- `saphostcontrol`
- `saphostexec`
- `sapservice`
- `sophos`
- `sql`
- `veeam`
- `veeamdeploymentservice`
- `veeamnfssvc`
- `veeamtransportsvc`
- `vmms`
- `vsnapvss`
- `vss`
- `wsbexchange`
マルウェアは、暗号化したファイルのファイル名に以下の拡張子を追加します。
- .41efZfTe23
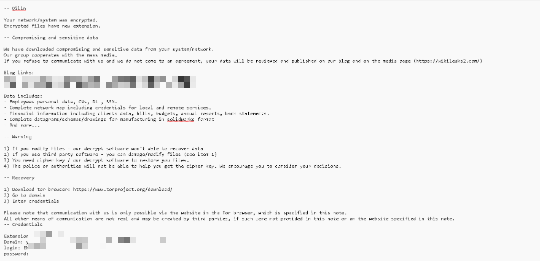
マルウェアが作成する以下のファイルは、脅迫状です。
- {Encrypted Directory}\README-RECOVER-41efZfTe23.txt
以下のファイル拡張子を持つファイルについては暗号化しません:
- .386
- .41efZfTe23
- .adv
- .ani
- .bat
- .bin
- .cmd
- .com
- .cpl
- .cur
- .deskthemepack
- .diagcab
- .diagcfg
- .diapkg
- .dll
- .drv
- .exe
- .hlp
- .hta
- .icl
- .icns
- .ico
- .ics
- .idx
- .key
- .lnk
- .lock
- .mod
- .mpa
- .msc
- .msi
- .msp
- .msstyles
- .msu
- .nls
- .nomedia
- .ocx
- .pdb
- .prf
- .ps1
- .rom
- .rtp
- .scr
- .shs
- .spl
- .sys
- .theme
- .themepack
- .wpx
マルウェアは、脆弱性を利用した感染活動を行いません。
ランサムウェアの不正活動
マルウェアは、ファイル名に以下の文字列を含むファイルの暗号化はしません。
- #recycle
- autorun.inf
- autorun.ini
- boot.ini
- bootfont.bin
- bootmgfw.efi
- bootmgr
- bootmgr.efi
- bootsect.bak
- desktop.ini
- iconcache.db
- ntldr
- ntuser.dat
- ntuser.dat.log
- ntuser.ini
- thumbs.db
マルウェアは、以下のフォルダ内で確認されたファイルの暗号化はしません。
- $recycle.bin
- $windows.~bt
- $windows.~ws
- admin$
- appdata
- application data
- boot
- config.msi
- intel
- ipc$
- mozilla
- msocache
- netlogon
- perflogs
- program files
- program files (x86)
- programdata
- system volume information
- sysvol
- tor browser
- windows
- windows.old
マルウェアは、暗号化したファイルのファイル名に以下の拡張子を追加します。
- .41efZfTe23
マルウェアが作成する以下のファイルは、脅迫状です。
- {Encrypted Directory}\README-RECOVER-41efZfTe23.txt
以下のファイル拡張子を持つファイルについては暗号化しません:
- .386
- .41efZfTe23
- .adv
- .ani
- .bat
- .bin
- .cmd
- .com
- .cpl
- .cur
- .deskthemepack
- .diagcab
- .diagcfg
- .diapkg
- .dll
- .drv
- .exe
- .hlp
- .hta
- .icl
- .icns
- .ico
- .ics
- .idx
- .key
- .lnk
- .lock
- .mod
- .mpa
- .msc
- .msi
- .msp
- .msstyles
- .msu
- .nls
- .nomedia
- .ocx
- .pdb
- .prf
- .ps1
- .rom
- .rtp
- .scr
- .shs
- .spl
- .sys
- .theme
- .themepack
- .wpx
マルウェアは、以下のパラメータを受け取ります。
- --debug → デバッグモードを有効にします
- --dry-run → ディスク上のファイルを変更せずに、ファイルのトラバースおよび暗号化ルーチンをテストします
- --escalated → プロセスが昇格した権限で実行されていることを示します
- --exclude {Host to Exclude} → ネットワーク列挙および横展開から指定したホストを除外します
- --fde → ボリュームブロックに対するフルディスク暗号化モードを有効にします
- --force → 強制的に実行し、確認プロンプトを抑制します
- --impersonate {Account} → 指定したユーザーアカウントになりすまして操作を実行します
- --ips {IP Addresses} → リモート暗号化のために、特定のホストIPアドレスをターゲットにします
- --kill-cluster → Microsoft フェイルオーバークラスターを終了し、無効にします (Stop-Cluster -Force)
- --logs → %User Temp%\QLOG への詳細なファイルログ記録を有効にし、ログを %User Temp%\QLOGS.zip に圧縮します
- --no-admin → 管理者権限の要件を無効にし、権限のない実行を許可します
- --no-autostart → HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run への永続性の確立を無効にします
- --no-delete → オリジナルファイルまたは一時的な作業ディレクトリの削除を無効にします
- --no-destruct → 自己破壊ルーチン (timeout /T 10 & Del "{malware path}\{malware name}") を無効にします
- --no-df → ディレクトリフィルタリング (directory_black_list) を無効にします
- --no-domain → ドメインネットワーク共有およびドメインホストのスキャンと暗号化を無効にします
- --no-ef → 拡張子フィルタリング (extension_black_list および extension_white_list) を無効にします
- --no-escalate → 権限昇格の試行を無効にします
- --no-extension → 暗号化されたファイルへのランサムウェア拡張子 (.41efZfTe23) の追加を無効にします
- --no-ff → ファイル名フィルタリング (filename_black_list) を無効にします
- --no-local → ローカルの固定ディスクおよびパーティションの暗号化を無効にします
- --no-logs → ログ出力を無効にします
- --no-mounted → マウントおよびマップされたネットワークドライブの暗号化を無効にします
- --no-network → 検出されたネットワーク共有の暗号化を無効にします
- --no-note → ランサムノート (README-RECOVER-41efZfTe23.txt) のドロップを無効にします
- --no-priority → 価値の高いデータベースおよびバックアップファイル拡張子の優先的な暗号化を無効にします
- --no-proc → プロセス終了ルーチン (process_black_list) を無効にします
- --no-sandbox → 解析防止および仮想マシンハイパーバイザ検出チェックを無効にします
- --no-services → Windows サービスの停止 (win_services_black_list) を無効にします
- --no-vm → 仮想マシンプロセス (vmms, vmwp, vmcompute) の強制終了を無効にします
- --no-wallpaper → デスクトップの壁紙およびシステムロックスクリーンの設定を無効にします
- --no-zero → 暗号化後のディスク空き領域のゼロワイプを無効にします
- --parent-sid {SID} → 親プロセスのユーザーアカウントのセキュリティ識別子 (SID) を渡します
- --password {Password} → 意図したルーチンを続行するために必要な認証パスワードを指定します
- --paths {Directories} → ファイルの暗号化を指定したディレクトリパスに制限します
- --print-delay {Seconds} → 印刷ジョブを送信する前の待機時間を秒単位で指定します
- --print-image → ローカルおよびネットワークプリンターにランサムノートの画像を送信します
- --safe → ファイルを暗号化する前に、システムを「ネットワークを使用したセーフモード」で再起動します
- --spread → 組み込まれた PsExec を使用して、Active Directory エンドポイント間で横展開を有効にします
- --spread-process → プロセスが横展開の一環として生成されたことを示します
- --spread-vcenter → VMware vCenter / ESXi ハイパーバイザをターゲットにした自動横展開を有効にします
- --timer {Seconds} → 操作を開始する前の実行スリープタイマーを秒単位で設定します
(注:%User Temp%フォルダは、現在ログインしているユーザの一時フォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザー名>\Local Settings\Temp" です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザー名>\AppData\Local\Temp" です。)
マルウェアは、脆弱性を利用した感染活動を行いません。
ランサムウェアの不正活動
マルウェアは、ファイル名に以下の文字列を含むファイルの暗号化はしません。
- #recycle
- autorun.inf
- autorun.ini
- boot.ini
- bootfont.bin
- bootmgfw.efi
- bootmgr
- bootmgr.efi
- bootsect.bak
- desktop.ini
- iconcache.db
- ntldr
- ntuser.dat
- ntuser.dat.log
- ntuser.ini
- thumbs.db
マルウェアは、以下のフォルダ内で確認されたファイルの暗号化はしません。
- $recycle.bin
- $windows.~bt
- $windows.~ws
- admin$
- appdata
- application data
- boot
- config.msi
- intel
- ipc$
- mozilla
- msocache
- netlogon
- perflogs
- program files
- program files (x86)
- programdata
- system volume information
- sysvol
- tor browser
- windows
- windows.old
マルウェアは、暗号化したファイルのファイル名に以下の拡張子を追加します。
- .41efZfTe23
マルウェアが作成する以下のファイルは、脅迫状です。
- {Encrypted Directory}\README-RECOVER-41efZfTe23.txt
以下のファイル拡張子を持つファイルについては暗号化しません:
- .386
- .41efZfTe23
- .adv
- .ani
- .bat
- .bin
- .cmd
- .com
- .cpl
- .cur
- .deskthemepack
- .diagcab
- .diagcfg
- .diapkg
- .dll
- .drv
- .exe
- .hlp
- .hta
- .icl
- .icns
- .ico
- .ics
- .idx
- .key
- .lnk
- .lock
- .mod
- .mpa
- .msc
- .msi
- .msp
- .msstyles
- .msu
- .nls
- .nomedia
- .ocx
- .pdb
- .prf
- .ps1
- .rom
- .rtp
- .scr
- .shs
- .spl
- .sys
- .theme
- .themepack
- .wpx
対応方法
手順 1
トレンドマイクロの機械学習型検索は、マルウェアの存在を示す兆候が確認された時点で検出し、マルウェアが実行される前にブロックします。機械学習型検索が有効になっている場合、弊社のウイルス対策製品はこのマルウェアを以下の機械学習型検出名として検出します。
-
Troj.Win32.TRX.XXPE50FFF110
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
このマルウェアもしくはアドウェア等の実行により、手順中に記載されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合の他、オペレーティングシステム(OS)の条件によりインストールがされない場合が考えられます。手順中に記載されたファイル/フォルダ/レジストリ情報が確認されない場合、該当の手順の操作は不要ですので、次の手順に進んでください。
手順 4
Windowsをセーフモードで再起動します。
手順 5
このレジストリキーを削除します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客様の責任で行っていただくようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
- *{Random String} = {malware path}\{malware name} --password {password} --no-admin
- *{Random String} = {malware path}\{malware name} --password {password} --no-admin
- In HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
- AutoAdminLogon = 1
- AutoAdminLogon = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
- DefaultUserName = {Username}
- DefaultUserName = {Username}
- In HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
- DefaultPassword = {NewPassword}
- DefaultPassword = {NewPassword}
手順 6
変更されたレジストリ値を修正します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
事前に意図的に対象の設定を変更していた場合は、意図するオリジナルの設定に戻してください。変更する値が分からない場合は、システム管理者にお尋ねいただき、レジストリの編集はお客様の責任として行なって頂くようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\FileSystem
- SymlinkRemoteToRemoteEvaluation = 1
- SymlinkRemoteToRemoteEvaluation = 1
- In HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\FileSystem
- SymlinkRemoteToLocalEvaluation = 1
- SymlinkRemoteToLocalEvaluation = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- EnableLinkedConnections = 1
- EnableLinkedConnections = 1
- In HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters
- MaxMpxCt = 65535
- MaxMpxCt = 65535
手順 7
以下のファイルを検索し削除します。
- Windowsエクスプローラ画面を開きます。
- Windows Vista、7 および Server 2008 の場合:
- [スタート]-[コンピューター]を選択します。
- Windows 8、8.1 および Server 2012 の場合:
- 画面の左下隅を右クリックし、[エクスプローラー]を選択します。
- Windows Vista、7 および Server 2008 の場合:
- [コンピューターの検索]に、以下を入力します。
DATA_GENERIC - ファイルが表示されたら、そのファイルを選択し、SHIFT+DELETE を押します。これにより、ファイルが完全に削除されます。
- 残りのファイルに対して、マルウェアのコンポーネントファイルの削除の手順 2.)から4 .)を繰り返してください。
註:Windows 7 において上記の手順が正しく行われない場合、マイクロソフトのWebサイトをご確認ください。
手順 8
以下のフォルダを検索し削除します。
- %User Temp%\QLOG
手順 9
コンピュータを通常モードで再起動し、最新のバージョン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、「Ransom.Win32.AGENDA.SMYXFFE」と検出したファイルの検索を実行してください。 検出されたファイルが、弊社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
手順 10
暗号化されたファイルをバックアップから復元します。
ご利用はいかがでしたか? アンケートにご協力ください