Ransom.MSIL.COBRALOCKER.C

Ransom:MSIL/Cobra.PA!MTB(MICROSOFT); TrojanRansom.MSIL(QUICKHEAL)
Windows




マルウェアタイプ:
身代金要求型不正プログラム(ランサムウェア)
破壊活動の有無:
なし
暗号化:
なし
感染報告の有無 :
はい
概要
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
特定のフォルダ内のファイルを暗号化します。
詳細
侵入方法
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
インストール
マルウェアは、以下のファイルを作成します。
- C:\Windows\System32LogonUI.exe
- C:\Windows\System32\LogonUI.exe
マルウェアは、以下のプロセスを追加します。
- cmd.exe /k color 47 && takeown /f C:\Windows\System32\LogonUI.exe && icacls C:\Windows\System32\LogonUI.exe /grant %username%:F && copy C:\Windows\System32\LogonUI.exe %temp%\LogonUI.exe && del C:\Windows\System32\LogonUI.exe && takeown /f C:\Windows\System32\Taskmgr.exe && icacls C:\Windows\System32\Taskmgr.exe /grant %username%:F && del C:\Windows\System32\Taskmgr.exe && exit
他のシステム変更
マルウェアは、以下のファイルを削除します。
- %User Profile%\Desktop\desktop.ini
- %User Profile%\Downloads\desktop.ini
- %User Profile%\Pictures\desktop.ini
(註:%User Profile%フォルダは、現在ログオンしているユーザのプロファイルフォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザ名>"です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザ名>" です。)
その他
マルウェアは、以下のレジストリキーを追加します。
HKEY_CURRENT_USER\Software\Microsoft\
Windows\CurrentVersion\Policies\
System
DisableRegistryTools = 1
HKEY_CURRENT_USER\Software\Microsoft\
Windows\CurrentVersion\Policies\
System
DisableTaskMgr = "1"
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\
Windows NT\CurrentVersion\Winlogon
Shell = "empty"
マルウェアは、以下を実行します。
- Computes for the hash value of "DaVinci" and uses it in its encryption routine
- Hides the window of the following running processes:
- cmd
- regedit
- Processhacker
- sdclt
- powershell
- It displays the following as ransom note:
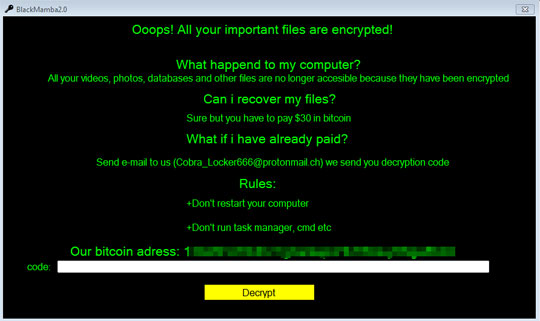
- When a correct code is provided
- It displays the following:
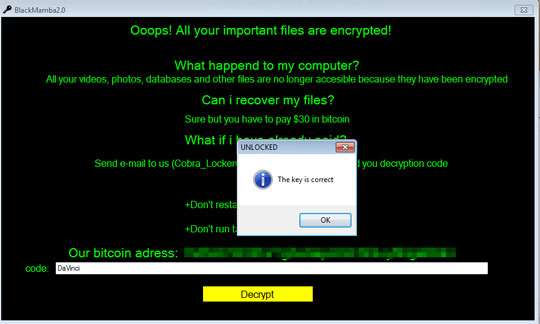
- Decrypt files stored in
- %User Profile%\Desktop
- %User Profile%\Downloads
- %User Profile%\Pictures
- It executes the following command
- "cmd.exe /del C:\Windows\System32\LogonUI.exe && copy %temp%\LogonUI.exe C:\Windows\System32\LogonUI.exe && exit"
- It displays the following:
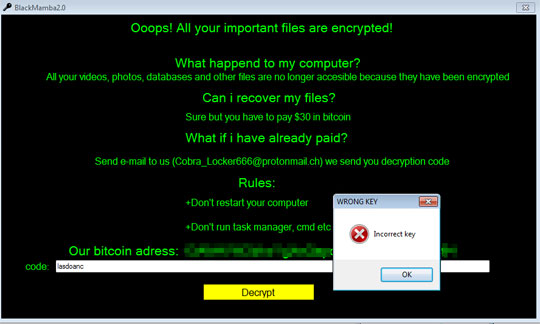
- It displays the following:
- Accepts "DaVinci" as the correct code
ランサムウェアの不正活動
マルウェアは、以下のディレクトリ内で確認されたファイルを暗号化します。
- %User Profile%\Desktop
- %User Profile%\Downloads
- %User Profile%\Pictures
(註:%User Profile%フォルダは、現在ログオンしているユーザのプロファイルフォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザ名>"です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザ名>" です。)
対応方法
手順 1
トレンドマイクロの機械学習型検索は、マルウェアの存在を示す兆候が確認された時点で検出し、マルウェアが実行される前にブロックします。機械学習型検索が有効になっている場合、弊社のウイルス対策製品はこのマルウェアを以下の機械学習型検出名として検出します。
- Troj.Win32.TRX.XXPE50FFF039
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
このマルウェアもしくはアドウェア等の実行により、手順中に記載されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合の他、オペレーティングシステム(OS)の条件によりインストールがされない場合が考えられます。手順中に記載されたファイル/フォルダ/レジストリ情報が確認されない場合、該当の手順の操作は不要ですので、次の手順に進んでください。
手順 4
「Ransom.MSIL.COBRALOCKER.C」で検出したファイル名を確認し、そのファイルを終了します。
- すべての実行中プロセスが、Windows のタスクマネージャに表示されない場合があります。この場合、"Process Explorer" などのツールを使用しマルウェアのファイルを終了してください。"Process Explorer" については、こちらをご参照下さい。
- 検出ファイルが、Windows のタスクマネージャまたは "Process Explorer" に表示されるものの、削除できない場合があります。この場合、コンピュータをセーフモードで再起動してください。
セーフモードについては、こちらをご参照下さい。 - 検出ファイルがタスクマネージャ上で表示されない場合、次の手順にお進みください。
手順 5
レジストリエディタおよびタスクマネージャ、フォルダオプションの機能を有効にします。
手順 6
このレジストリキーを削除します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客様の責任で行っていただくようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System
- DisableTaskMgr = 1
- DisableTaskMgr = 1
- In HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System
- DisableRegistryTools = 1
- DisableRegistryTools = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon
- Shell = empty
- Shell = empty
手順 7
以下のファイルを検索し削除します。
- C:\Windows\System32LogonUI.exe
- C:\Windows\System32\LogonUI.exe
手順 8
以下のファイルをバックアップを用いて修復します。なお、マイクロソフト製品に関連したファイルのみ修復されます。このマルウェア/グレイウェア/スパイウェアが同社製品以外のプログラムをも削除した場合には、該当プログラムを再度インストールする必要があります。
- %User Profile%\Desktop\desktop.ini
- %User Profile%\Downloads\desktop.ini
- %User Profile%\Pictures\desktop.ini
手順 9
最新のバージョン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、ウイルス検索を実行してください。「Ransom.MSIL.COBRALOCKER.C」と検出したファイルはすべて削除してください。 検出されたファイルが、弊社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
手順 10
暗号化されたファイルをバックアップから復元します。
ご利用はいかがでしたか? アンケートにご協力ください