PUA.Win64.KeyGen.CRRM

a variant of Win64/HackTool.WinActivator.B potentially unsafe application (NOD32)
Windows



マルウェアタイプ:
ハッキングツール
破壊活動の有無:
なし
暗号化:
なし
感染報告の有無 :
はい
概要
プログラムは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
プログラムは、ワーム活動の機能を備えていません。
プログラムは、バックドア活動の機能を備えていません。
プログラムは、情報収集する機能を備えていません。
プログラムは、特定のWebサイトにアクセスし、情報を送受信します。
詳細
侵入方法
プログラムは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
インストール
プログラムは、以下のファイルを作成します。
- %User Temp%\test.dat → detected as HackTool.Win32.AutoKMS.AUSZP
(註:%User Temp%フォルダは、現在ログオンしているユーザの一時フォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザー名>\Local Settings\Temp"です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザ名>\AppData\Local\Temp" です。)
プログラムは、以下のプロセスを追加します。
- "%System%\cmd.exe" /c Netsh.exe Advfirewall Firewall delete rule name=AAct_Network protocol=TCP
- "%System%\cmd.exe" /c Netsh.exe Advfirewall Firewall delete rule name=0pen_Port_KMS protocol=TCP
- "%System%\cmd.exe" /c Netsh.exe Advfirewall Firewall add rule name=AAct_Network dir=in action=allow protocol=TCP program="{Malware Path}\{Malware Filename}"
- "%System%\cmd.exe" /c Netsh.exe Advfirewall Firewall add rule name=AAct_Network dir=out action=allow protocol=TCP program="{Malware Path}\{Malware Filename}"
- "%System%\cmd.exe" /c Netsh.exe Advfirewall Firewall add rule name=0pen_Port_KMS dir=in action=allow protocol=TCP localport=1688
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}iboy.ir:1688 -l Windows -6
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}nancce.com:1688 -l Windows -6
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}322.org:1688 -l Windows -6
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}ro.cc:1688 -l Windows -6
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}9.com:1688 -l Windows -6
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}.crsoo.com:1688 -l Windows -6
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}k.org:1688 -l Windows -6
- "%System%\cmd.exe" /c %User Temp%\test.dat {BLOCKED}.{BLOCKED}.{BLOCKED}.170:1688 -l Windows -6
- If WINDOWS ACTIVATION button is clicked:
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /sdns
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /act-type 0
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /ckms
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /ckms-domain
- If OFFICE ACTIVATION/INFORMATION/PRODUCT KEY UNINSTALLATION button is clicked:
- "%System%\cmd.exe" /c REG QUERY HKLM\Software\Microsoft\Office /s /v Path /reg:64
- "%System%\cmd.exe" /c REG QUERY HKLM\Software\WOW6432Node\Microsoft\Office /s /v Path
- If WINDOWS INFORMATION button is clicked:
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /dli
- If INSTALL WINDOWS GVLK/OWN KEY button is clicked:
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /dlv All
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /ipk {Product Key}
- If UNINSTALL WINDOWS PRODUCT KEY button is clicked:
- "%System%\cmd.exe" /c cscript.exe %System%\slmgr.vbs //NoLogo /upk
他のシステム変更
プログラムは、以下のレジストリ値を追加します。
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender
DisableAntiSpyware = 1
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender
AllowFastServiceStartup = 0
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender
ServiceKeepAlive = 0
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Real-Time Protection
DisableOnAccessProtection = 1
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Real-Time Protection
DisableBehaviorMonitoring = 1
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Real-Time Protection
DisableScanOnRealtimeEnable = 1
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Real-Time Protection
DisableIOAVProtection = 1
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Real-Time Protection
DisableRealtimeMonitoring = 1
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Spynet
DisableBlockAtFirstSeen = 1
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Spynet
LocalSettingOverrideSpynetReporting = 0
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Spynet
SubmitSamplesConsent = 2
感染活動
プログラムは、ワーム活動の機能を備えていません。
バックドア活動
プログラムは、バックドア活動の機能を備えていません。
ルートキット機能
プログラムは、ルートキット機能を備えていません。
情報漏えい
プログラムは、情報収集する機能を備えていません。
その他
プログラムは、以下のレジストリキーを追加します。
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Real-Time Protection
If DISABLE WINDOWS DEFENDER is checked:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\
Microsoft\Windows Defender\Spynet
プログラムは、以下のWebサイトにアクセスし、情報を送受信します。
- KMS activation servers:
- {BLOCKED}iboy.ir:1688
- {BLOCKED}nancce.com:1688
- {BLOCKED}322.org:1688
- {BLOCKED}ro.cc:1688
- {BLOCKED}9.com:1688
- {BLOCKED}.crsoo.com:1688
- {BLOCKED}k.org:1688
- {BLOCKED}.{BLOCKED}.{BLOCKED}.170:1688
- If link to author information is clicked:
- https://{BLOCKED}l/M2ThD0
which redirects to:- https://{BLOCKED}u-board.com/topic.cgi?forum=2&topic=5559#1
- https://{BLOCKED}l/M2ThD0
プログラムは、以下を実行します。
- It uses the following keygen application:
- AAct Network x64 v1.1.5 Portable
- It displays the following GUI:
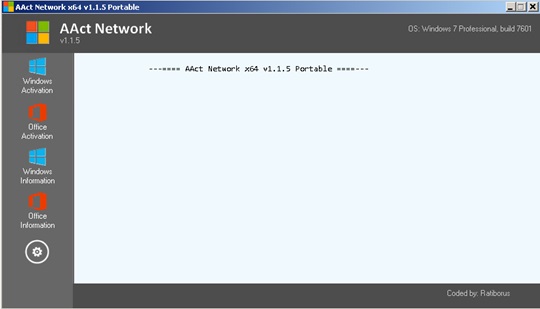
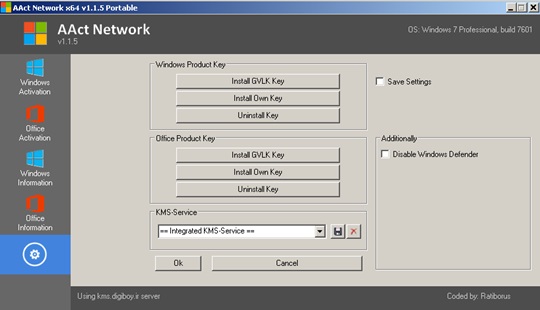
マルウェアは、脆弱性を利用した感染活動を行いません。
プログラムは、以下の情報を収集して、自身のC&Cサーバへと送信します。
- OSに係る情報およびアクティベーションの状態
- Microsoft Officeに係る情報およびアクティベーションの状態
プログラムは、脆弱性を利用した感染活動を行いません。
<補足>
インストール
プログラムは、以下のファイルを作成します。
- %User Temp%\test.dat → 「HackTool.Win32.AutoKMS.AUSZP」として検出される
その他
プログラムは、以下のWebサイトにアクセスし、情報を送受信します。
- キー管理サービス(KMS)サーバ:
- {BLOCKED}iboy.ir:1688
- {BLOCKED}nancce.com:1688
- {BLOCKED}322.org:1688
- {BLOCKED}ro.cc:1688
- {BLOCKED}9.com:1688
- {BLOCKED}.crsoo.com:1688
- {BLOCKED}k.org:1688
- {BLOCKED}.{BLOCKED}.{BLOCKED}.170:1688
- author informationへのリンクがクリックされた場合:
- https://{BLOCKED}l/M2ThD0
上記は、以下のURLへと転送します。- https://{BLOCKED}u-board.com/topic.cgi?forum=2&topic=5559#1
- https://{BLOCKED}l/M2ThD0
プログラムは、以下を実行します。
- 以下のキー生成アプリケーションを使用します。
- AAct Network x64 v1.1.5 Portable
- 以下のグラフィカルユーザインターフェイス(GUI)を表示します。
対応方法
手順 1
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 2
このマルウェアもしくはアドウェア等の実行により、手順中に記載されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合の他、オペレーティングシステム(OS)の条件によりインストールがされない場合が考えられます。手順中に記載されたファイル/フォルダ/レジストリ情報が確認されない場合、該当の手順の操作は不要ですので、次の手順に進んでください。
手順 3
このレジストリ値を削除します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客様の責任で行っていただくようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender
- DisableAntiSpyware = 1
- DisableAntiSpyware = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender
- AllowFastServiceStartup = 0
- AllowFastServiceStartup = 0
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender
- ServiceKeepAlive = 0
- ServiceKeepAlive = 0
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection
- DisableOnAccessProtection = 1
- DisableOnAccessProtection = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection
- DisableBehaviorMonitoring = 1
- DisableBehaviorMonitoring = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection
- DisableScanOnRealtimeEnable = 1
- DisableScanOnRealtimeEnable = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection
- DisableIOAVProtection = 1
- DisableIOAVProtection = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Real-Time Protection
- DisableRealtimeMonitoring = 1
- DisableRealtimeMonitoring = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Spynet
- DisableBlockAtFirstSeen = 1
- DisableBlockAtFirstSeen = 1
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Spynet
- LocalSettingOverrideSpynetReporting = 0
- LocalSettingOverrideSpynetReporting = 0
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Spynet
- SubmitSamplesConsent = 2
- SubmitSamplesConsent = 2
手順 4
このレジストリキーを削除します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客様の責任で行っていただくようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\
- Real-Time Protection
- Real-Time Protection
- In HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\
- Spynet
- Spynet
手順 5
以下のファイルを検索し削除します。
- %User Temp%\test.dat
手順 6
最新のバージョン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、ウイルス検索を実行してください。「PUA.Win64.KeyGen.CRRM」と検出したファイルはすべて削除してください。 検出されたファイルが、弊社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
ご利用はいかがでしたか? アンケートにご協力ください