TrendAI Vision One™
Network Detection and Response (NDR)
ネットワーク内のあらゆる場所に潜む標的型攻撃やランサムウェアを検知


すべてを監視
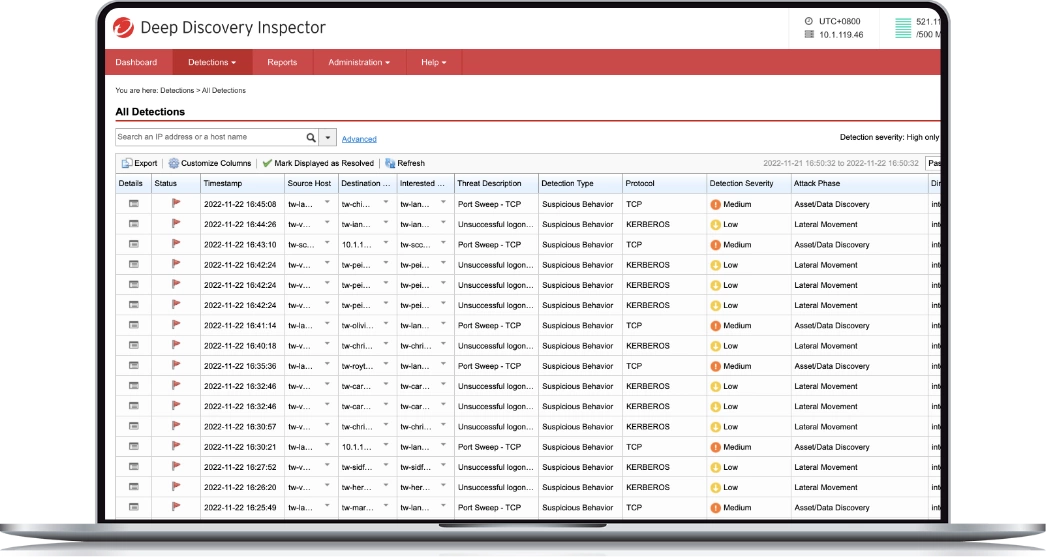
TrendAI Vision One™ Network Detection and Response(NDR)は、すべてのネットワークポートと105種類を超えるプロトコルを監視し、360度の可視化を実現します。 単一のNetwork Detection and Responseアプライアンスで、East-West(ラテラルムーブメント)とNorth-South(外部との通信)の両方のトラフィックを監視できます。
カスタムサンドボックスの活用
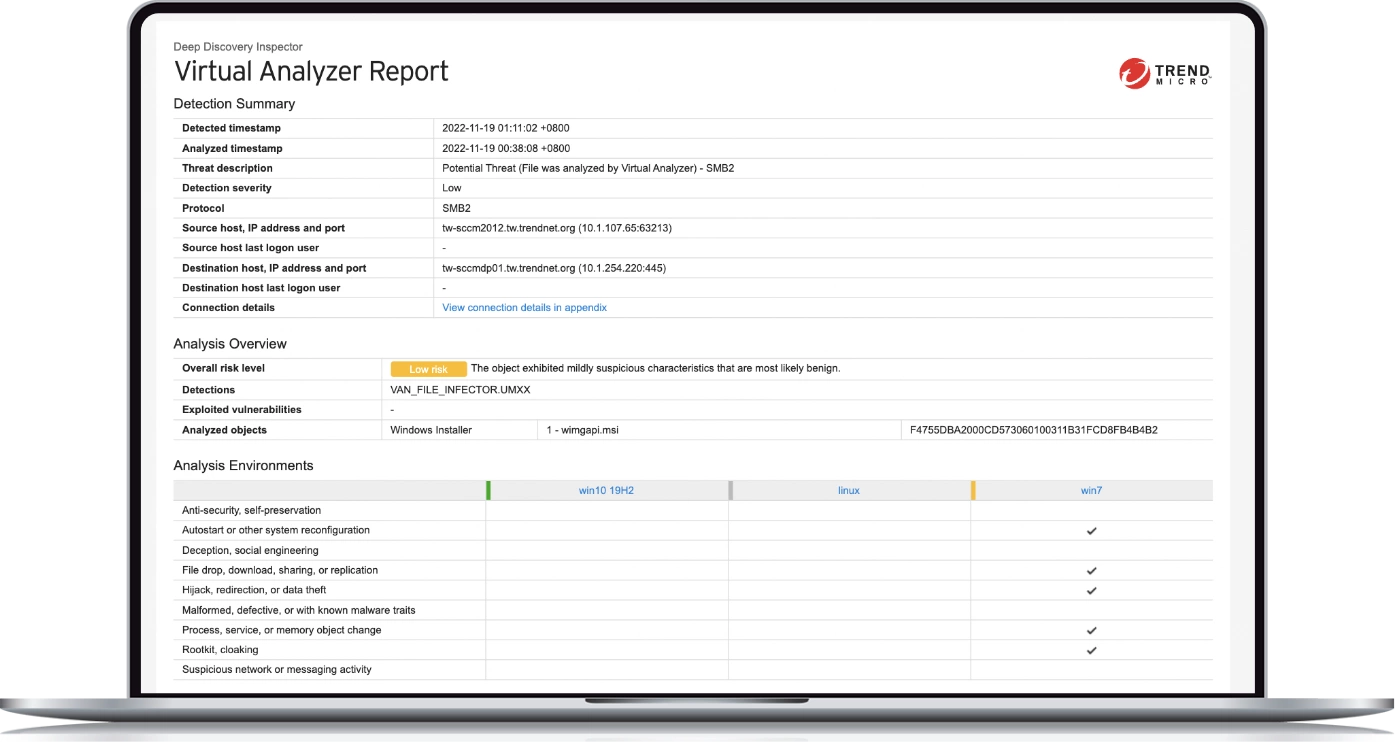
他のサンドボックスソリューションとは異なり、Network Detection and Responseはカスタムサンドボックスを採用しています。仮想イメージにより、OSの構成、ドライバ、インストール済みアプリケーション、言語設定などをお客さま環境に合わせて再現します。これにより、攻撃者による回避が困難になります。 さらに「safe live mode(セーフライブモード)」を備え、多段階のダウンロード、URL、C&Cサーバとの通信などを分析することができます。
高度な検出と対応
TrendAI Vision One™ は、さまざまな脅威イベントを関連付け、重大さに応じて対応に優先度を付けることができます。また、ネットワークレイヤの攻撃ライフサイクルを可視化します。このライフサイクルには、管理対象や管理対象外のデバイス(持ち込みPCやサードパーティシステム、IoT/IIoTデバイス、プリンタ、BYODシステムなど)が含まれます。
Network Detection and Response (NDR)が選ばれる理由
広範な検出技術
侵害の検知と防御
物理または仮想のネットワークアプライアンスとしてNetwork Detection and Responseを使用することで、従来のセキュリティ防御を迂回して機密データを盗み出す高度な不正プログラムを迅速に検出できます。専用の検出エンジンとカスタムサンドボックス分析により、侵害を検出および防御します。
脅威情報の蓄積による影響の可視化
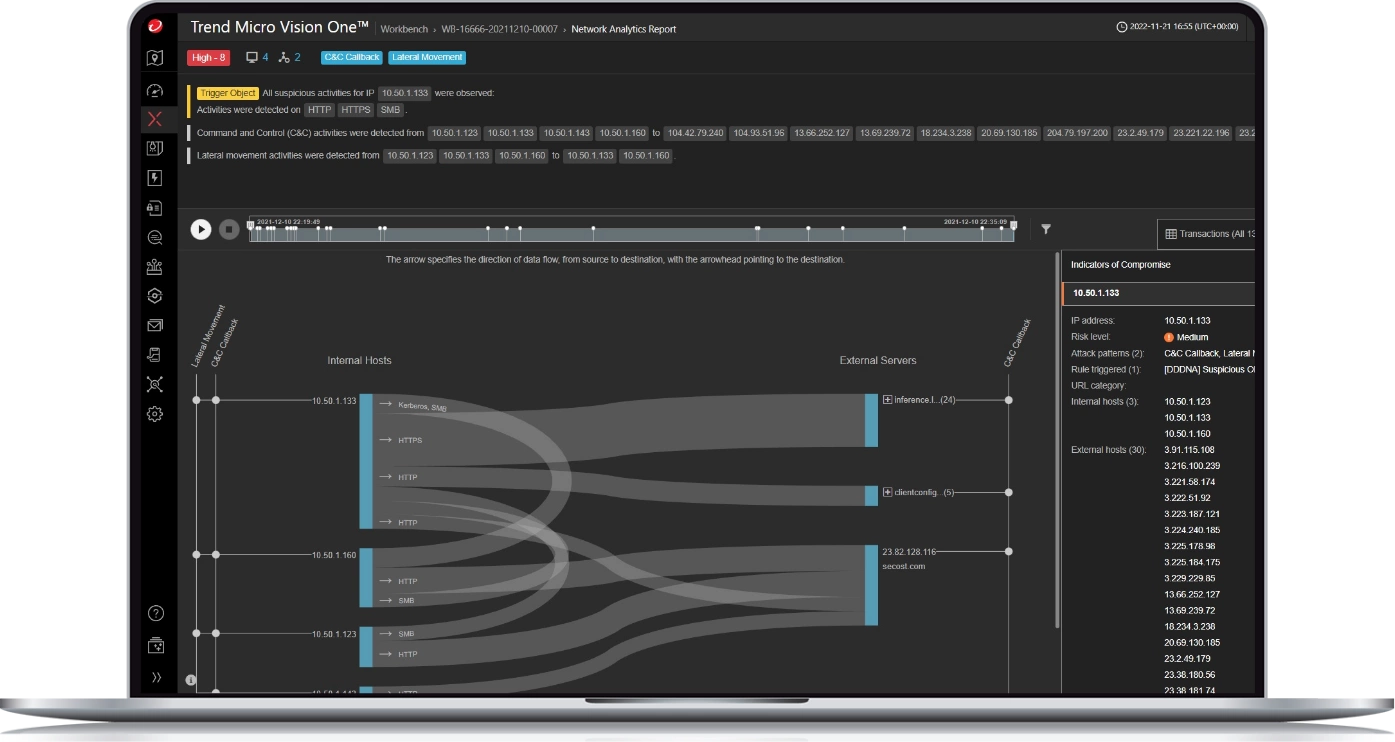
ネットワーク分析により、脅威の優先順位付けを行い、攻撃の可視性を高めることができます。最大180日前までさかのぼって分析することで、侵入経路や影響範囲を把握することが可能です。
また、STIX/TAXIIやYARAなどの標準規格に基づく高度な脅威インテリジェンス共有により、脅威の一歩先を行く対策を実現します。さらに、TrendAI Vision One™ Network Detection and Responseは、セキュリティソリューション間での脅威情報共有を自動化し、セキュリティチェーンを構成する複数の防御レイヤーを同時に強化します。
標的型ランサムウェアの検出
Network Detection and Responseは、既知および未知の脅威に対するパターンとレピュテーション分析により、最新のランサムウェア攻撃を検出します。そして、カスタマイズされたサンドボックス機能により、大量のファイル変更、暗号化プロセスの挙動、バックアッププロセスや復元プロセスの変更を検出します。
また、TrendAI Vision One™ Email and Collaboration Securityは、標的型スピアフィッシングメールを配信前にブロックすることで、標的型ランサムウェア攻撃を未然に防ぎます。
マネージドXDRで検知と対応の機能を強化
マネージドXDRサービスは、24時間365日のアラート監視、優先順位付け、調査、脅威ハンティングを一括して提供し、企業のセキュリティ体制を強化します。
TrendAI Vision One™ Managed XDRは、スタンダードプランとアドバンストプランの2種類のサービスパッケージを提供しており、メール、エンドポイント、サーバ、クラウドワークロード、ネットワークといった幅広い領域をカバーします。
その他のネットワークセキュリティ製品
TrendAI Vision One™ TippingPoint™
高速なインライン型の侵入防止システム(IPS)による検査を提供し、既知および未知の脆弱性に対する包括的な脅威保護を実現します。
TrendAI Vision One™ – Zero Trust Secure Access (ZTSA)
リアルタイムの洞察、リスク識別、柔軟なアクセス制御を組み合わせることで、新たなアクセス制御の潮流を実現します。
TrendAI Vision One™ Network Detection and Response (NDR)
一元的な可視性、脅威の深層分析、的確な対応を通じて、あらゆるセキュリティ脅威に先手を打つことができます。
業界をリードするパフォーマンス

関連情報

製品カタログ
TrendAI™ Deep Discovery™ シリーズの紹介
※掲載資料は旧製品名称を使用しています。
データシート
Network Detection and Response
(旧製品名称:Deep Discovery)

紹介ビデオ
ネットワーク上の死角をなくす