2026年1月~9月の国内セキュリティインシデントを振り返る
2026年9月から公表数が急増した国内のセキュリティインシデント。1~9月の公表インシデントの状況を概観し、「何が起きているのか」を解説します。


※本記事における数値データの根拠は、以下のとおりです。特に条件が明示されていない限り、全てこの条件で抽出したものです。
・報道記事のみなど、一次情報が確認できないものは集計に含みません。
・集計単位は「件数」です。同一組織から別件が発表されている場合は、別々に集計しています。
・同一の案件において、初報、第2報など複数の公表がある場合は1件として集計しています。追加情報により、今後集計数や案件のカテゴリが変更される可能性があります(例:情報漏洩被害あり→被害なしに変更、不正アクセス→ランサムウェア攻撃被害に変更、など)。
・国内組織の海外拠点で被害があったインシデントもカウントしています。
・サイバー攻撃被害が実際に確認された案件のみを集計しています。情報の紛失、メール誤配信等の操作ミス、第3者からのアクセスが明確に確認できないシステム設定ミスなどの案件は含みません。
・本記事は、2026年10月9日時点のデータを基に集計・分析しています。過去の四半期ごとの分析記事のデータと差異がある場合がありますが、情報漏洩による2次被害組織の公表集計開始、事案を過去に遡及して公表される案件の追加などの要因で数値に変動があります。
2026年1~9月のセキュリティインシデントは607件(1日2.2件)
2026年9月までのインシデント公表数はすでに昨年1年分を超える
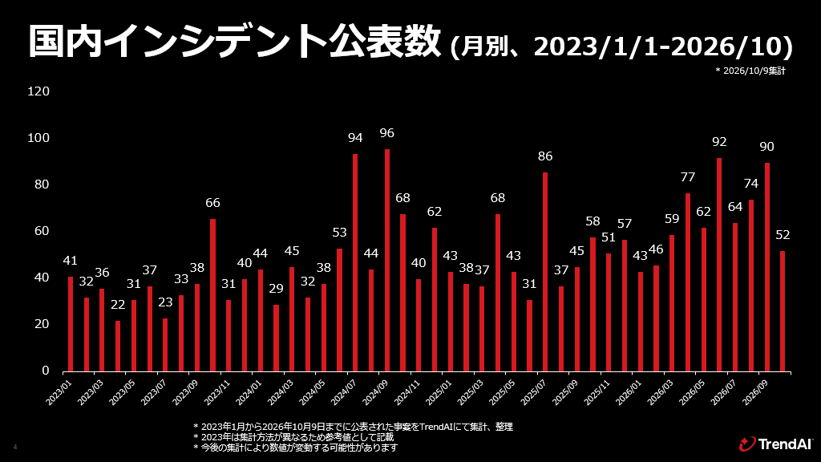
2026年1~9月に公表された国内組織のインシデントは607件でした(1日当たり2.2件)。昨年2025年は1年間に594件(1日当たり1.6件)でした。2026年は9月末時点で、総数と頻度の双方において2025年1年間分を超えています。また、過去3年間分(2023~2025年)の同期間と比較しても、2026年が最も多くなっています。
また本稿執筆時最新の10月9日時点での集計では659件であり、すでに2024年の645件を超える過去最大規模の件数となっています(下記グラフ参照)。
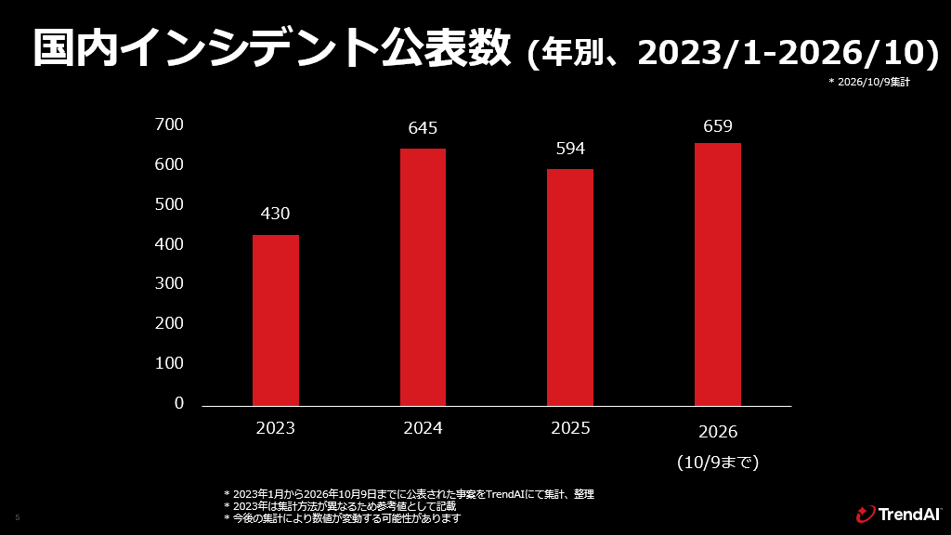
加えて、2026年4月以降、月別でのインシデント公表件数が増加中であり、2026年10月は1週目(10月1~9日分)のみで、52件に上ります。例年、年の後半はインシデント公表件数が増加傾向にあることが多いため、2026年もこの増加ペースが年末まで継続する可能性があります。
(参考記事)
2025年の国内セキュリティインシデントを振り返る
2026年1~9月発表のセキュリティインシデントの攻撃カテゴリ
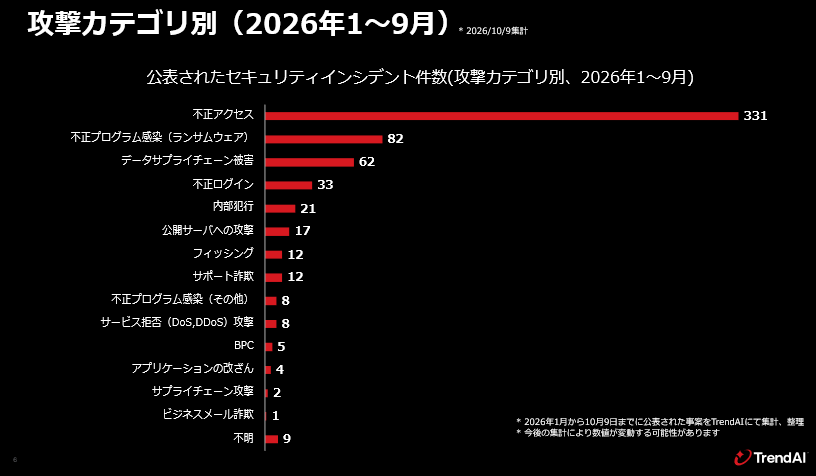
国内組織が発表したセキュリティインシデントを「攻撃カテゴリ」別に集計したものが、下記のグラフです。インシデント公表時に、被害詳細が不明な場合に用いられる※「不正アクセス」が群を抜いて多くなっています(331件、54.5%)。その理由として、どのようなサイバー攻撃でも多くの場合「不正アクセス」の手法が用いられる関係上、当事者側の表現として「不正アクセス」という定義の広い用語が用いられる傾向にあることは否めません。
インシデント調査を進めるにしたがって、明らかになった事実を2報目以降で公表する場合もありますが、2026年1~9月に公表されたセキュリティインシデントのうち、2報目以降の「追報」があったケースは186件(30.6%)とまだ少数にとどまります。2026年9月後半に公表されるインシデントが急増し、まだ追報のないケースもありますが、大勢として被害組織が調査に割けるリソースの限界、根本原因追求より事業復旧がまず優先される、といったことが背景にあると推測します。
※当社の情報収集・分析の際には、当事者が「不正アクセス」と表現していても、「データ・ファイルの暗号化」などの表現が併記されている場合は、「ランサムウェア」に分類するなど、極力攻撃カテゴリの特定に努めています。
「発表回数が多ければ良い」と一概には言うことはできません。しかし、セキュリティインシデントの根本原因の共有が被害組織の個々の判断によるところが大きい現状では、調査の結果判明した事実を継続的に公表することの価値は、非常に大きいものと言えます。他の組織にとっても、被害組織の公表内容は貴重な情報源となり得ます。自組織のサイバーリスク低減を行うための有益な情報として、ぜひ定期的にセキュリティインシデントの動向を押さえることをお勧めします。
攻撃カテゴリ別では、次いで「ランサムウェア」が多く(82件、13.5%)、3位が2026年より集計を開始した「データサプライチェーン被害」でした(62件、10.2%)。ランサムウェアの解説は後段の章に譲りますが、「データサプライチェーン被害」は、データの委託先組織がサイバー攻撃の被害を受けた際に、委託元が被害を発表しているケースです。2023年以降、印刷業や倉庫・物流業の企業などがサイバー攻撃を受け、多数の情報委託元の企業・組織が断続的に被害を公表する事案が頻発しています。2026年1~9月は、株式会社YCC情報システム、手間いらず株式会社といった企業がサイバー攻撃被害を公表したことを受け、情報を委託していた組織の漏洩被害公表が頻発しました。
(参考情報)
・「【重要】当社サーバーへの不正アクセスに関するご報告」(2026年4月3日。株式会社YCC情報システム)
・「不審なメッセージおよび当社システムへの不正アクセスに関するお詫びとお知らせ」(2026年9月28日。手間いらず株式会社)
(関連記事)
・データ・サプライチェーンとは?マネジメント上の課題を解説する
・経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度」とは?~2026年度の制度開始に備えるべきポイントを解説
2026年9月からのサイバー攻撃の急増は本当か?
前述した通り、2026年9月後半~10月初旬にかけて公表されるセキュリティインシデントは急増しています。こうした状況を受け、NCO(National Cybersecurity Office:内閣官房国家サイバー統括室)や金融庁、JPCERT/CCといった公的機関が一斉に注意喚起を発出しました。しかしこの期間、実際にサイバー攻撃が増えているのでしょうか?ここでは、「公表インシデントの分析」の観点から、分析をしてみます。
(参考情報)
・「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日。内閣官房国家サイバー統括室)
・「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」(2026年10月9日。金融庁)
・「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日。JPCERT/CC)
・「『大規模な漏えい等事案を踏まえた対応について(注意喚起)』の公表」(2026年10月7日。個人情報保護委員会)
2026年9月にセキュリティインシデントが公表されたケース90件中で、発表内容に「攻撃の検知や被害の発覚時期」が明記されている63件について、攻撃の検知や被害の発覚時期とインシデントの初報公表時期をまとめたものが以下です。
| 日数区分 (攻撃検知・被害発覚~初報公開までの日数) |
件数(割合) |
|---|---|
| 当日~1日 | 13(20.6%) |
| 2~7日 | 28(44.4%) |
| 8~15日 | 9(14.3%) |
| 16~30日 | 6(9.5%) |
| 31日以上 | 7(11.1%) |
表:2026年9月に公表された国内組織におけるセキュリティインシデント公表件数
(「攻撃の検知や被害の発覚時期」が発表内容に明記されている63件が母数)
御覧のように、検知・発覚~初報公開までが「15日以内」に収まっているケースが約8割を占め、ほぼ攻撃を受けた時期と初報発表時期が同時期であることが分かります。こうしたことから、実際の国内組織へのサイバー攻撃が9月に多くなっていることは間違いないと言えるでしょう。
ランサムウェア攻撃被害は横ばい
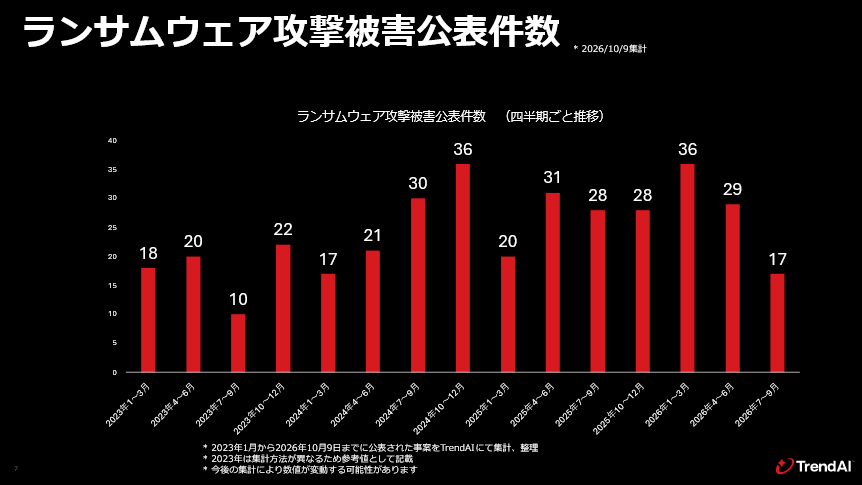
2026年も多くのランサムウェア攻撃の被害が公表されましたが、2026年1~9月は82件、2025年同時期では79件とほぼ横ばいです。通年、10~12月そして翌年1~3月にかけて、ランサムウェア攻撃被害の発表が増加する傾向がありますので、注意が必要です。
2026年1~9月公表インシデント:アタックサーフェスの分析
公開システムが狙われたケースが4割
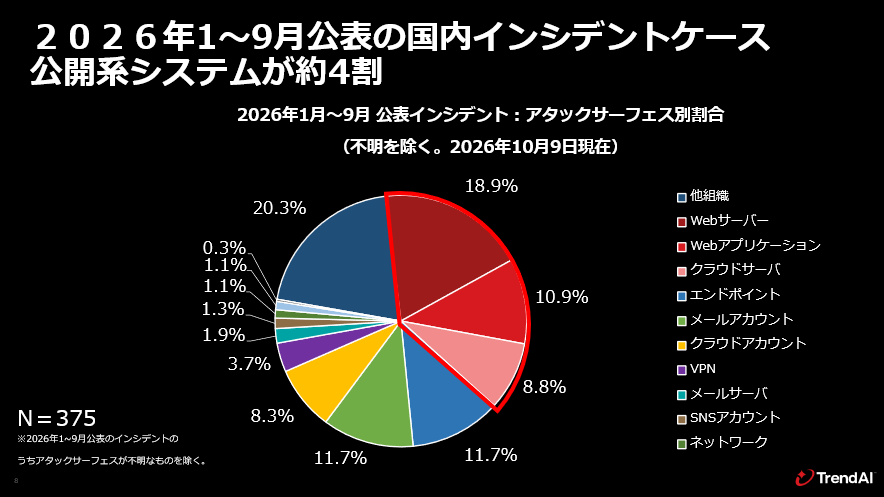
では、2026年1~9月の公表インシデントのうち、アタックサーフェス(攻撃対象領域)の分布をみてみましょう。2026年1~9月の公表内容から、アタックサーフェスが「不明」である案件を除いた375件を分析したところ、公開システム(Webサーバ、Webアプリケーション、クラウドサーバ)※が約4割(38.7%)を占めました。2025年1~12月の公開システムを対象としたインシデント発表件数の割合は約3割(30.3%)であったため、10ポイント程度比率が高まっています。
※「メールサーバ」、「VPN」は全てのケースで公開システムかどうか判別できないためここでは含めていません。「メールアカウント」、「クラウドアカウント」は他の公開システムがアタックサーフェスとなったケースと対策が異なるため、同様にここでは含めていません。
公開システムはインターネットに接続された、最もサイバーリスクの高い情報資産の1つです。情報資産の可視化が叫ばれて久しいですが、組織の事業に関わる公開システムのセキュリティ状況について、セキュリティ部門で可視化できているかどうかを今一度確認をすることをお勧めします。
(参考情報)
「【注意喚起】 相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」(2026年10月13日。国立研究開発法人情報通信研究機構(NICT))
なお、以下の記事では、2026年9~10月の多数の公開システムのインシデント発表を受け、TrendAI™ の日本のインシデントレスポンス担当者が、実際のインシデント対応から見えたWebサーバへの攻撃と現状に即した対策について詳細に解説しています。併せて是非お読みください。
(関連記事)
Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~
2026年1~9月公表インシデント:被害組織の業種
上位業種は「製造」・「サービス」・「情報サービス・通信プロバイダ」
被害組織の業種ごとの分布が以下のグラフです。上位から「製造(119件、19.6%)」、「サービス(116件、19.1%)」、「情報サービス・通信プロバイダ(74件、12.2%)」となっています。この分布は、日本の法人組織の業種分布にもよると考えられます。したがって、このデータのみでは、特定の業界にセキュリティインシデントが偏っている(=●●の業界は危ない)という見方はできないため、注意が必要です。
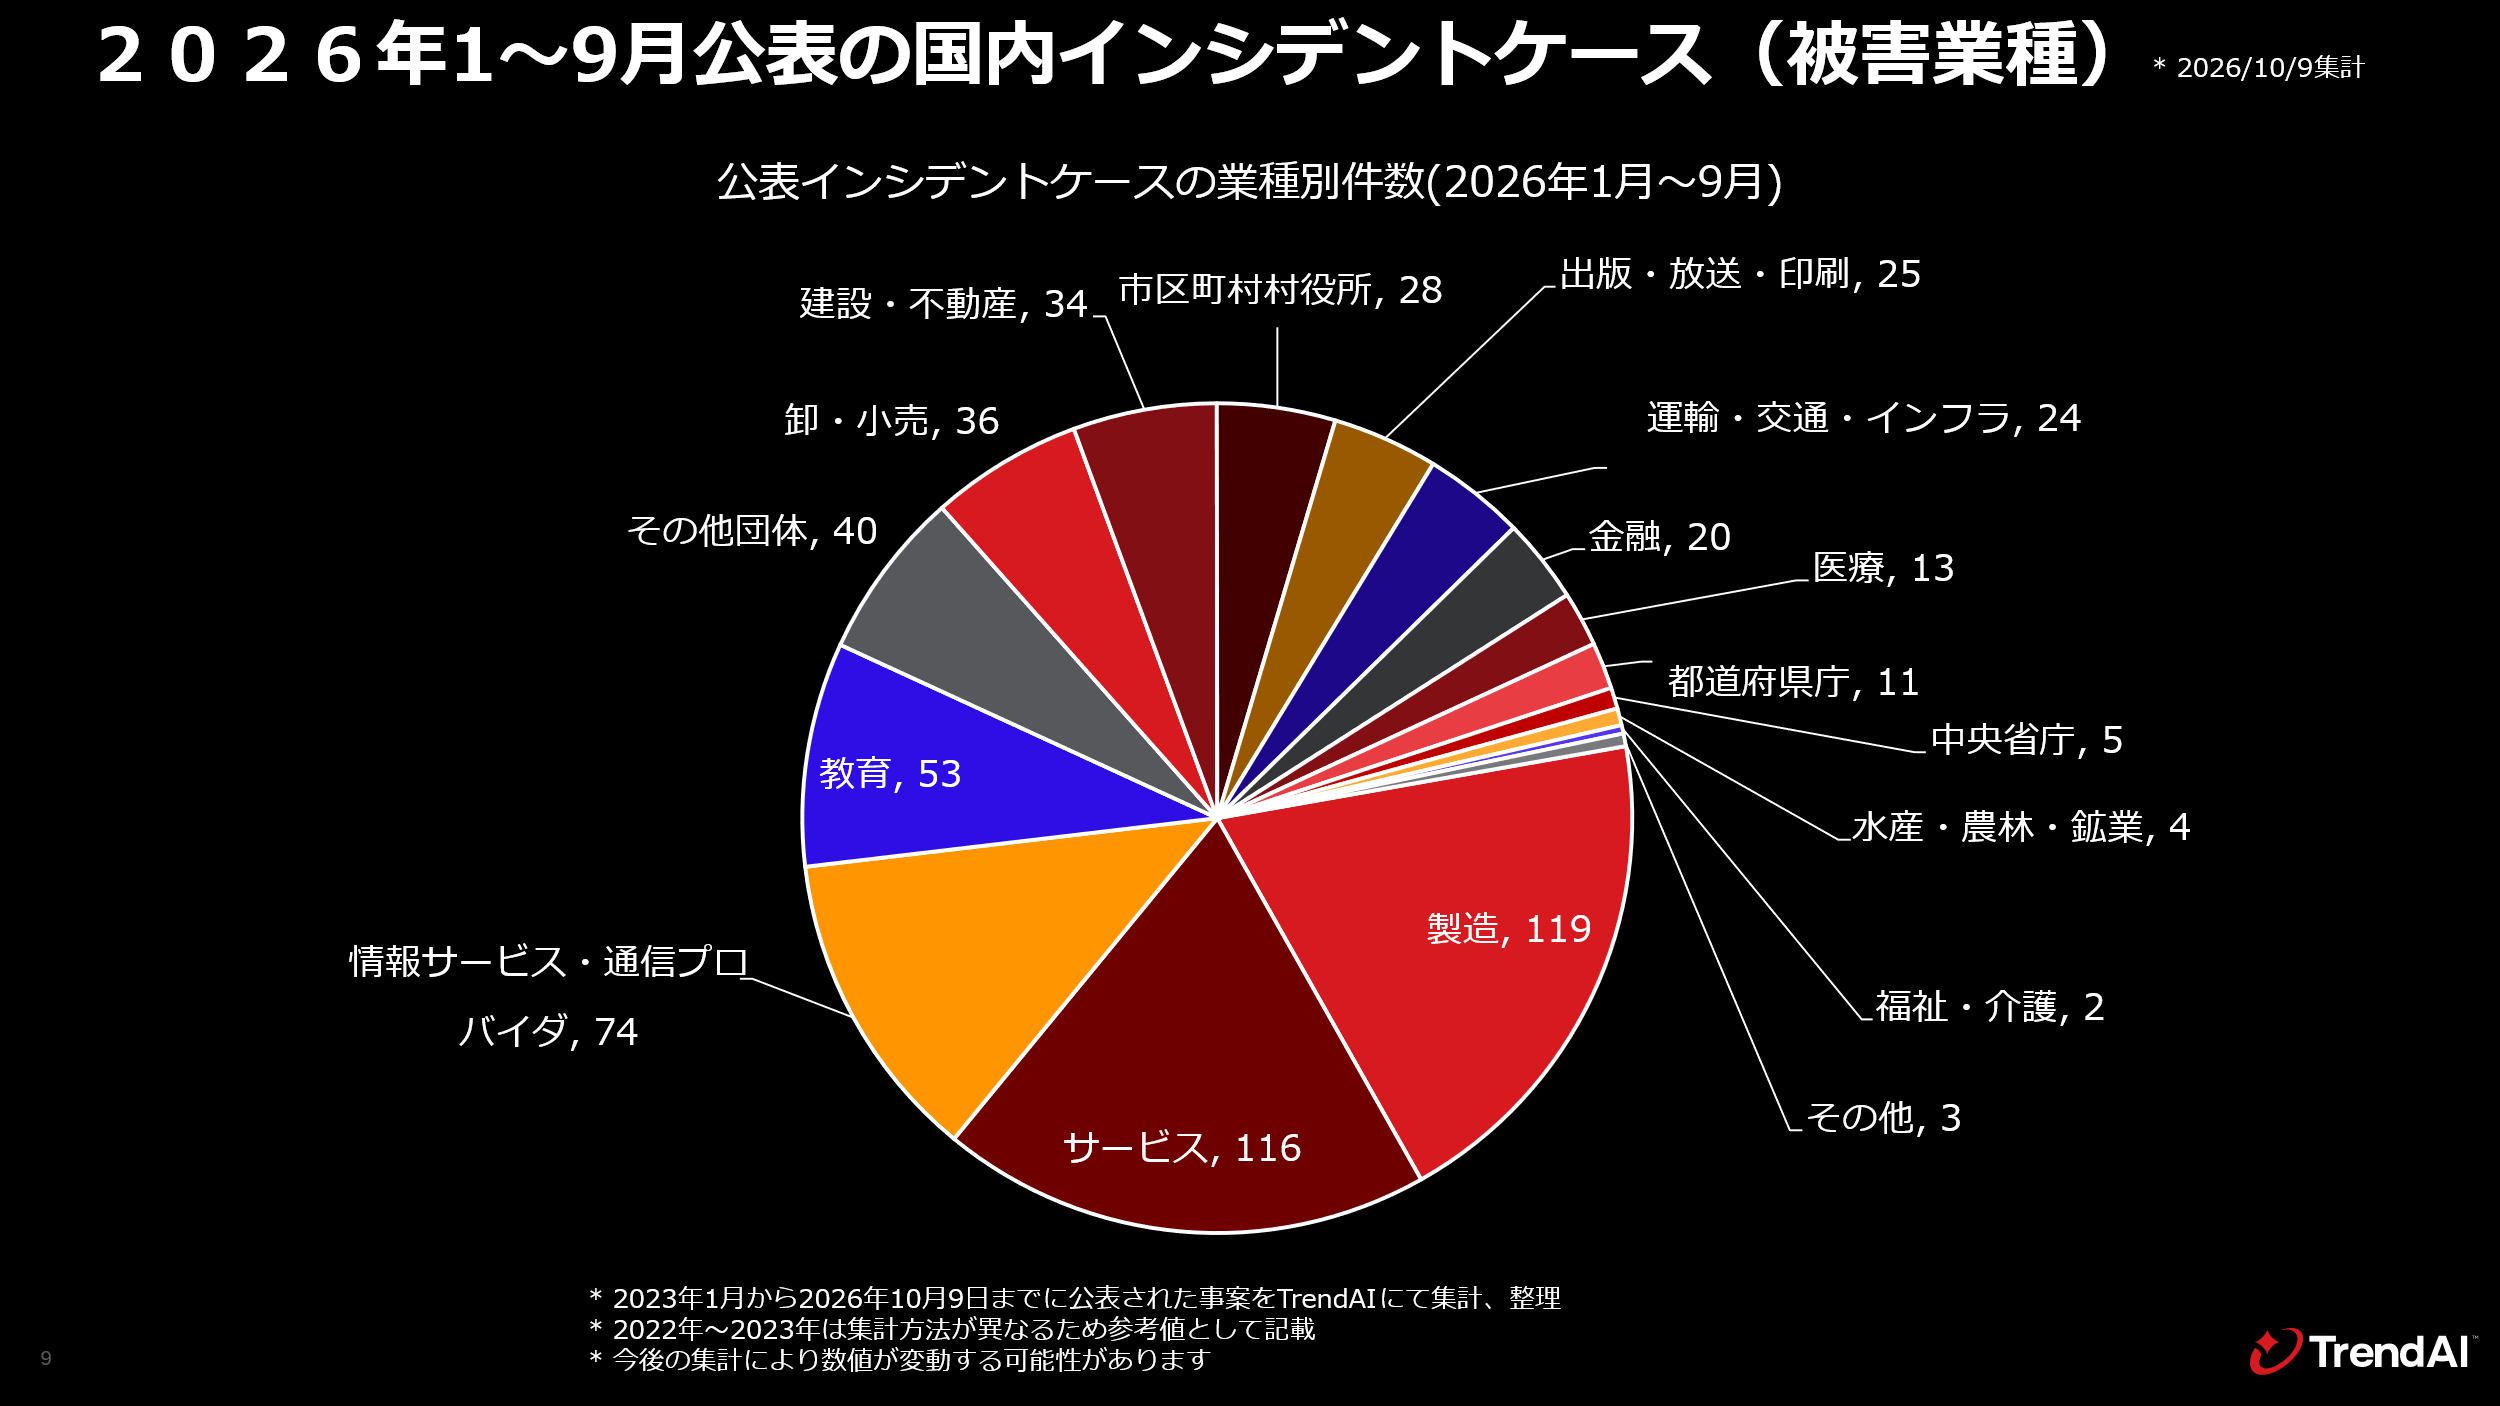
上記の注意事項を踏まえた上で、2026年1~9月の概況、2025年1~12月との比較としては以下が主に挙げられます。
製造:
2025年と変わらずトップとなっています。日本の業種分布上、製造業が多いことにも起因していると推測します。
ランサムウェア攻撃や不正アクセスの被害が多数報告されています。
サービス:
2025年の上位3位から2位に。業種上、公開システムを多く運用していることに起因し、「polyfill.io」に端を発する不審な認証画面の表示や9月後半からの公開システムへのサイバー攻撃被害が多く公表されています。また、宿泊業もこの区分となっており、宿泊予約管理システムに対する不正ログインの被害も、2025年に引き続き報告されています。
(関連記事)
日本のホテル産業を狙ったフィッシングキャンペーンを観測~ブロックチェーンプラットフォーム「TON」を悪用する手口を解説
情報サービス・通信プロバイダ:
2025年の上位4位から3位に。大手通信企業の提供していたメールサービスへの不正アクセス被害に起因する関連会社からの2次被害公表、レンタルサーバ・データセンターを提供する企業からの不正アクセス被害が複数公表されています。また、他業種からITシステム構築・運用を請け負った委託先企業からのランサムウェア攻撃・不正アクセス被害も報告されています。
(関連記事)
・2025年の国内セキュリティインシデントを振り返る
・「polyfill.io問題」再燃に学ぶサプライチェーンセキュリティ
対策とまとめ
何を対策すべきか
今回は、2026年1~9月に公表された国内組織のセキュリティインシデントを振り返りました。過去の「セキュリティインシデントの振り返り」記事でも繰り返し述べていますが、「サイバー攻撃者から見た場合、『隙』がある組織が狙われる」構図は今後も変わりません。この「隙」は、防御側から見た場合には「サイバーリスク」という言い方もできるでしょう。いま改めて、自組織の保有する、または運用を委託している情報資産(ITシステムやデータ、アカウント等)について、下記の観点での見直しをお勧めします。
・情報資産のセキュリティ状況の可視化:
どのような情報資産を保有・運用・委託しているのか客観的に把握します。自組織内にある情報資産は、サイバーセキュリティプラットフォームなどのツールを用いて一元管理する体制を構築します。他社に運用委託しているものは、情報資産の状況について確認を定期的に行います。可視化の際には、保有するシステムのインターネット接続状況、システムへのアクセス権限の状況、脆弱性の有無(後述しますが、悪用されるのは未知のゼロデイ脆弱性とは限りません)などを把握できるようにしておきます。
・サイバーリスクの優先順位付け:
セキュリティ状況を可視化したら、「自組織にとって優先度の高いサイバーリスク」から優先的に対処します。止まると事業そのものが止まる中核のITシステム、インターネットから接続できる環境にあり攻撃を受けやすい公開システム、顧客から委託された重要データや従業員の情報を保管するデータベースなど、個々の組織や部門の事情によって優先度は様々かと思います。すべてのサイバーリスクに一挙に手は打てないため、リスクの高い順番に対処をしていきます。非技術部門に説明する際にもわかりやすく提示できるツールもあります。経営層を巻き込んで全社的に対応していくために、こうしたツールを社内調整に使うのも1つの方法です。
・サイバーリスクの対処:
サイバーリスクの対処の順番が決まったら、優先順位の高いリスクから対処します。特に、公開システムのパッチ未適用の脆弱性や、社内システムでも攻撃を受けると事業そのものが止まるような仮想化システム・データセンターなどは優先順位が高いでしょう。また、万が一のサイバー攻撃の兆候を検知できるように、EDR/XDRを用いたインシデントレスポンス体制の構築、場合によっては社外のセキュリティ専門家に協力を得られるような体制の構築、自組織内SOCやCSIRTそのもののあり方を見直すといったことも必要でしょう。
特に2026年9~10月にかけて注目が集まっている公開システムの対策については、下記の記事でも詳細に解説しています。ぜひご覧ください。
(関連記事)
Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~
本稿で示した動向は、あくまでも公表されたセキュリティインシデントから見えている範囲に対して述べたにすぎません。自組織のサイバーリスクを勘案する際に有効な情報源の1つになりますが、真の対策は、自組織の実際のシステムやデータのセキュリティ状況、サイバーリスクと向き合うことです。場合によっては、部門ごとに管理された情報資産もあり、セキュリティ部門から見ると、可視化しづらいといった事情もあるかもしれません。組織内の協力体制を得られるよう、こうしたセキュリティインシデントの動向に関する情報を説得材料として有効活用することもできるでしょう。
AIの悪用とサイバー攻撃
最後に、2026年9~10月にかけて国内で多数報告されているサイバー攻撃被害とAIの悪用との関係性について現状述べられることを紹介します。
TrendAI™では、多数のアンダーグラウンドリサーチやサイバー攻撃の分析から、2024年まではAI悪用の可能性があるとみていましたが、2025年からは明確な証跡をもってサイバー攻撃者がAIを悪用していることが当社の調査で判明しています(不正サイトのソースコードを見るとAIで作られている、マルウェアにAIにプログラムを作成させるようなプロンプトが含まれている、など)。
2026年9~10月の国内のセキュリティインシデントについては、攻撃手口そのものにAIが直接悪用されたとは断言できませんが、当社が確認した公開システムのインシデントケースでは、システム環境のログの動きに以下のような兆候が確認されています。
・AIにプログラミングさせた場合に残りやすい事象:
設置されるWebシェルや不審ファイルにコメントアウト※があり、攻撃対象の組織やサービスの名称が書かれている。
※コメントアウト:プログラムのソースコードの一部を一時的に無効化し、コンピュータに実行させないようにする処理機能のこと。
・人間が持つベストプラクティス以外の情報を悪用している:
悪用された脆弱性が、直近で公開された「In the Wild(悪用が観測されている)」として広く認知された脆弱性ではない。
・失敗に対する改善のスピードが速い:
攻撃の試行錯誤のレスポンスとそれらを見直すスピードが旧来よりも迅速である。
・最短経路を探している動き:
狙いが定まった後は網羅的に攻撃するのではなく、得られたレスポンスから限定的に攻撃を仕掛け、成功と失敗を見極めている可能性がある。
必ずしもこれらの攻撃がAIを直接的に用いたものであるという証拠があるわけではありませんが、ログ上では「これまでとは違う挙動」を捉えていることは事実です。今後調査が進むにつれ、新しい情報が得られた場合は随時お知らせしていきます。
AIの悪用は今後もますます進むことが予想されますが、前段で示したような基本対策を行う重要性は変わりません。この機会に今一度自組織の情報資産の状況とサイバーリスクを見直す機会としていただければ幸いです。

監修者
岡本 勝之
トレンドマイクロ株式会社
セキュリティエバンジェリスト
製品のテクニカルサポート業務を経て、1999年よりトレンドラボ・ジャパンウイルスチーム、2007年日本国内専門の研究所として設立されたリージョナルトレンドラボへ移行。シニアアンチスレットアナリストとして特に不正プログラム等のネットワークの脅威全般の解析業務を担当。現在はセキュリティエバンジェリストとして、サイバーセキュリティ黎明期からこれまでのおよそ30年にわたるキャリアで培った深く幅広い脅威知識を基に、ブログやレポ―ト、講演を通じて、セキュリティ問題、セキュリティ技術の啓発にあたる。
講演実績:日本記者クラブ、一般財団法人日本サイバー犯罪対策センター(JC3)、クラウドセキュリティアライアンス(CSA)などにおける講演
佐藤 健
トレンドマイクロ株式会社
セキュリティエバンジェリスト、シニア・スレット・リサーチャー
ソフトウェア開発を経て、2007年にトレンドマイクロに入社。不正プログラムの収集や解析、インシデントレスポンスや脅威リサーチによる顧客サポートを担当。現在はセキュリティエバンジェリストとして、サイバー空間の脅威について講義や講演を通じた啓発活動に取り組んでいる。
愛知県警察サイバー事案対策アドバイザー、近畿管区警察局サイバーセキュリティテクニカルアドバイザー
情報処理安全確保支援士、CISSP
Security GO新着記事
Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~
(2026年10月8日)
少数のクラウド事業者への依存が招くカスケード障害
(2026年9月30日)