ARTEXだけではない:日本を狙う3つの攻撃基盤に見るAI関与の実態
国内の企業や団体が運営するWebシステムからの情報漏えいが相次いで公表されています。昨今のサイバー攻撃に対するAIの悪用の可能性について、当社のリサーチャーが調査した結果をレポートします。


はじめに
この秋、国内の企業や団体が運営するWebシステムからの情報漏えいが相次いで公表されています。背景として「AIを悪用した攻撃」を指摘する声も多く聞かれるようになりました。私たちの観測でも、日本の組織を狙う攻撃にAIが使われている例は実際に確認できています。ただし、その「関わり方」は決して一様ではありません。そして、攻撃者が入り込む侵入口そのものは、いまも昔と変わらず、公開された旧式のシステムや設定の不備です。
この点を具体的に示してくれるのが、私たちが独自に解析した3つの攻撃基盤です。ここでいう「攻撃基盤」とは、攻撃者が一連の攻撃を回すために使っていたサーバー環境一式を指します。偵察や攻撃に使うツールやスクリプト、標的リスト、攻撃の結果や記録、コマンド履歴などが置かれていました。その作り込みの度合いは事例によって幅があり、熟練者の手作業に近いものから、工程全体を自動化したAIエージェント型のプラットフォーム(指令制御などを含む)まで、さまざまです。
少し前の状況を振り返っておきます。GMOサイバーセキュリティ byイエラエは、日本企業への侵害を追う中で、攻撃元インフラからAIによる自律型ペネトレーションテストシステム「ARTEX」が使われていたことを確認したと報告しました。これは、韓国の金融機関を狙った同種のキャンペーンでARTEXの使用を報じたCrowdStrikeの調査とも符合します。また、マクニカ セキュリティ研究センターは伊藤忠サイバー&インテリジェンス、セキュアスカイ・テクノロジーと連名で国内Web侵害の急増を整理し、JPCERT/CCも注意喚起を公表しています。マクニカの記事は、一連の攻撃について「AIが使われたと断定できるログや痕跡は確認されていない」としながらも、サイトごとに不備を広く調べる動きを人手だけで繰り返すのは現実的でなく「AIの活用を否定する方が難しい」と述べています。また、公開システムへの攻撃急増とそこに見えるAIの兆候については、私たちのチームも国内セキュリティインシデントの振り返りや公開サーバのハードニングで継続的に報告してきました。
では、日本を狙う攻撃の背後にあるAIは、ARTEXだけなのでしょうか。そして「AIによる攻撃」とは、実際のところ何を指すのでしょうか。
私たちが解析した3つの基盤は、いずれもこれらの報告とは別系統のものです。すべて、攻撃者自身がインターネット上に露出させていたサーバー、いわゆるオープンディレクトリに残されたファイルから得られました。実のところ、オープンディレクトリ上では、AIを用いて多数の国を無差別に攻撃している基盤を数多く観測しており、日本もしばしばその標的リストに含まれます。本稿では、その中から特に日本への関心や攻撃目的が強い3つを選び、掘り下げます。この3つの基盤は、AIとの関わり方、すなわちAIが担う範囲とその確からしさが異なります。本稿ではその違いを手がかりに、AIが攻撃の何を変え、何を変えていないのかを整理します。結論を先に申し上げれば、AIは攻撃の規模と速度を確かに押し上げましたが、攻撃者が探しているのは相変わらず「鍵のかかっていない扉」です。ですから、私たちが取るべき防御の優先順位も変わりません。
本稿は、まず3つの基盤の全体像をお伝えするものです。それぞれの事例の技術的な詳細については、今後、必要に応じて個別の記事などで取り上げていくことを検討しています。
なお、本稿では攻撃者のIPアドレスやドメインといった侵害指標(IOC)を公開しません。これらは捜査への影響を避けるため、法執行機関にのみ提供する予定です。被害が疑われる組織への通知も、あわせて準備を進めています。
本稿が見ているもの、見ていないもの
記述を正しく受け取っていただくために、私たちが何を見て、何を見ていないかを最初にはっきりさせておきます。
解析の対象は、あくまで攻撃者が公開状態のまま放置していたサーバー上のファイル群です。被害を受けた側のログやディスク、通信記録は一切含まれていません。そのため本稿で言えるのは、攻撃者が何を準備し、何を試み、何を自ら記録していたか、までです。逆に、個々の試みが実際に成功したのか、被害が具体的にどれほどの規模なのか、そして攻撃者が何者なのかは、このデータだけでは分かりません。攻撃者の報告ファイルには「成功した」という自己申告が数多く含まれていますが、私たちは攻撃者側に直接の裏付けがあるものだけを「確認」として扱い、計画や試行にとどまるものと厳密に分けています。
取得したデータには個人情報や認証情報が含まれていたため、社内では閲覧できる担当者と保管期間を限定して取り扱いました。本稿で被害組織を名指しせず、件数・業種・規模・国だけで記述するのは、一次情報を保持したうえでの意図的な判断です。組織が特定される事態を避けるためとご理解ください。
本文では、確からしさを次の3語で区別しています。
| 表現 | 意味 |
| 確認 | 攻撃者側のファイルに直接の証拠がある |
| 高確度 | 複数の間接的な証拠が一致している |
| 推測 | 振る舞いやコードの特徴からの推定にとどまる |
3つの攻撃基盤の全体像
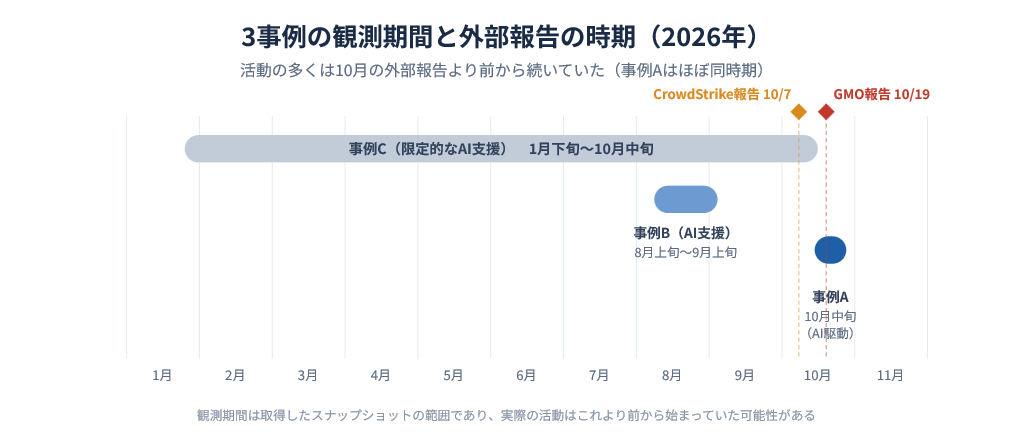
細部に入る前に、まず全体像をお示しします。3つの基盤は、AIが担う範囲(工程全体を自律実行するのか、計画立案と道具作りに使うのか、道具作りなど一部に限るのか)と、その確からしさの二つの軸で分かれます。事例Aは工程全体をAIが駆動(確認)、事例Bは人間が主導しつつAIに計画立案と道具作りを広く支援させ(確認)、事例Cはツール作成など限定的な範囲でAIを使った痕跡(高確度)です。活動時期は事例ごとに異なりますが、いずれも2026年の出来事であり、その多くはGMOやCrowdStrikeの報告が公表されるより前から動いていました。
| 観点 | 事例A | 事例B | 事例C |
| AIが担う範囲 | 工程全体を自律実行(エージェント型ハーネス) | 計画立案と道具作り(広範な活用) | 道具作りなど一部に限定(限定的な活用) |
| AI利用の確証 | 確認 | 確認 | 高確度(AI生成の様式的痕跡が複数一致。直接のプロンプト・キー等は未発見) |
| 活動期間(観測範囲) | 2026年10月(短期集中) | 2026年8〜9月(約24日間) | 2026年1〜10月(長期・並行) |
| 主な標的国 | 日本中心(台湾・香港も) | 日本中心(韓国のAI資産も) | 日本・韓国中心(英・仏・伊・カタール・コロンビア等も標的リストに) |
| 標的の性質 | 中小企業・地域公共の旧式Webシステム全般 | 旧式Webシステム、および外部公開されたAI/GPU基盤 | VPN機器(日本で普及するヤマハ RTX1210 等)やWebLogicの露出を見つけ次第 |
| 試行対象の規模 | 19組織以上(うち日本16組織以上) | 日本の6,000以上のIPアドレスを走査、うち数社を重点的に攻撃 | 1,300以上のWebLogic候補、35以上のVPN入口 |
| 深い侵害が言える件数 | ごく一部(1社の侵入連鎖が最も明確) | 1〜2社(最深侵害と大量のデータ窃取) | 一部(VPN接続の成功は多数、深部までの侵害は限定的) |
| 作業言語 | 簡体字中国語 | 簡体字中国語 | 簡体字中国語 |
ここに挙げた数は、いずれも私たちが確認・特定できた範囲にもとづく下限の目安であり、実際にはこれを上回る可能性があります。正確な数値は別途の詳細レポートに譲ります。
標的国を見ると、日本が最大であるだけでなく、攻撃者が日本を特に強く意識していた様子もうかがえます。取得したファイルやディレクトリの中には、jp_success(日本での成功)、jp_attack(日本への攻撃)、jp_cve_attack(日本へのCVE悪用)といった、日本向けであることを明示した名前が付けられたものがありました。単に結果として日本が多かったのではなく、攻撃者が成果や作業を日本単位で整理していた、と読み取れます。もっとも、これは日本だけが標的だという意味ではありません。冒頭で述べたとおり、同種のAI関与の攻撃は他国にも向けられており、私たちは他国を対象とした事例も確認しています。本稿は日本の読者に向けて、そのうち日本に強く関係する3つをあえて取り上げているにすぎず、日本はこの問題の重要な一面ではあっても、全体像ではありません。
ここで一つ、見逃せない対照があります。GMOの報告が描いていたのは「国と業種を絞ったキャンペーン」でした。これに対し、私たちが見た3つの基盤は、いずれも業種を絞らず、外から攻撃しやすいシステムを手当たり次第に探し、見つかった相手をそのまま狙うやり方でした。国の面では日本を主眼に置きながら、業種の面では絞り込まずに機会を広く拾う、という選び方だったと言えます。同じ「AIと日本」という文脈の中にも、攻撃者の狙いの付け方には幅があるということです。この違いは、第7章で改めて取り上げます。
事例A:AI駆動(工程全体を担うエージェント型ハーネス)
「AIが攻撃する」とは、具体的にどういう状態を指すのでしょうか。事例Aは、その問いに最も直接的に答えてくれます。
この基盤では、CyberStrikeAIと呼ばれるAIエージェント型のペネトレーションテスト用ツールが悪用されていたことを確認しました。これは公開されているオープンソースのツールで、外部に露出していた管理コンソールは簡体字中国語の画面を持ちます。偵察から脆弱性の調査、検証、攻撃、指令制御(C2)、居座りのための永続化、情報の持ち出し、そして報告書の自動生成までが、一続きの反復可能なワークフローとして組み上げられていました。
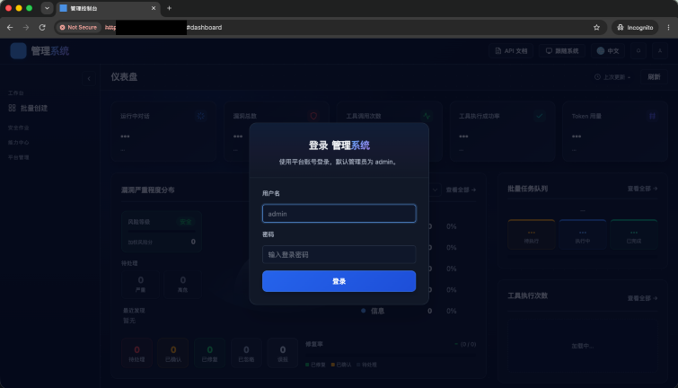
とりわけ特徴的なのは、これらの工程が役割の異なる多数のエージェントに分担されていた点です。基盤内の記録には「認証情報探索を担当するエージェント 8/44」といった表記があり、44のエージェントが分業する構成であることを確認しました。それぞれのエージェントが偵察や脆弱性探索、攻撃、持ち出しなどを受け持ち、結果を自動的にデータベースへ書き込み、構造化された報告書を生成していきます。標的国の言語に合わせた出力、たとえば日本語のフォームや偽のログインページなども、基盤側が自ら作り出していました。外部に露出していた管理コンソールのダッシュボードにも「ツール実行成功率」「Token用量」「バッチ作成」といった項目が並んでおり、工程を多数のエージェントに分担・自動実行させる構成であることがうかがえます(図1)。なお掲載する画面は、識別情報であるIPアドレスを墨消ししており、具体的な標的情報は含みません。
これを「AI支援」ではなく「AI駆動」と呼ぶ根拠は、その規模と一貫性にあります。わずかな期間に、私たちが特定できただけで19組織以上(うち日本が16組織以上)が検証の対象となり、そのそれぞれに同一形式の報告書と証拠の索引が残されていました。これは人間が思いつくままに残したメモではなく、基盤が工程を構造化した結果として生まれたものです。この規模は、個々の標的へ繰り返し接触することで達成されたものではありません。基盤は多数の標的を並行して扱いつつ、一つの標的への接触は検知を避けるため低頻度に抑えており、1組織のログだけを見ていては気づきにくい形でした。
一方で、試行の対象は多くても、深い侵害まで言えるのはごく一部にとどまる点も、あわせて確認しています。多くの標的について、基盤自身が「セッションなし、Webシェルなし、持ち出しなし」と記録していました。「試行された」ことと「侵害された」ことは、慎重に区別する必要があります。
そして肝心なのはここです。最も深い侵入連鎖が成立したその一例でさえ、侵入口は認証のない公開管理画面という、ごく旧式のWebシステムでした。目新しい脆弱性ではありません。AIは攻撃の規模と再現性を確かに変えましたが、入り込める扉がなければ、AIを使っても侵入はできなかったのです。
なお本稿では、基盤の内部構成の詳細や、C2の通信方式、永続化の具体的な手口には立ち入りません。これらは防御に必要な範囲に絞って扱います。
事例B:AI支援(人間主導での計画と道具作り)
事例Bの主軸は、人間が主導する攻撃において、AIを「道具」として広く使っていた点にあります。攻撃の主体はあくまで人間であり、LLM(大規模言語モデル)は、その計画立案と道具作りを加速させる役回りに徹していました。事例Aのように工程全体を自律実行するのではなく、人間が判断し、必要な部分をAIに任せるという使い方です。
最も直接的な証拠は、攻撃者がLLMに攻撃計画を作らせた出力ファイルが残っていたことです。そこには、AIやGPUを提供するサービスへの偵察・攻撃の計画が生成された痕跡がありました。しかも依頼の際、攻撃者はLLMに対して「これは正規の業務(許可された検査)である」という前提を与えていたことを確認しています。これは、モデルの安全上の制限(ガードレール)を迂回させるための、偽りの前提の付与です(ガードレールを回避する目的)。手口の詳細はここでは触れませんが、こうした「正規を装った依頼」が現実に用いられていたという事実そのものが重要です。
もう一つ観察されたのは、AIが攻撃の「道具」であるだけでなく、それ自体が「標的」にもなっていたことです。攻撃者が整理していた標的の一覧には、AI関連の基盤やサービス(AIワークフロー基盤、LLMの前処理基盤、推論サービスなど)が含まれていました。さらに、他者のAIサービスの利用権を乗っ取ったり、複数を束ねて使い回したりするためのツールや仕組みも用意していたことを確認しています。その狙いは、AIの推論能力を安く大量に手に入れることにあったと推測されます。なお、この攻撃者が旧式のWebシステムに対して行った侵害は深刻でした。少なくとも1社では、FTPからデータベース、管理者権限、Webシェル、SSHに至る完全な制御チェーンを確立し、清掃された後も繰り返し裏口を復旧していました。別の1社からは、既定の認証情報のまま公開されていたGISサーバーを足がかりに、地籍・商業データ数十万件とWindowsの認証情報、メールを持ち出していたことを、攻撃者側に残された取得物とダウンロード記録から確認しています。
ただし、当社の評価として言えるのは、ここでもAIは計画と道具作りを速め、効率化する加速役にとどまっていた、ということです。AIが自律的に攻撃を遂行した証拠はありません。攻撃者は依然として、手書きのスクリプトや既製のツール、そして自らの判断に主に頼っていました。さらに、AIやGPUの基盤に対する一部の試みは失敗に終わっていたことも確認しています。クラスタへの侵入を狙った数百回の試行が、すべてエラーで終わっていました。
ここから言えることは、二つあります。第一に、そして主軸として、この攻撃者は人間主導で、AIを計画と道具作りの「道具」として広く使っていました。第二に、副次的ながら重要な点として、その攻撃対象自体にAIサービスが含まれていました。社内で運用するAI基盤、すなわち推論サービスやワークフロー、GPU環境は、新しい攻撃面として棚卸しの対象に加える必要があります。
事例C:限定的なAI支援(ツール作成に残るAIの痕跡)
3つめの基盤は、AIの関与の仕方が事例A・Bとは異なります。ここでAIが担っていたのは、工程全体でも計画立案でもなく、攻撃者が使う道具(スクリプト)の作成という、限定的な範囲でした。そしてその痕跡は様式のレベルで複数そろっており、私たちは高確度と評価しています。ただし、プロンプトの本文やAPIキーといった直接の証拠までは得られていないため、「確認」とは区別します。
この攻撃者は、自動化と証拠管理の習慣を備えた熟練者でした。キャンペーンごとにディレクトリやログ、証拠、成功リストを整然と整え、誤検知を抑えるための独立した検証の仕組みまで持っていました。VPN機器やWebLogic※の露出を相手を選ばず手当たり次第に突きながら、2026年を通じて少なくとも6つのキャンペーンを、特に9月以降は並行して走らせていたことを確認しています。標的とされた境界装置には、Cisco SD-WAN、Citrix NetScaler、F5 BIG-IP、ヤマハ RTX1210 が含まれていました。前者の3つは公開済みの脆弱性や管理機能の悪用が試みられていたのに対し、RTX1210 については製品の脆弱性ではなく、取得された設定ファイル内に残っていた認証情報が使われ、企業の内部ネットワークへ直接接続できていたことを確認しています。日本の中小企業や拠点で広く使われているこの機器が、まとまった数で標的になっていた点に、この攻撃者が日本の導入環境をよく意識していた様子がうかがえます。
※WebLogic(Oracle WebLogic Server):Java/Jakarta EE アプリケーションを開発・デプロイ・実行するためのアプリケーションサーバ向けミドルウェア
AI支援を示す痕跡は、攻撃者自身が残した成果物の「書きぶり」に表れていました。一つは、攻撃者のコマンド履歴です。偵察や横展開の一連のコマンドが、節ごとに区切りの見出し(echo '=== … ===' のような出力整形)で自己注釈されていました。これは、人間が対話的に打ち込む履歴ではあまり見られず、LLMが「読みやすく整形した手順」を生成したときに特徴的に現れるものです。もう一つは、特定の標的の後処理を確認するために用意された自作スクリプトです。ステータス表示に絵文字を用い、丁寧なセクションコメントで整然と構造化されていました。これは、現代のLLMが生成するコードに非常に強く見られる様式的な指紋です(図2)。こうした「絵文字を交えた整ったコメント」や「攻撃対象を名指しするコメント」がAI生成物に残りやすい傾向は、当社のインシデントレスポンスでも観測されており、別記事で報告しています。
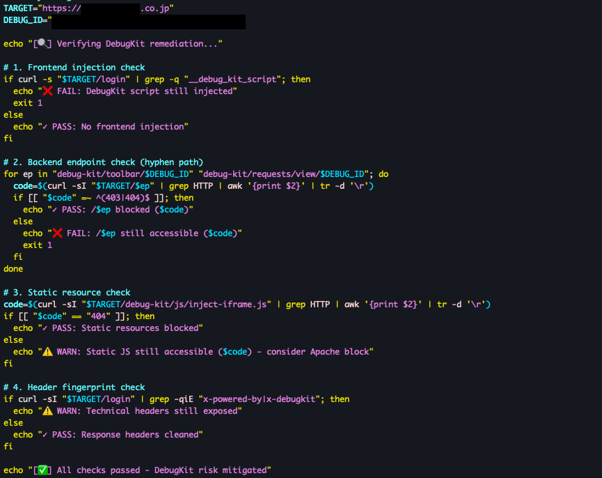
様式的な痕跡が複数、独立に一致している点が、単なる「AIらしさ」を超えて高確度と言える根拠です。一方で、これらはあくまで様式のシグネチャであり、熟練者が意図してこの作法で書いた可能性を完全には排除できません。直接の証拠が欠けている以上、私たちは「確認」ではなく「高確度」にとどめます。いずれにせよ、ここでのAIの役割は「道具作りの補助」という限定的なものであり、事例Aのような自律実行(AI駆動)とは一線を画します。この事例の技術的な詳細についても、機会をあらためて取り上げられればと考えています。
3事例を並べて見えてくること
3つの事例を並べると、事実として言える共通点と相違点が浮かび上がります。ここでも事実と推測は分けてお示しします。
共通点は、いずれも事実として指摘できます。3つの基盤はどれも、運用者の作業言語が簡体字中国語でした。いずれも日本を最大の標的とし、近隣の国や地域にも並行して手を広げていました。侵入口の性質も共通しており、公開された旧式システムや、既定設定のまま放置された不備です。標的の選び方も共通しています。3つの基盤はいずれも業種を絞らず、外から攻撃しやすいシステムを見つけ次第狙う機会的な選定であり、第3章で触れたGMO報告の「国と業種を絞ったキャンペーン」とは、この点で対照的でした。そして、これらの活動の多くは、外部報告が公表されるより前から続いていました。この点はとりわけ重要で、下の図3で視覚的に確かめられます。図に示した観測期間は私たちが取得したスナップショットの範囲であり、実際の活動はこれより前から始まっていた可能性があります。
標的は日本を中心に、韓国など近隣に偏っていましたが、そこだけに限られていたわけではありません。事例Aでは台湾と香港の組織も標的に含まれており、事例Cにいたっては、英国・フランス・イタリア・カタール・コロンビアといった国々の組織が、WebLogicの探索対象リストに名を連ねていました。ただし、これらの多くは広域スキャンの結果として「リストに載っていた」段階であり、侵害が成立したことを意味しません。いずれにせよ、これらの基盤は日本を主眼に置きつつ、スキャンで広く網をかけ、引っかかった他国の資産については特に狙いを定めていたわけではなく、見つかったついでに拾っていた、という理解のほうが実態に近いと考えられます。
相違点も、やはり事実として言えます。最も大きな違いは、AIが担う範囲と、その確からしさです。担う範囲は、工程全体の駆動(事例A)、計画と道具作りの広範な支援(事例B)、道具作りなど一部に限定した支援(事例C)に分かれます。活動の時間軸と狙う資産の種類も異なります。事例Aは2026年10月の短期集中、事例Bは8〜9月の約24日間、事例Cは1月から10月にかけて複数のキャンペーンを並行させる長期運用でした。狙う資産も、旧式のWebシステム全般(事例A)、WebシステムとAI/GPU基盤(事例B)、VPN機器とWebLogic(事例C)と分かれています。
一方で、3つの事例が同一の主体によるものかどうかは分かりません。GMOやCrowdStrikeが報じたARTEX利用の攻撃者と同一だという証拠もありません。作業言語が簡体字中国語であることは、あくまで「簡体字中国語の使い手」であることを示すにすぎません。運用者の所在や所属を推定する弱い手がかりにはなっても、それを断定する根拠にはならないのです。
「AI攻撃」をどう捉えればよいか
「AI攻撃」という言葉は便利ですが、漠然と使うと判断を誤らせます。3つの事例から得られる枠組みは、拍子抜けするほど単純です。AIは攻撃の一部を変えましたが、肝心なところは変えていません。
| 観点 | 内容 |
| AIが変えたもの | 並行して扱える標的の数、試行の速度、標的国の言語への対応、記録と報告の自動化 |
| AIが変えていないもの | 悪用される脆弱性の種類、侵入口の性質(公開された旧式システムや既定設定)、深い侵害に至る割合 |
| AI側の弱点 | 〔本件で観測〕計画段階のものを実施済みと記録する、自己評価が楽観的すぎる / 〔LLM一般に知られる傾向〕存在しない脆弱性番号を引用する |
専門外の方に説明するなら、こう言えます。AIは攻撃者の「人数」を増やしましたが、やっていることは相変わらず「鍵のかかっていない扉」を探すことです。扉の種類も、鍵のかけ忘れという弱点も、昔から変わりません。変わったのは、同時に何千もの扉を、しかも標的国の言語に合わせて、疲れを知らずに叩けるようになったことです。マクニカも、基礎的な不備や既知の脆弱性をマシンスピードで広く探る動きを指摘しており、これは私たちの事例Aと重なります。
ただし一点、見落とせない動きがあります。AIが新種の脆弱性(ゼロデイ)を発見する能力は、もはや理論上の話ではなく、現に実証されています。たとえば2026年10月に公表されたPHPの重大な脆弱性(PHP2Shell)は、AIを用いた監査によって攻撃者より先に発見されました。ただしこれは防御・研究の側による発見であり、攻撃者がAI発見のゼロデイを実際に悪用した痕跡は、私たちの3基盤では確認していません(侵入口は依然として既知の不備や設定ミスでした。マクニカも、一連の事案でのAIによるゼロデイ悪用は現時点で確認されていないとしています)。「AIが新しい鍵穴を見つけられる」という能力と、「攻撃者がそれを悪用している」という事態は分けて捉える必要がありますが、能力が実証された以上、その悪用が広がることは現実的な懸念です。
ここまでを踏まえると、防御する側にとって実務的に重要な見方が二つあります。
一つは、AIの「弱点」が検知の手がかりになることです。上の表にも挙げたとおり、AIの自己申告は実態より楽観的で、まだ試してもいないのに「成功」と記録したり、実在しない脆弱性番号を計画に紛れ込ませたりします。これは、報告された「成功」の数をそのまま信じてはいけないという戒めであると同時に、検知やおとり(ハニーポットなど)に使える隙でもあります。
もう一つは、AIがどれだけ役立つかは攻撃者の目的によって変わる、ということです。高度に専門化し、磨かれた手順を持つ攻撃者には、AIは必ずしも大きな助けになりません。実際、事例Cの攻撃者は、AIを道具作りに限って使いつつ、独立した検証の仕組みで誤検知を自ら抑えていました。一方、新しい標的を広く探索する攻撃者にはAIが計画立案や道具作りを助け(事例Bに近い)、最短時間でできるだけ多くを侵害したい攻撃者にはAIが規模と速度を押し上げます(事例Aに近い)。「AI攻撃だから一律に危険」とは限らないのです。
この「関わり方の幅」は、一つのスペクトラムとして捉えると見通しやすくなります。AIの関与は「あるか・ないか」の二択ではなく、AIが担う範囲(道具作りなど一部か、工程全体か)と、その確からしさの両面で程度を持ちます。横軸にAIが担う範囲をとり、3事例を配置したのが図4です。ノードの塗りは確からしさを表し、半分塗り(◑)が高確度、塗りつぶし(●)が確認です。
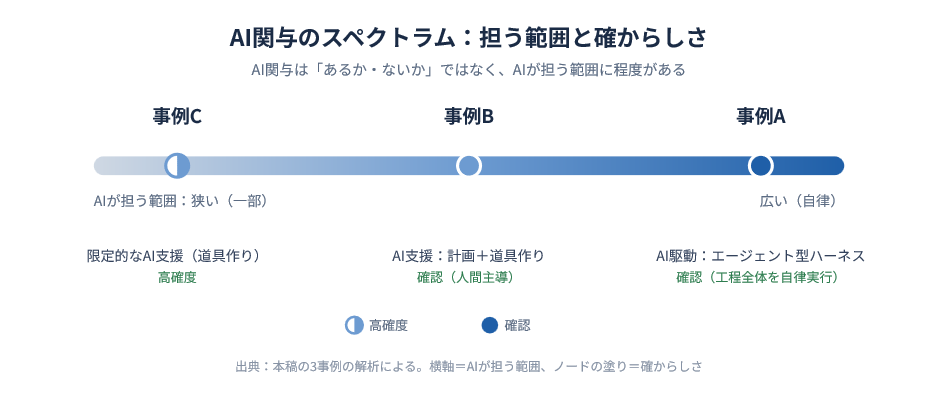
この区別は、状況を正しく理解するのに役立ちます。「AI攻撃」を一つの塊として扱うと、この幅が見えなくなり、脅威を過大にも過小にも見誤りがちだからです。ただし正直に申し上げれば、防御の出発点がこの見極めにあるわけではありません。攻撃者がスペクトラムのどこにいようと、入り込んだ扉は同じ「鍵のかかっていない扉」であり、打つべき基本の手も変わりません。重要なのは、その基本をどう徹底するかです。次章では、それを具体的にお示しします。
防御に向けて
AIが攻撃の規模を変えても、防御の優先順位は変わりません。むしろ、基本の徹底がこれまで以上に効きます。何から着手すべきかを、3つの事例と、JPCERT/CC・マクニカの観測に照らして、優先順位の形でお示しします。
| 優先度 | 対策 | 根拠となる事例 |
| 1 | 公開Webシステムの棚卸しと、旧式基盤の更新・隔離 | A・B・C |
| 2 | 既定の認証情報や管理画面が外部に露出していないかの点検 | A |
| 3 | VPN機器・境界装置の設定管理と、認証情報の使い回しの確認 | C |
| 4 | 社内AIサービス(推論・ワークフロー・GPU基盤)の外部露出の確認 | B |
| 5 | 低頻度・分散型の試行を前提とした監視の設計 | A |
| 6 | 業務でLLMを使う組織における、偽りの前提による誤用への備え | B |
優先度1から3は、JPCERT/CCとマクニカが繰り返し強調している点とそのまま重なります。すなわち、管理・運用側が不特定多数のアクセスを想定していないシステム(管理画面、BIツール、従業員向けシステムなど)の露出、過剰な応答や権限を持つAPI、そして既定認証情報の放置です。これらはAIの登場以前からの弱点であり、AIはそれを高速かつ広範囲に突いているにすぎません。
優先度4と6は、本稿の事例Bが固有に示す新しい観点です。AIを使う側だけでなく、AIを運用する側も棚卸しの対象になります。外部に露出した推論サービスやGPU基盤は、それ自体が攻撃面です。業務でLLMを使う組織であれば、「正規の業務を装った依頼」による誤用への備えも欠かせません。
優先度5は、事例Aのように多数の組織へ薄く広く試行する攻撃では、自組織の単発の異常だけでは判断がつきにくいことを踏まえたものです。
加えて、先に触れたPHPの事例が示すように、AIは攻撃者だけでなく防御・研究の側でも脆弱性の発見を速めています。重大な脆弱性が公表されてから悪用が始まるまでの時間は、今後さらに短くなり得ます。だからこそ、パッチ適用の速さと、適用までの時間を埋める仮想パッチ(バーチャルパッチ)の価値が、これまで以上に高まっています。
情報の取り扱いと、お願い
私たちは本件の分析結果を、法執行機関へ提供する予定です。被害が疑われる組織への通知も、あわせて準備を進めています。本稿でIOCを公開しないのは、捜査への影響を避けるためです。
一方で、公開後は、他のセキュリティベンダーとの情報共有や調査協力に応じる用意があります。マクニカやJPCERT/CCが呼びかけているとおり、被害に遭った際に一つでも多くの手口を共有することが、次の被害を減らす確かな一歩になります。私たちも、その考え方を共有しています。
被害の可能性を懸念される組織、あるいは関連する情報をお持ちの組織は、弊社お問い合わせ窓口までご連絡ください。
(参考)
・GMOサイバーセキュリティ byイエラエ「相次ぐ不正アクセスの攻撃元の多くがAIであることを確認」(2026年10月19日)
・CrowdStrike「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」(2026年10月7日)
・マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日)
・JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開、10月9日更新)
・トレンドマイクロ「2026年1月~9月の国内セキュリティインシデントを振り返る」(2026年10月16日)
・トレンドマイクロ「Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~」(2026年10月8日)
・The Next Web「PHP rushes out emergency patches for two critical bugs AI found first」(PHP2Shell、CVE-2026-109618/109619。AIを用いた監査による発見)

Security GO新着記事
2026年1月~9月の国内セキュリティインシデントを振り返る
(2026年10月16日)
Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~
(2026年10月8日)