個人情報保護法 2026年改正内容を解説~「初の課徴金制度」だけでなく、押さえておきたいポイントは?
2026年7月10日の国会において可決、成立した改正個人情報保護法。今後の施行に向けて組織のセキュリティ担当者が押さえておきたいポイントを解説します。



2026年4月7日に国会に提出された「個人情報の保護に関する法律等の一部を改正する法律案」(以下、改正個人情報保護法、改正法)が、2026年7月10日の国会において可決、成立し、2026年7月17日に公布されました。
今回の改正には、主に次のような内容が含まれます。
●本人同意の取得要件の緩和
●同法史上初の課徴金制度の導入
●子供のデータや生体データに関する取り扱いの厳格化
一部においては要件を緩和しつつも、他方では厳格化や課徴金導入という、相反するような方向性が見られます。この二方向のアプローチは、後述するように、AIやデジタルサービスのイノベーションを可能にしつつ、技術の進展に合わせて個人の保護も維持する、いわばバランスを取ろうとする取り組みと考えられます。
本稿では、改正法の具体的な内容と、日本が比較対象として意識する主要な法制度との違いを解説し、全面施行の2028年(予定)に先立って、組織は今、何から着手すればよいのかを考えます。
(参考情報)
・「個人情報の保護に関する法律等の一部を改正する法律案(概要)」(個人情報保護委員会運営事務局)
・「個人情報の保護に関する法律等の一部を改正する法律の成立を受けた個人情報保護委員会の今後の取組について」(2026年7月31日。個人情報保護委員会事務局)
AI開発を促す同意要件の緩和
要配慮個人情報の取得時の例外、「統計情報等の作成」に拡大
改正法の規制緩和の中核は、「統計作成等」に関する新たな同意の例外です。政府および個人情報保護委員会はこの範囲に、統計作成等と整理できるAI開発も含まれる、としています。
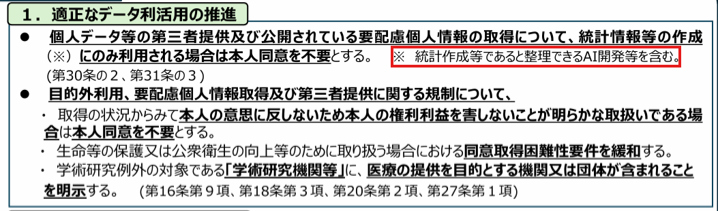
現行の個人情報保護法では、事業者は原則として、要配慮個人情報の取得※、当初の利用目的を超えたデータ利用、または個人データの第三者提供について、例外を除いて、本人の同意を得なければなりません。生成AIの急速な普及により、個人データを用いたモデル学習が、改めて同意を要する利用目的の変更に当たるのかという実務上の疑問が生じました。
※要配慮個人情報:不当な差別や偏見その他の不利益が生じないようにその取扱いに特に配慮を要する個人情報のこと。病歴や人種、信条、社会的身分、犯罪歴、犯罪被害歴などが含まれるとされる。
改正法では、例外規定の対象を「統計情報等の作成」に拡大します。
事業者は、利用目的を統計情報等の作成に限定し、目的外利用を厳格に禁止することを条件として、公開されている要配慮個人情報を取得し、本人の同意を得ずに個人データや個人関連情報を第三者と共有できるようになります。
利用目的担保のための規律
ただし、これは無条件の規制緩和ではありません。個人情報保護委員会事務局による「個人情報保護法等の一部を改正する法律について」では、「統計情報等の作成」にのみ利用されることを担保するための規律に、以下の項目を挙げています。
●一定の事項の公表。要配慮個人情報であれば取得者の氏名・名称、第三者提供であれば提供元・提供先の氏名・名称。また、行おうとする「統計情報等の作成等」の内容等
●「統計情報等の作成」のみを目的とした提供である旨の書面による提供元・提供先間の合意(第三者提供の場合)
●取得者および提供先は、目的外の利用および第三者提供が禁止される
データをより柔軟に利用できる一方、その事実を明示し、目的外利用を禁止しています。事業者は、リスク水準を評価する社内手法を整備し、個々の利用がなぜ許容される例外に該当するのかを文書化することが望ましいでしょう。規制当局の確認では、まずその判断根拠が問われることになります。
個人情報保護法史上初の課徴金制度
現行法は行政指導が中心
個人情報保護法の施行以来、法執行は行政指導を中心とし、まれに刑事罰が裁判所を通じて科される仕組みでした。正式な命令が出されることは極めて少なく、個人情報保護委員会が金銭的な制裁を直接科す仕組みもこれまでありませんでした。課徴金制度の導入により、この状況が変わります。
日本の課徴金制度の特徴
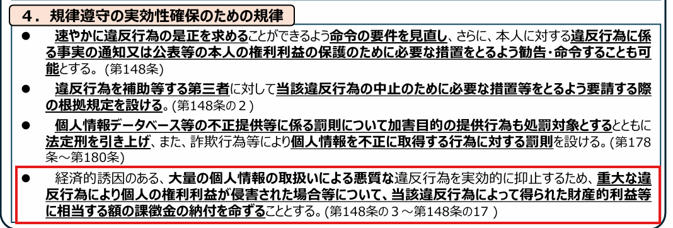
課徴金の仕組みは、他国の制度とは大きく異なります。日本の個人情報保護法の課徴金制度は、欧州のGDPRのように、該当の事業者の売上高に対する一定割合の金額を科す仕組みではなく、大量の個人情報の取扱いを伴う悪質な違反行為による収益の剥奪を目的としています。このため、違反者が不正行為から得た経済的利益を取り除くよう算定されます。課徴金額は、違反の対価として得た金銭その他の財産、または違反行為をやめることの対価に相当します。
この課徴金の仕組みは広範に適用するのではなく、対象を意図的に絞っています。本改正法の主な要件は、次のとおりです(文末の参考情報を加味した当社の分析に基づく)。
・対象範囲:課徴金は、主として違法な行為または不当な差別的取扱いなど不適正な取得または利用、違法な第三者提供、統計作成等として明示した目的を超える要配慮個人情報の利用など、特定の重大な違反類型に限って適用されます。また、個人の権利利益が実際に侵害された場合に限られます。
・基準:課徴金は大規模事案を対象とし、1,000人を超える本人に影響する違反が基準になるとされています。加えて、該当の事業者が課徴金の対象行為を防止するための相当の注意を怠ったとみなされた場合、課徴金の対象となる可能性があります。
・算定額の推計:該当の事業者が個人情報保護委員会への報告また資料提出の要求に応じなかった場合、該当の事業者と取引を行う他の事業者、または同種の事業を行う他の事業者もしくは取引事業者から入手した資料を用いて課徴金額を推計します。
・再違反:過去の課徴金納付命令から10年以内に再び違反した事業者には、算定額の1.5倍の課徴金が科されます。
・減免:調査を予期する前に事業者が違反を自主申告した場合、課徴金は50%減額されます。当事者の自主申告を促す設計です。
検討段階で採用されなかった二つの措置も、改正法の性格をよく示しています。一部の報道によると、起草過程で個人情報保護委員会は、安全管理措置の不備による大規模なデータ漏洩に課徴金を科す方針を見送り、制度の対象を過失による漏洩ではなく、不適正な利用や違法な第三者提供に絞りました。また、消費者団体訴訟の導入案も見送り、引き続き検討するとしています。
つまり改正個人情報保護法の課徴金の制度に関して、データの不正利用から利益を得た事業者は処罰することに重きが置かれ、単にデータ保護を怠ったというだけは、現時点では課徴金が科されない制度設計と言えるかもしれません。
子供のデータに関する規律の強化
子供のデータ取得時に注意
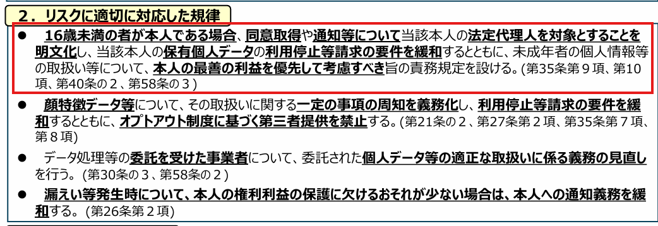
現行の個人情報保護法には、子供のデータに関する明文規定がなく、一定の場合に法定代理人の同意が必要となり得ることをガイドラインで示すにとどまっています。改正法では、16歳未満の人物の個人情報について、同意取得や通知等について、これを法定の枠組みとして整備します。これにより、個人情報保護法上、同意が必要な場面で本人が16歳未満の場合、その同意は法定代理人から取得しなければならず、通常であれば本人に行う通知も法定代理人に向けて行う必要が出てきます。
生体データに関する規律の強化
オプトアウト方式による第三者提供の禁止
改正法では、顔特徴データなどを対象とする「特定生体個人情報」という新たな区分を設けます。この区分には、より厳格な透明性要件、本人による利用停止等の請求権の拡充、そして特に、オプトアウト方式による第三者提供の禁止が伴います。最後の点は、データブローカーが利用してきた経路を閉ざすものです。通常の個人データについては、現行制度上、事業者は本人にオプトアウト※の機会を提供し、個人情報保護委員会に届け出れば、同意を得ずに第三者へ提供できます。しかし、改正法施行とともに、顔特徴データなどの特定生体個人情報については、この方法が使えなくなります。
※オプトアウト(opt out):メール送信や個人情報の利用を行う事業者に対して、利用者が許諾しない意思を示す後から示す方式。
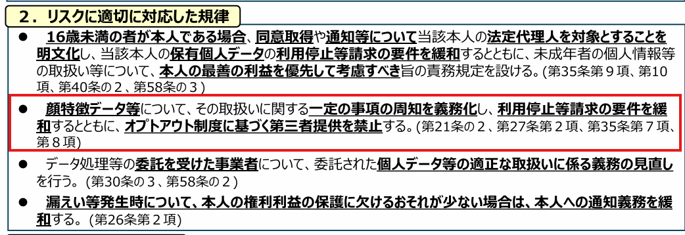
この部分は、改正法が示すAIをめぐる政策上のバランスを最も端的に表しています。同意要件の緩和により、顔特徴データは統計作成等や開発目的で利用しやすくなる一方、これを取得する組織には、より厳格な透明性義務が課され、オプトアウト方式で第三者に転売することもできなくなります。より広い利用を認める代わりに、説明責任を強化する考え方です。これを、よりきめ細かなリスクベースのプライバシー規制と位置付けとみる向きもあります。
課徴金以外にも広がる執行権限
個人情報保護委員会介入までの時間の短縮
今回の改正法では、課徴金が注目を集めていますが、日常の実務に影響する形で個人情報保護委員会の手続上の権限も拡大します。現行制度では、個人情報保護委員会が調査し、指導・勧告を経た後、該当の事業者がそれに応じず、かつ被害が切迫している場合に限って是正命令※を出すという段階的な執行が行われます(注:現行法でも、現に重大な権利侵害がある場合、勧告前置不要の「緊急命令」を出すことは可能)。
改正法では、権利侵害が切迫している場合、実際の被害が発生する前であっても、個人情報保護委員会は緊急命令を出すことができます。また、勧告を経る通常の是正命令についても、切迫性が要件から外れます。これにより、介入までの時間が大幅に短縮されます。
※是正命令:日本国内の監督機関が、違反行為を行っているとみなした事業者に対し、是正すべき点、期限、進捗の報告義務などを通知する文書。該当の事業者がこれに従わない場合、罰則的な処分や追加の監督措置が生じることがある(2025年5月に発出された緊急命令の事例)。
クラウドホスティング事業者、プラットフォーム事業者への働きかけ
権限は、違反事業者そのものだけでなく、その外側にも及びます。改正法では個人情報保護委員会に対し、クラウドホスティング事業者など、違反行為を結果的に補助する形になる第三者※に、違反事業者へのサービス提供の停止を求めることができます(違反事業者が措置命令に従わない場合に限る)。
また、SNSや検索エンジンなどのプラットフォーム事業者※に、個人情報保護法に違反する情報の流通遮断を要請できるようになります(違反事業者に措置命令が出されている場合に限る)。
なお、クラウドホスティング事業者やプラットフォーム事業者について、協力した事業者には、違反事業者からの民事請求に対する法的免責を認めます。つまり個人情報保護委員会は、データ不正利用の発生源だけでなく、それを支える一連の仕組み全体に働きかけられるようになります。
※クラウドホスティング事業者など:改正法では「取扱関係役務提供者」と呼称。
※プラットフォーム事業者:改正法では「特定電気通信役務提供者」と呼称。
日本とEU(GDPR)・韓国・シンガポールの比較
この改正法がビジネスの観点から特に興味深いのは、世界の制度との比較です。日本は、データをどこまで自由に利用できるか、そして違反をどう処罰するかの両面で、他国とは異なる選択をしています。
違反者への制裁金
制裁金を比べると、その違いは明白です。EUのGDPRは、最も重大な違反に対し、2,000万ユーロまたは世界年間売上高の4%のいずれか高い額まで制裁金を科します。さらにEU AI法では、禁止されるAI利用について、別枠の制裁金が3,500万ユーロまたは世界売上高の7%に達します。
(関連記事)
EU AI法(EU AI Act)の概要と特徴の解説~日本企業が備えるべきこととは?~
韓国はさらに厳格な方向へ進んでいます。2023年の制度改正で基本の課徴金上限を企業の総売上高の3%とし、2026年9月11日に施行された追加改正では、最も重大な事案について総売上高の最大10%という懲罰的な上限を設けるとともに、CEO個人に監督責任を負わせます。シンガポールの個人情報保護委員会にあたるPDPCは、100万シンガポールドルまたは組織のシンガポール国内での売上高の10%のいずれか高い額を上限としています。いずれの制度も、上限額を売上高の一定割合に連動させています。
(参考情報)
・「South Korea overhauls PIPA and ties fines to CEO accountability」(2026年3月12日。International Association of Privacy Professionals)
・「Amendments to Regulations under the Personal Data Protection Act (PDPA) and Advisory Guidelines」(2022年9月23日。Personal Data Protection Commission(PDPC))
日本は、巨額の制裁金を違反事業者に科すこれらと同様の方式を採用していません。日本の違法収益剥奪型モデルでは、課徴金の上限は売上高の一定倍率ではなく、特定の違反から得た経済的利益に基づきます。つまり、GDPR型の課徴金の場合、違反者の売り上げに応じて制裁金が科されることがありますが、日本の改正個人情報保護法の課徴金は、設計上、不当に得た利益を取り除くにとどまります。韓国との違いは特に際立っています。韓国は売上高連動型の厳罰とCEO個人の責任へ、日本は違反者への利益連動型モデルへと別の方向に進んでいるように見えます。
これは日本がよりビジネスに適したデータ活用と安全性について整合をとろうとする全体戦略と整合しますが、実際の抑止効果は、個人情報保護委員会が新たな権限をどの程度積極的に行使し、金額をどう算定するかに大きく左右されるでしょう※。
※参議院特別委員会での可決時の附帯決議には「課徴金制度の運用に当たっては、課徴金納付命令の基準等について明確なガイドラインを策定するなど、その運用の透明性の確保に努めること」、「課徴金対象行為を繰り返す悪質な事業者に対しては、当該行為を着実に抑止するため、課徴金額の算定基礎の適切かつ確実な把握に努め、将来の課徴金額の見直しに向けて検討を行う」ことなどが付され、今後検討中の事項となっている。
AI向けのデータ活用
AI向けのデータ利用についても、日本と各国の方向性の違いがあります。GDPRの下では、確固たる法的根拠なしに個人データでモデルを学習させることは依然として法的リスクが高く、欧州の規制当局も執行に前向きな姿勢を示しています。
日本は、AI学習のために「統計作成等」という明確な法的枠組みを設けようとしています。韓国も同様の方向に動いており、最近のPIPA改正により、公共の利益を根拠とするAI学習への個人データ利用が可能になりました(TrustArcによる記事)。一方、シンガポールは、明確な同意の例外よりも、詳細なガバナンスの枠組みを重視しています。地域全体ではAIに対応するため規制を徐々に緩和する傾向があり、日本と韓国が先行し、EUが最も厳格な立場を維持している状況と言えるかもしれません。
データ管理者とデータ処理者(委託先)
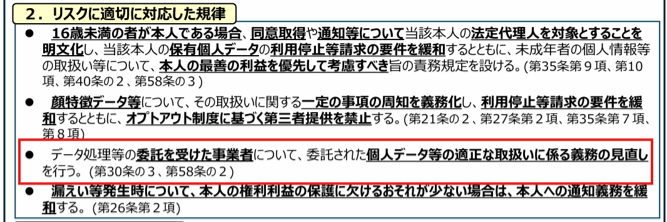
もう一つ念頭に置くべき構造上の違いがあります。個人情報保護法はGDPRと異なり、データ管理者とデータ処理者を正式には区別してきませんでした。2026年の改正法は、委託先の義務を明確にし、堅牢な契約上の保護措置がある場合に一部の一般的義務を免除することで、この区別に一歩近づきます。欧州モデルに完全に合わせるものではありませんが、両者の差は縮まります。
これから組織が準備すべきもの
実務上の優先事項は、次のとおりです。
・リスクベースのデータ利用フレームワークを構築する:
「統計情報等の作成」の例外で本人同意を省略する場合、個々の利用が低リスクかどうかを評価し、その根拠を文書化することが望ましいでしょう。
・AI利用・統計利用に関する公表事項を準備する:
統計情報等の作成の枠組みに依拠する予定がある場合は、例外の要件となる目的、範囲、参加事業者の公表方法を準備しましょう。
・子供のデータと生体データの取扱いを見直す:
16歳未満のユーザについて法定代理人から同意を取得する手順を検討・追加し、拡充された利用停止等の権利に対応する体制を整備します。顔特徴データなどの特定生体個人情報の第三者提供について、オプトアウト方式によるものになっていないか確認しましょう。
・インシデント対応と自主申告の手順を見直す:
自主申告による課徴金50%の減免と、より迅速な是正命令の導入により、個人情報保護委員会への早期報告をめぐる判断基準は変わりました。社内のエスカレーション手順を更新してください。
・EUの十分性認定の見直しを注視する:
日本とEUは2019年1月から相互に十分性を認定しており、標準契約条項を締結しなくてもデータを自由に移転できます。2023年の見直し後に設定された4年周期に基づく次回の見直しは2027年に予定されており、今回の改正規定の実施時期と重なります。同意要件の緩和がEUでどう受け止められるかは、法律上だけでなく、事業上も重要な問題です。
(参考情報)
「COMMISSION IMPLEMENTING DECISION (EU) 2019/419 of 23 January 2019」(2019年1月23日。European Union)
結び
2026年の改正個人情報保護法を通して、日本におけるデータ活用と安全性に関する姿勢が見えてきます。つまり、企業が特に大きな障害と感じてきた本人同意に取得要件を緩和することでAIとデータ駆動型の投資を呼び込みつつ、新たな権限を得た規制当局が悪質な濫用を処罰すると国民や国内外の事業者に示そうとしている点です。
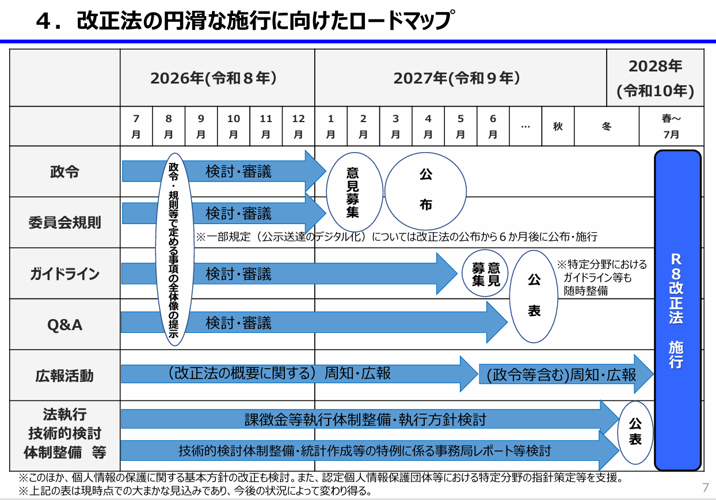
少なくとも日本で事業を営む、または日本向けに販売する企業へのメッセージは明快です。データ利用の自由度が高まる一方で、同法史上初めて実効的な金銭的責任も生じます。2028年まで待つのではなく※、今後2年間を準備期間と捉える組織こそが、安全にデータを取り扱いながら「新たな機会」を活用できる立場に立つでしょう。
※改正法本体は、公布日から2年以内の政令で定める日に施行される。
(参考文献)
・PPC:APPIの3年ごと見直しに基づく制度改正方針(2026年1月9日)
・野呂悠登「令和8年改正個人情報保護法の概要を改正項目ごとに弁護士が解説(https://www.businesslawyers.jp/articles/1521)」BUSINESS LAWYERS2026年7月28日更新
・Mori Hamada & Matsumoto:日本のAPPI改正案(2026年)
・Baker McKenzie:日本のAPPI改革(主な変更点)
・Nishimura & Asahi:APPI改正に向けた政策の方向性
・Fisher Phillips:日本政府、APPI改正案を閣議決定
・IAPP:日本のAPPI改正案を読み解く(日程と対応事項)
・Legal500:日本のAPPI改正案(国別比較ガイド)
・Chambers and Partners:データ保護とプライバシー2026(日本)
・Digital Watch Observatory:日本、APPI改正案を承認
・TermsFeed:日本のAPPIとEUのGDPRの比較
・Kiteworks:GDPR制裁金とデータプライバシー執行の動向2026
・IAPP:韓国、PIPAを大幅改正し、制裁金をCEOの責任と連動
・PDPC Singapore:PDPAに基づく法執行の改正(2022年)
・European Commission:十分性認定(国際データ移転)
・TrustArc:APACのデータプライバシー法を読み解く
(関連記事)
・「能動的サイバー防御」で組織は何に備えるべきか~2026年10月1日施行。セキュリティ責任者が押さえるべき論点と実務対応を解説~
・経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度」とは?~2026年度の制度開始に備えるべきポイントを解説
・経済安全保障推進法をサイバーセキュリティ視点でとらえる~企業が備えるべきポイントを解説~
・「AI事業者ガイドライン」から読み解くAI利用時のセキュリティ対策
・EU AI法(EU AI Act)の概要と特徴の解説~日本企業が備えるべきこととは?~
・EUサイバーレジリエンス法とは~日本企業も無関係ではない?その影響を考察する

Security GO新着記事
2026年1月~9月の国内セキュリティインシデントを振り返る
(2026年11月12日)