脅威ハンティングとは、既存のセキュリティ製品では検知が難しい脅威を、プロアクティブに特定するサイバーセキュリティ手法です。データ分析や仮説構築、パターン調査などを通じて、実被害が発生する前に不審な活動を可視化し、早期対応につなげます。
目次
脅威ハンティングとは、自動検知ツールだけでは特定が難しい脅威の発見に重点を置いた、プロアクティブなサイバーセキュリティ対策です。アラートを待つのではなく、攻撃者が既に環境内に潜伏している可能性を示す不審な挙動や微弱な兆候・異常などを能動的に探索します。
脅威ハンティングは、強固に防御された環境であっても侵害が発生し得るという考え方である「Assume Breach(侵害前提)」に基づいています。エンドポイントやネットワーク、ID、クラウドサービス全体にわたるテレメトリを分析し、正規の運用に紛れ込む悪意ある活動を可視化します。また、これには認証情報の悪用や環境寄生型攻撃(LotL)の手法、ラテラルムーブメント(横方向の移動)、従来のアラートを回避する永続化メカニズムの検知などが含まれます。
自動検知とは異なり、脅威ハンティングでは、データ分析や脅威インテリジェンスに基づいた専門家による高度な推論が求められます。効果的な脅威ハンティングの実施は、攻撃者の潜伏期間(滞留時間)を短縮するだけでなく、検知ロジックの改善や、得られた知見をSOC(Security Operations Center)の運用や検知エンジニアリングにフィードバックすることで、組織全体のセキュリティ体制を継続的に強化します。
サイバーセキュリティにおいて脅威ハンティングが重要な理由
攻撃者は、セキュリティによる検知を回避するための技術を年々巧妙化させています。ファイルレスマルウェアやリモートアクセスツール、認証情報の悪用といった手法を用い、正規の活動を装うことで、従来のセキュリティ対策を回避しようとします。
アラートのみに依存したセキュリティ運用では、防御の隙間が生じる可能性があります。脅威ハンティングは、明確な侵害の兆候が現れる前に脅威を特定することで、こうした課題への対応を可能にします。アラートを起点とする事後対応型の手法とは異なり、自動防御を回避する巧妙かつ持続的な攻撃手法に焦点を当てる点が特長です。
その結果、脅威ハンティングは攻撃者の潜伏時間の短縮や、ビジネスへの影響の最小化、組織の迅速なレスポンスの実現に貢献します。SANSの調査によると、正式な脅威ハンティング手法を採用している組織の割合は年々増加しており、2024年には64%に達したと報告されています。このことからも、脅威ハンティングの有用性が広く認識されていることがわかります。
脅威ハンティングとインシデント対応の違い
脅威ハンティングとインシデント対応は、目的や役割が異なります。
脅威ハンティングは、プロアクティブ(能動的)なアプローチです。仮説や微弱な兆候に基づき、潜在的な侵害の形跡を能動的に探索します。
インシデント対応は、リアクティブ(事後対応型)なアプローチです。侵害が検知された後に開始され、被害の封じ込めや原因調査、復旧に重点を置きます。
両者は相互に補完し合う関係にありますが、主に対応するフェーズが異なります。例えば、脅威ハンティングはアラートが発生する前に侵害の兆候を発見し、早期介入を可能にします。一方で、脅威ハンティングで検知できなかった侵害が発生した場合には、インシデント対応のフレームワークに基づいた対応が行われます。
脅威ハンティングと脅威インテリジェンスの関係
脅威インテリジェンスは、サイバー攻撃に関する背景情報を提供します。これには、ランサムウェアやマルウェアの亜種など、既知の脅威に関する情報が含まれます。
一方、脅威ハンティングは、これらの情報を実際の環境に適用します。組織内で同様の挙動が発生していないかを確認し、その形跡を探索します。
これら2つの分野はそれぞれ独立していますが、互いに高め合う関係にあります。成熟したSOCチームでは、脅威インテリジェンスを活用して脅威ハンティングの精度を高めるとともに、脅威ハンティングを通じて得られた新たな知見を脅威インテリジェンスのプラットフォームへフィードバックすることで、防御力の向上につなげています。
脅威ハンティングの主な手法
脅威ハンティングは通常、以下のような体系的なアプローチに基づいて実施されます。
仮説主導型ハンティング
仮説主導型の脅威ハンティングでは、アナリストが潜在的な悪意ある活動に関する仮説を立てることから開始します。例えば、「攻撃者が窃取した認証情報を用いて、財務システム内でラテラルムーブメントを試みている可能性がある」といった仮説が考えられます。次にアナリストは、関連するデータソースを調査し、仮説を検証または反証します。この手法は体系化されており、再現性が高いため、高度なテレメトリ収集基盤と経験豊富なアナリストを備えた組織に適しています。
インテリジェンス主導型ハンティング
インテリジェンス主導型の脅威ハンティングは、外部または内部の脅威インテリジェンスに基づいて実施されます。現在活動中の攻撃者やマルウェアキャンペーン、攻撃手法に関する情報を活用し、自社環境内で同様の挙動が発生していないかを探索します。この手法により、組織にとってリスクの高い脅威にリソースを集中させ、実際の攻撃動向に即した効率的なハンティングが可能になります。
分析主導型ハンティング
分析主導型の脅威ハンティングは、統計分析やベースライン設定、行動分析などに基づいて異常を検知します。特定の仮説に基づくのではなく、通常とは異なる時間帯のログインやデータ転送、実行頻度の低いプロセスなど、正常な状態からの逸脱を調査します。この手法は、既存のルールやシグネチャでは検知しにくい、未知の脅威や新たな攻撃手法の発見に有効です。
状況依存型(リアクティブ)ハンティング
状況依存型の脅威ハンティングは、新たな脆弱性の公開や情報漏洩の公表、脅威状況の変化などをトリガーとして開始されます。例えば、重大な脆弱性が公表された際に、その悪用を狙った活動が自社環境内で発生していないかを能動的に調査します。これは事象をきっかけとする点ではリアクティブですが、従来のアラート対応に比べると、より能動的なアプローチといえます。
攻撃の指標(IOA)と侵害の指標(IOC)
脅威ハンティングでは、静的な指標よりも「行動」に基づく証拠に焦点を当てられるのが一般的です。
- IOC(Indicators of Compromise)とは、悪意あるファイルのハッシュ値やIPアドレス、ドメイン名など、既知の攻撃に関連する形跡を指します。IOCは既知の脅威の検知には有用ですが、有効期間が短く、攻撃者によって容易に変更されてしまうという側面があります。
- IOA(Indicators of Attack)とは、攻撃者の行動や手法に焦点を当てた指標です。例えば、不審なPowerShellの使用や異常な特権昇格、通常とは異なる認証パターンなどが含まれます。IOAは特定のツールやマルウェアに依存せず、攻撃者の行動様式そのものを捉えられるため、脅威ハンティングにおいて非常に有効なアプローチです。
効果的な脅威ハンティングでは、IOAを優先的に活用することが一般的です。IOAは回避行動の影響を受けにくく、現代の巧妙化する攻撃手法を特定するのに適しているためです。
脅威ハンティングで用いられる主な分析テクニック
脅威ハンティングでは、アナリストが大量のデータを精査し、脅威を発見するために、さまざまな分析テクニックを用います。
- TTP分析
TTP分析では、アナリストがMITRE ATT&CKなどのフレームワークを活用し、攻撃者の戦術、技術、手順(TTPs)を分析します。これにより、エンドポイントやネットワーク、IDなど環境全体に潜む既知の攻撃行動を、体系的かつ網羅的に探索できます。 - 外れ値(アウトライヤー)検知
外れ値(アウトライヤー)検知は、正常なベースラインから逸脱するアクティビティを特定する分析手法です。例えば、実行頻度の低いコマンドの実行や異常なデータアクセス、特定のユーザーやシステムにおける通常とは異なるログインパターンなどが調査対象となります。この手法は、明確なシグネチャを持たない不審な挙動を発見する際に有効です。 - 時間軸による相関分析
攻撃者は検知を回避するため、時間をかけて慎重に行動する傾向があります。時間軸に沿ってイベントを関連付けることで、エンドポイント、ID、ネットワークを横断した一連の挙動を結び付け、単体では無害に見える活動の背後にある一連の攻撃チェーンを可視化します。この分析により、個々のイベントとしては見逃されがちな兆候を結び付け、侵害の全体像を把握しやすくなります。 - 業務・ビジネスコンテキストの分析
脅威ハンティングでは、アナリストが自社の業務プロセスやシステム構成に関する知識を活用し、正規の活動と不審な挙動を見極めます。業務内容や役割に応じたアクセスや操作など、システムやユーザーの「通常時の挙動」を深く理解することは、精度の高い脅威ハンティングを実現するうえで不可欠な要素です。
脅威ハンティングを支える主要なソリューション
脅威ハンティングには、高度な調査を実現するための可視性と分析機能を備えたソリューションが不可欠です。
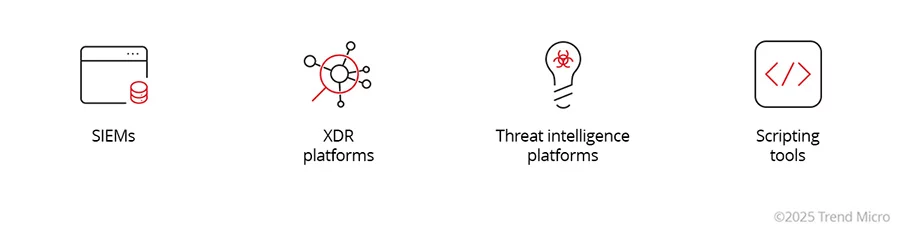
SIEM(Security Information and Event Management)
SIEMは、環境全体のログを一元管理し、クエリ実行、相関分析、タイムライン分析を可能にします。多くの場合、SIEMは脅威ハンティングにおける調査の起点として活用されます。
XDR(Extended Detection and Response)
XDRは、エンドポイント、メール、クラウド、ID、ネットワークなど、複数のレイヤーにわたるテレメトリを統合的に分析します。この広範な可視性により、複雑化する攻撃パターンを把握し、調査における死角の低減に貢献します。
脅威インテリジェンスプラットフォーム
攻撃者、マルウェア、攻撃キャンペーンに関する詳細な背景情報を提供します。アナリストは、これらの知見に基づいて精度の高い仮説を立て、調査の優先順位付けを行います。
スクリプトおよび検知エンジニアリングツール
YARAやSigmaなどのツールを活用することで、自社環境に最適化したカスタム検知ロジックや、再利用可能なクエリを作成・運用できます。
脅威ハンティングに不可欠なデータソース
効果的な脅威ハンティングには、エンドポイントのテレメトリ、ネットワークトラフィック、IDログ、クラウドの監査ログといった高品質なデータへのアクセスが前提となります。これらのデータの粒度や保持期間は、ハンティングの精度や成果に大きく影響します。
TrendAI Vision One™ などのプラットフォームが統合的なアクセスを提供することで、アナリストは迅速にピボット(視点の切り替え)を行え、複数レイヤーにまたがる脅威を効率的に調査できます。
脅威ハンティングの活用事例とケーススタディ
Microsoft 365における認証情報の悪用事例
あるグローバル物流企業において、Microsoft 365上での異常なログインパターンが検出されました。脅威ハンターが位置情報フィルタリングや監査ログを精査した結果、侵害されたパートナーアカウントを特定しました。このアカウントは組織内に向けたフィッシングメールの配信に悪用されており、認証情報の不正利用が確認されました。
企業環境における環境寄生型攻撃(LotL)
トレンドマイクロの最新の脅威ハンティング調査事例において、複数の特権アカウントを持つエンドポイントで、継続的なコマンドライン操作が確認されました。分析の結果、PowerShellやWMI(Windows Management Instrumentation)などの正規ツールを悪用し、ファイルを作成せずにバックドアを構築する手法が明らかになりました。
「Living off the Land(LotL)」と呼ばれるこの環境寄生型攻撃は、正規ツールを利用することでセキュリティ製品による検知を回避する目的で用いられており、企業における脅威検知において、依然として深刻な課題の一つとなっています。
サプライチェーンの侵害
TrendAI Vision One™ を利用するお客さま環境において、信頼されたサードパーティベンダーに関連する不審なDNSリクエストを特定しました。詳細な調査の結果、ベンダー側の環境が侵害されており、当該環境を起点としたラテラルムーブメントが試みられていたことが判明しました。
脅威ハンティング・フレームワークの構築
脅威ハンティング・フレームワークは、自動検知を回避する脅威を事前に特定するための体系的な手法を提供します。場当たり的な調査ではなく、明確に定義されたプロセスを運用することで、ハンティングの再現性と測定可能性を高め、組織のリスク管理と整合させることが可能になります。
ここからは、セキュリティチームが効果的なフレームワークを構築・運用するために重要となる、「脅威ハンティング・ライフサイクル」の各ステップを解説します。
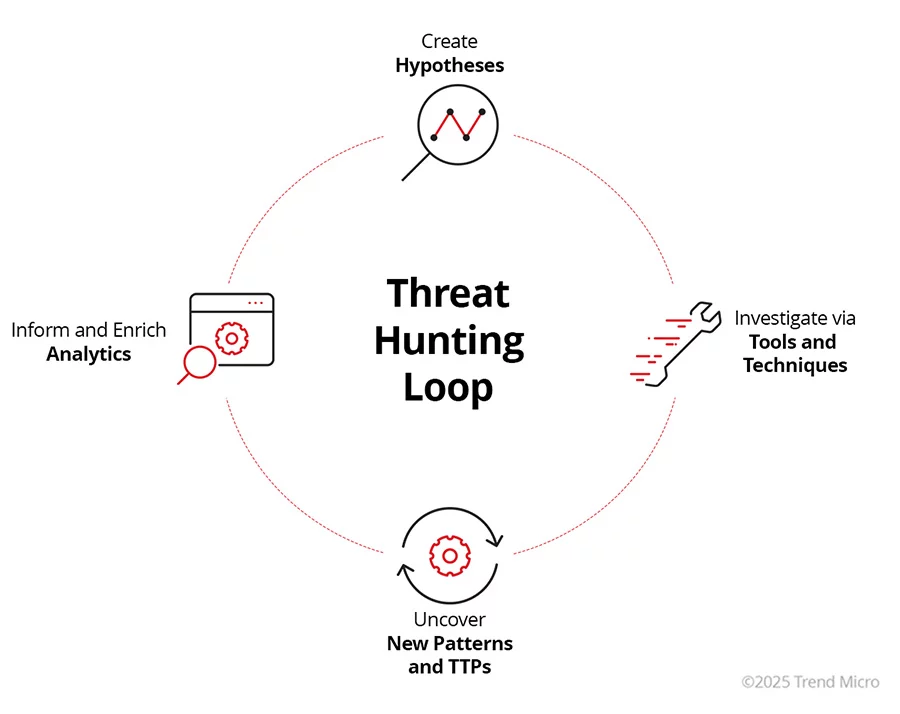
ステップ 1:ハンティング仮説の策定
すべての脅威ハンティングは、明確な仮説の策定から始まります。脅威インテリジェンス、既知の攻撃手法、自社環境固有のリスク、直近のインシデントなどを基に、起こり得る悪意ある活動を仮定します。
例えば、「クラウド環境における認証情報の悪用」や「標準的な管理ツールを用いたラテラルムーブメント」などが想定されます。有効な仮説は具体的かつ実行可能であり、MITRE ATT&CKなどの行動フレームワークに関連付けられていることが重要です。
ステップ 2:データスコープの定義と準備
仮説を検証するために必要となるデータソースを特定します。これには、エンドポイントのテレメトリ、認証ログ、ネットワークトラフィック、DNSアクティビティ、クラウド監査ログなどが含まれます。
データスコープを定義することで、調査対象とするシステムや期間を適切に絞り込み、効率的なハンティングを実現します。また、分析結果の信頼性を確保するために、データの品質や網羅性、保存期間を事前に確認することが重要です。
ステップ 3:テレメトリの調査と分析の深化
脅威ハンターは、クエリや行動フィルタリング、相関分析を用いてテレメトリデータを精査します。不審な活動が確認された場合には、関連するアカウントやプロセス、ネットワーク接続へと分析対象を移し、調査を深めていきます。
脅威ハンティングは、反復的に実施されるプロセスです。初期の調査で得られたパターンは、新たな疑問の発見や調査範囲の拡大、仮説のブラッシュアップへとつながります。
ステップ 4:調査結果の検証と影響度評価
収集した証拠が、当初の仮説を裏付けるかどうかを判断します。悪意ある活動が確認された場合には、その影響範囲を特定するとともに、攻撃者の持続性や活動状況を評価します。
一方で、証拠が確認されなかった場合でも、その結果を記録・共有することで、組織の環境理解を深め、将来的な検知能力の向上に役立てることができます。
ステップ 5:対応のエスカレーション
特定された脅威は、タイムライン、影響範囲、攻撃手法、推奨される封じ込め策などのコンテキストを添えて、インシデント対応チームへ報告されます。
明確な連携ルートを確立することで、発見された脅威への迅速な対応が可能となり、潜伏期間の短縮と被害の最小化につながります。
ステップ 6:検知ロジックへのフィードバック
フィードバックは、脅威ハンティング・フレームワークにおいて最も重要なステップの一つです。脅威ハンティングで得られた知見を、SIEM、XDR、EDR(Endpoint Detection and Response)などのプラットフォームにおいて、新たな検知ロジックやアラートルールへ反映させます。
また、ハンティングを通じて可視化のギャップを特定し、ログ収集やセンサー配置の改善につなげることで、継続的な検知能力の向上を図ります。
ステップ 7:ドキュメント化と継続的改善
すべての脅威ハンティング活動について、仮説、データソース、手順、得られた知見、教訓をドキュメント化します。事後分析(レトロスペクティブ分析)を通じて新たな検知ロジックを過去のデータに適用することで、見逃していた活動や潜伏期間の延長を特定できます。
このループを継続的に回すことで、脅威ハンティング・フレームワークは強化され、進化し続ける攻撃手法に即した、より高度な脅威ハンティングが可能になります。
サイバー脅威ハンティングを始めるためのステップ
脅威ハンティングを開始するにあたっては、まず環境の可視化を優先することが重要です。以下のポイントを押さえることで、無理のない形で脅威ハンティングを立ち上げ、継続的な運用につなげることができます。
- 重要資産(財務データ、経営層のアカウント、重要インフラなど)の特定
- エンドポイント、ID、クラウド全体におけるログ収集の有効化
- スモールスタートとして、週に1つの仮説から開始
- MITRE ATT&CKを活用した検索クエリの作成
- 調査結果の記録と検索クエリの継続的なブラッシュアップ
脅威ハンティングを支援するソリューション
TrendAI Vision One™ は、高度な脅威ハンティング機能を提供し、組織のサイバーレジリエンス強化を支援します。
- エンドポイント、メール、クラウド、ネットワークを網羅するクロスレイヤーのテレメトリを提供
- MITRE ATT&CKへの自動マッピング
- リスクベースのスコアリングにより対応の優先順位付けを支援
- 状況把握を支援する統合脅威インテリジェンスを活用
- 能動的な調査を実現する高度な検索および分析ツールを提供
これらの機能により、セキュリティチームは巧妙化・高度化する攻撃を早期に検知し、攻撃者の潜伏期間を短縮することで、実被害が発生する前の対応を可能にします。
よくあるご質問(FAQ)
サイバーセキュリティにおける脅威ハンティングとは何ですか?
脅威ハンティングとは、手動による調査や仮説検証を通じて、自動化されたセキュリティツールでは検出が困難な脅威を、能動的に特定するプロセスです。組織内に潜伏する攻撃者の兆候を早期に発見することを目的としています。
脅威ハンターとはどのような役割を担うのですか?
脅威ハンターは、組織のネットワーク内に潜むサイバー脅威を能動的に検知・調査・緩和することで、侵害を未然に防ぎ、セキュリティを強化する専門家です。高度な分析力と環境理解に基づき、検知されていない脅威の発見に取り組みます。
脅威ハンティングとインシデント対応の違いは何ですか?
脅威ハンティングは、プロアクティブ(能動的)な活動であり、インシデントが確認される前に実施されます。一方、インシデント対応はリアクティブ(事後的)な活動であり、脅威が検出された後に開始されます。
脅威ハンティングと脅威インテリジェンスの違いは何ですか?
脅威インテリジェンスは、既知の脅威に関する情報を提供する取り組みです。一方、脅威ハンティングは、そのインテリジェンスを活用し、実際の環境における不審なアクティビティを特定する実践的なプロセスです。
脅威ハンティングにおける仮説とは何ですか?
- 脅威ハンティングにおける仮説とは、特定のネットワークセグメントにおけるラテラルムーブメント(横展開)の検出などを目的に、調査の指針として設定される、根拠に基づいた仮定のことです。脅威インテリジェンスや過去のインシデント、自社環境の特性を踏まえて策定されます。
IOA(Indicators of Attack)とIOC(Indicators of Compromise)の違いは何ですか?
IOAは、攻撃者の挙動や戦術といった「進行中の攻撃の兆候」に焦点を当てる指標です。一方、IOCはファイルハッシュやIPアドレスなど、過去の攻撃から得られたフォレンジック(鑑識)情報を指します。
脅威ハンティングにはどのようなツールが使用されますか?
脅威ハンティングでは、以下のようなツールや技術が活用されます。
・SIEM(Security Information and Event Management)
・XDR(Extended Detection and Response)プラットフォーム
・脅威インテリジェンスフィード
・YARAやSigmaなどのスクリプトユーティリティ
これらを組み合わせることで、より高度で効率的な調査が可能になります。
効果的な脅威ハンティングを支えるデータソースとは何ですか?
- 効果的な脅威ハンティングには、幅広く高品質なデータが不可欠です。
- 有用なデータソースには、以下が含まれます。
- ・エンドポイントのテレメトリ
- ・ネットワークログ
- ・IDに関する記録
- ・クラウド環境の監査証跡
- これらのデータを横断的に分析することで、攻撃の兆候を早期に把握しやすくなります。
脅威ハンティングの実際の事例にはどのようなものがありますか?
- 具体的な事例としては、侵害されたMicrosoft 365アカウントの特定、永続化を目的としたPowerShellの悪用検知、ベンダーを起点とするサプライチェーン攻撃への対応などが挙げられます。これらはいずれも、自動検知だけでは見逃されやすい脅威を対象としています。
組織はどのようにして脅威ハンティングのフレームワークを構築できるのですか?
- 脅威ハンティングのフレームワークを構築するには、役割と責任を明確化し、再現可能なワークフローを定義することが重要です。その上で、MITRE ATT&CKやNIST(National Institute of Standards and Technology)などの業界標準フレームワークに準拠することで、体系的かつ継続的な運用が可能になります。
TrendAI Vision One™ は脅威ハンティングにおいてどのような役割を果たしますか?
- TrendAI Vision One™ は、脅威ハンターを支援するために、クロスレイヤーでのテレメトリ、自動検出、MITRE ATT&CKへのマッピングに加え、豊富なコンテキストを備えた高度な調査機能を提供します。これにより、仮説検証から分析、対応までを一貫して支援します。