ランサムウェア攻撃による被害額の平均は約3億4,800万円~「セキュリティ成熟度と被害の実態調査 2026」調査結果
2026年5月に特定非営利活動法人 CIO LoungeとTrendAIが共同で法人組織のセキュリティ成熟度と被害の実態調査を行いました。その結果の一部を紹介します。


はじめに
特定非営活動利法人CIO LoungeとTrendAIによる共同調査「セキュリティ成熟度と被害の実態調査 2026」(以下、本調査)が8月に発表されました。本調査は2023年から始まり、今回で3回目となります(2025年は実施なし)。企業のIT環境は刻々と変化している中、サイバー攻撃者の攻撃手口はAIなどの新たな技術によりますます巧妙化しており、それに呼応するようにシステム停止に伴う事業停止など、被害も深刻化しています。
本記事では、法人組織のサイバーセキュリティに対する実情を示すデータを元に、現在の日本組織のサイバーセキュリティの現状について解説します。
本レポートの詳細は、以下からご覧ください。
過去3年間に受けたサイバー攻撃
「ビジネスメール詐欺(BEC)」による被害経験が増加
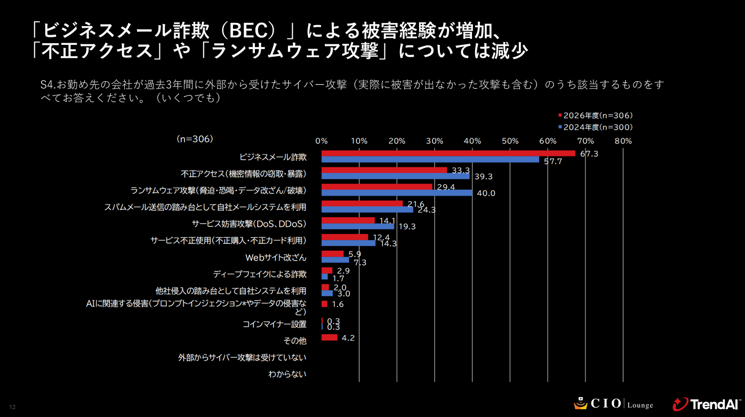
所属組織が過去3年間に外部から受けたサイバー攻撃について聞いたところ、ビジネスメール詐欺の被害が前回調査より10ポイント以上増加し、サイバー攻撃の被害のあった回答者のうち約7割を占めました。実際、国内の法人組織で公表されているセキュリティインシデントでも、組織内部の従業員を騙し高額の金銭を振り込ませる手口である「ビジネスプロセス詐欺(BPC)」もしくは「ビジネスメール詐欺(BEC)」の被害が増加しています(2025年1~12月:3件、2026年1月~6月:6件)※。メールやチャットアプリなどで従業員を騙そうとするこれらの手口ですが、なりすましに使用する組織構造や経営層についての情報収集が、AIなどで行いやすくなっている点もあると推測されます。
※TrendAIによる調査(2026年10月5日現在)。
「ランサムウェア攻撃」は前回調査より減ったものの、3割前後を占めており、依然として高い水準となっており、引き続き注意が必要です。
サイバー攻撃による平均業務停止時間は約「15.4日」で前回調査の2倍以上に
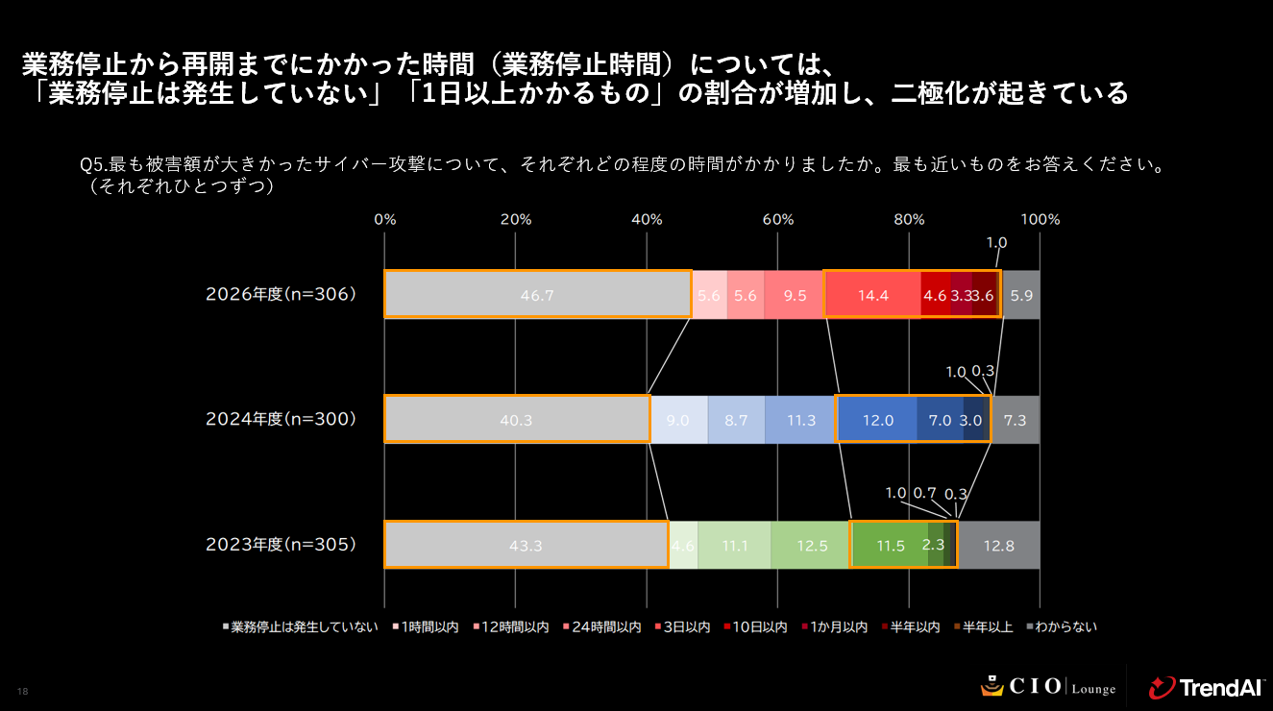
サイバー攻撃による平均業務停止時間は約369.3時間(約15.4日)
ランサムウェアを含む「最も被害額が大きかったサイバー攻撃による業務停止時間」については、「業務停止は発生していない」と「1日以上かかった」の両極の割合がそれぞれ増加しており、二極化の傾向が明らかになりました(下図参照)。2026年度の平均業務停止時間※は、約369.3時間(約15.4日)となり、2024年度の調査における同時間は平均147.1時間(6.1日)で、前回調査から2倍以上となりました。企業のITシステムと業務の関連性がより深化し、ひとたびITシステムに対するサイバー攻撃が起こると、業務に大きく影響することも背景にあると推測されます。
※階級値による平均値。
ランサムウェアによる平均業務停止時間は約862.9時間(約36.0日)
ランサムウェアを含むサイバー攻撃から復旧までに要した業務停止時間に関しては、「10日以上かかった」(1ヶ月以内・半年以内・半年以上を含む)と回答する割合が増加しており、長期化の傾向が見られます(下図参照)。2026年度の平均業務停止時間※は、約862.9時間(約36.0日)となりました。2024年度の調査における同時間は平均244.9時間(10.2日)でした。ランサムウェア攻撃者が、組織ネットワーク侵入後に深刻なダメージを与えるため「仮想化システム」や「データセンター」を暗号化する事例が多発しており、復旧の長期化の一因になっています。
※階級値による平均値。
(関連記事)
・アサヒグループへのランサムウェア攻撃事例を記者会見から考察~今、注意すべき「データセンター」への侵害
・アスクル株式会社のランサムウェア攻撃被害報告書を読み解く
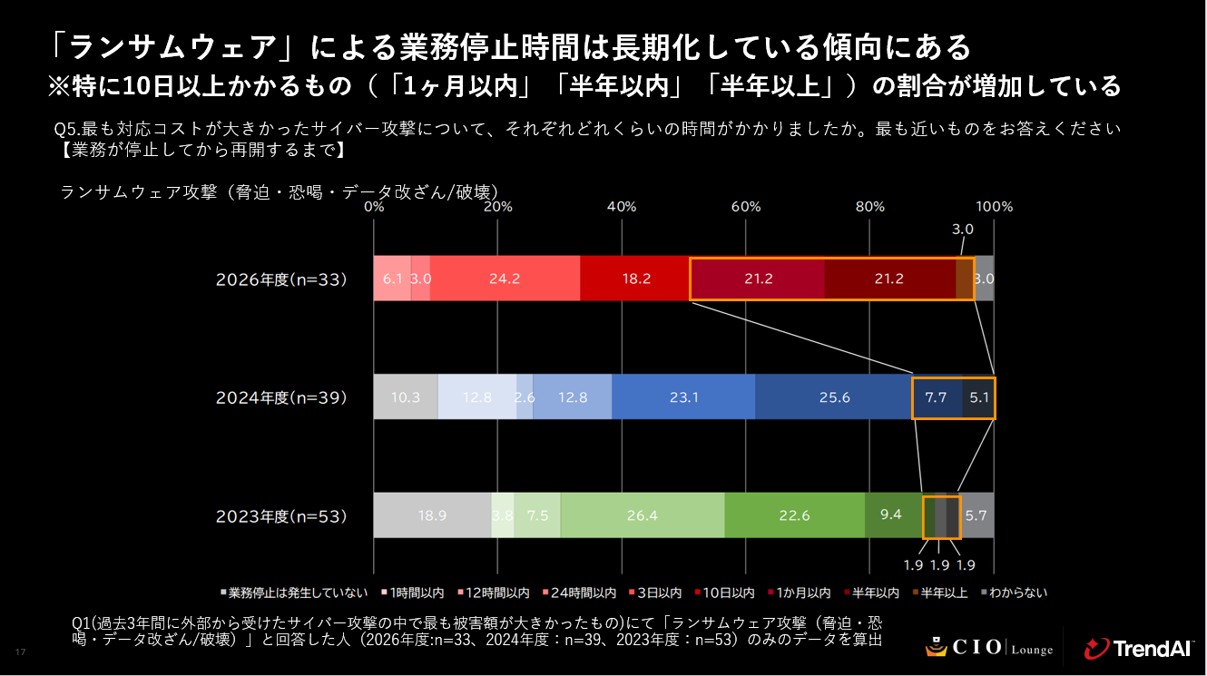
図:ランサムウェア攻撃の被害から業務再開までの時間(各年度、単一回答)※
※過去3年間のサイバー攻撃被害で、ランサムウェア攻撃が最も対応コストが大きかったと回答した回答者のみ。
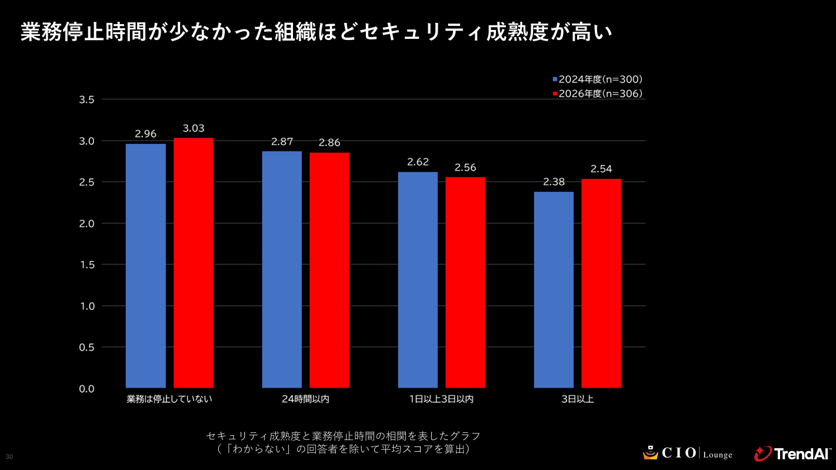
被害額と業務停止時間に関しては、ランサムウェアやその他のサイバー攻撃においても、増加および長期化していることが共に明らかになりました。業務停止時間が長引くほど、関連する費用も比例します。被害を受けない、早期に検知し対応することも重要ですが、万が一被害に遭った場合に、業務停止時間を長引かせない対策・体制作りも必須になってきます。
過去3年間のサイバー攻撃による被害額平均も増加
過去3年間のサイバー攻撃による被害額の平均は「約1億8,900万円」
ランサムウェア攻撃を含む「過去3年間のサイバー攻撃による合計被害額※」については、「被害額はなかった」と回答した割合が2023年度以降増加しています(2023年度:27.5% → 2024年度:38.3% → 2026年度:42.5%)。一方、「被害額の見当がつかない」の回答も減少しており、法人組織内でのセキュリティインシデントに起因する被害や影響範囲の特定が進んでいる様子が伺えます。
※被害額とは、ここでは、「直接コスト」、「復旧コスト」、「再発防止コスト」の3つを指します。
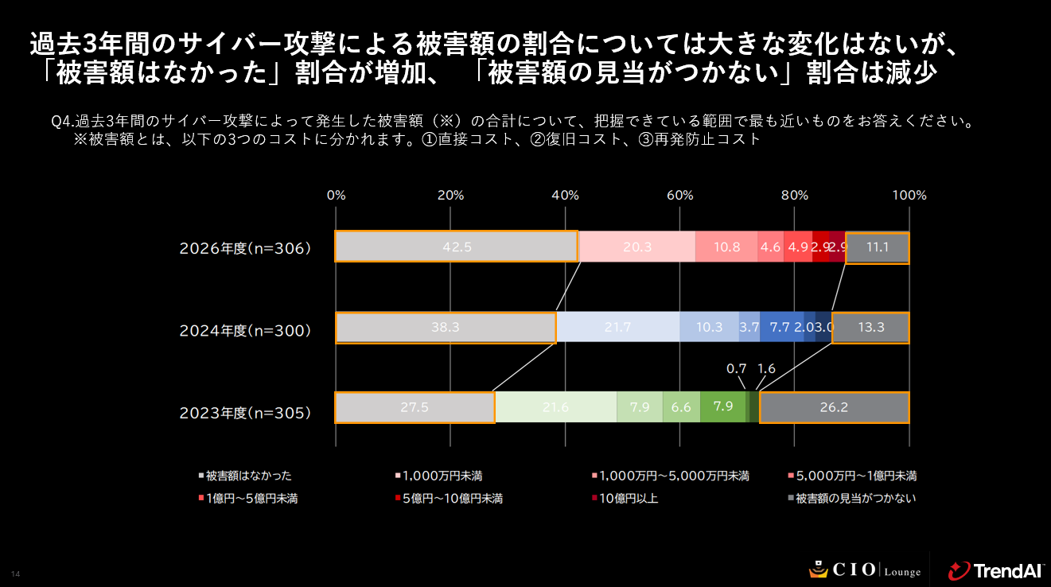
累計被害額の平均※は、2026年度は約1億8,900万円となりました。2024年度の調査における同被害額は平均1億7,100万円であり、前回より+約1,800万円と微増しています。
※階級値による平均値。
ランサムウェアによる被害額の平均は「約3億4,800万円」で約1.3億円増加
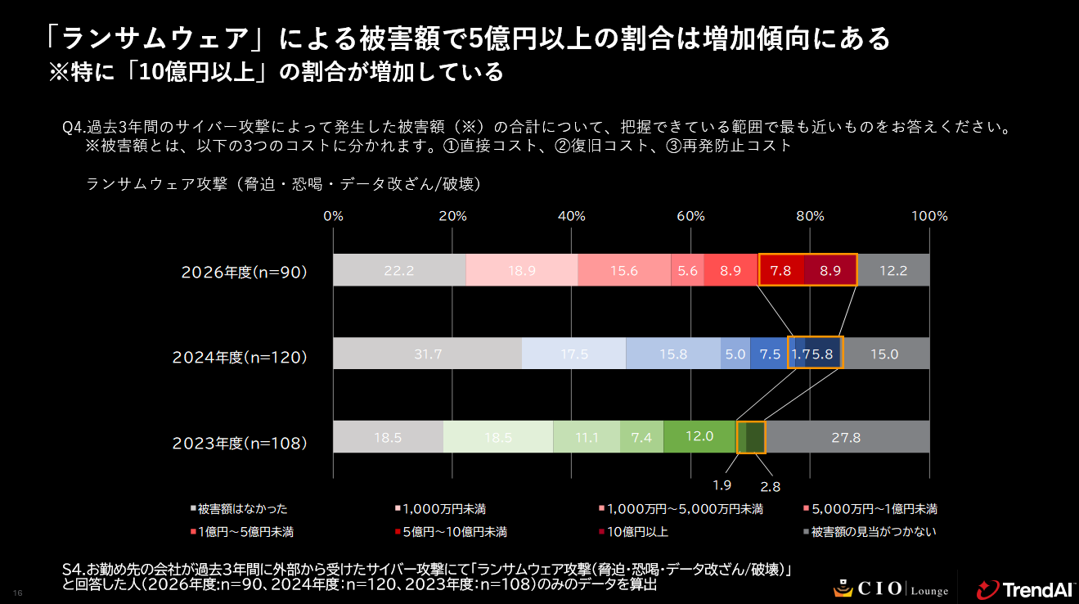
ランサムウェア攻撃による被害額については、過去3年間の被害額が「5億円以上」という回答が占める割合が増加傾向にあることが明らかになりました。特に「5億円~10億円未満」、「10億円以上」の割合が増加しています(下図参照)※。過去3年間の累計被害額の平均は、2026年度は約3億4,800万円となり、2024年度の調査における同被害額は平均約2億2,000万円であり、前回より約1億3,000万円増加しています。前述した業務停止時間の項でお伝えした通り、ランサムウェア攻撃による復旧の長期化と、ここで言及した被害額が増加傾向にあるという点が密接に関係している点は、経営層を巻き込んだ全社的な対策を検討する上で重要な情報です。
※階級値による平均値。
(関連記事)
サイバー攻撃の被害額から考えるセキュリティ
サイバーセキュリティ対策の動向
ランサムウェア攻撃の被害の報道を受け、約80%がセキュリティ強化を推進
ランサムウェア攻撃による被害の報道は後を絶えず、企業のビジネス活動への影響だけではなく、サービスの停止や店頭への商品配送遅延など、市民の日常生活にも大きな影響を与えます。
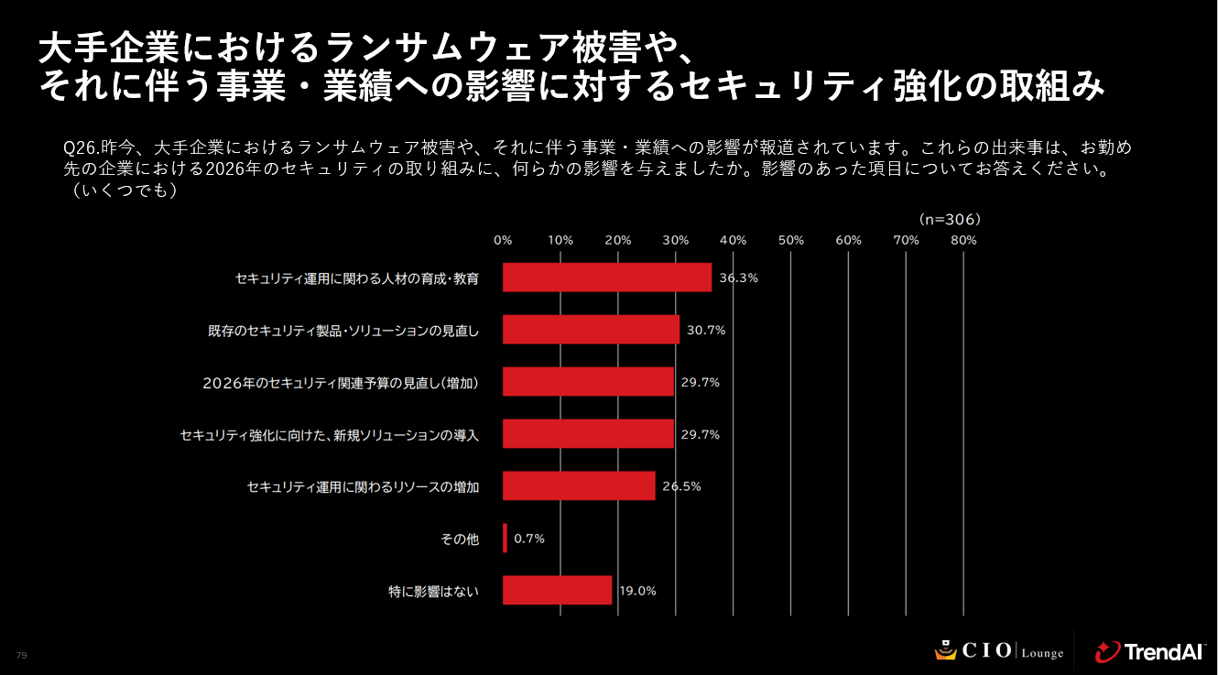
サイバーインシデントが報道されると、必ず社内の上層部や関係者から「当社は大丈夫なのか」という質問を受けたことがあるセキュリティ担当者の方も多いでしょう。本調査では、約80%が昨今のランサムウェア攻撃による被害の報道を受け、自組織でのセキュリティ強化に取り組んでいることが分かりました。「人材の育成・教育」や「現存対策の見直し」、「予算の増加」、「新ソリューションの導入」など、どれも30%前後となっており、先を見据えたプランから、現状への迅速な強化を予算やリソースも含めて取り組んでいることが分かります(下図参照)。
「SCS評価制度への対応に向けて動き出している」のは3割以下にとどまる
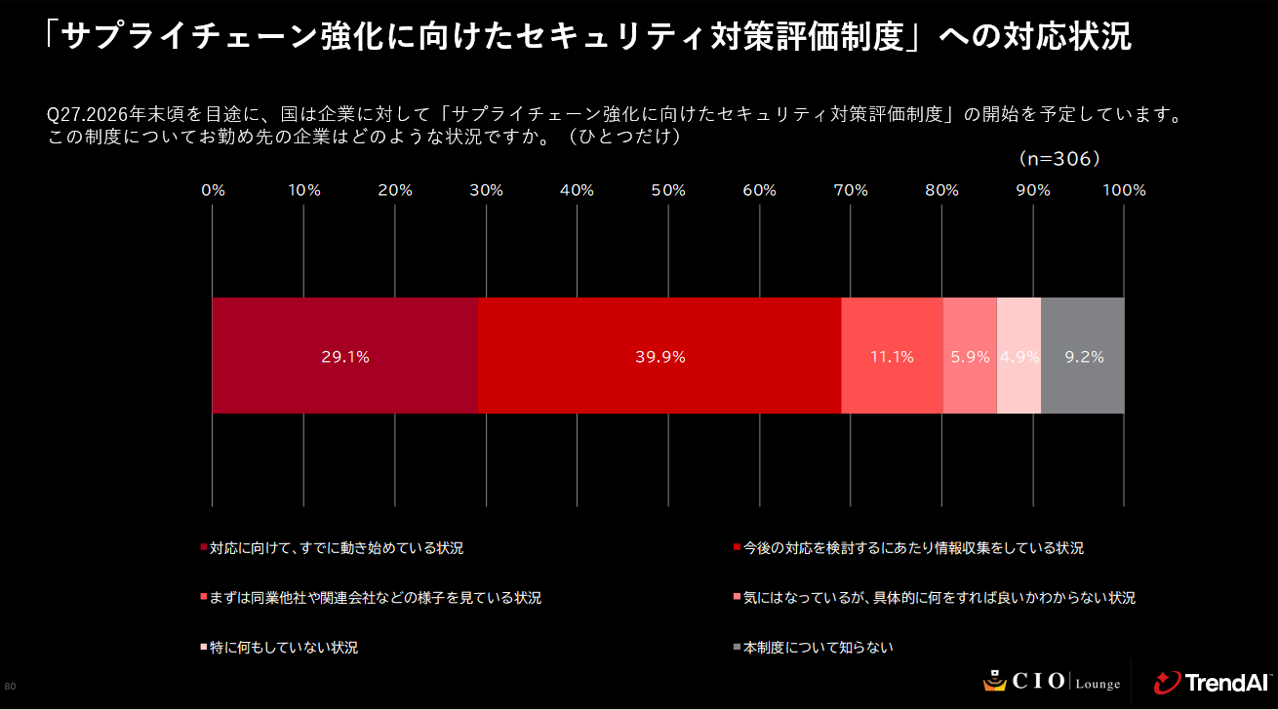
2026年度末ごろの運用開始が見込まれている「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の対応状況も本調査では質問しています。約29%がすでに対応に向けて動き出していると回答した一方で、「検討にあたり情報収集中(39.9%)」や「他社の様子見(11.1%)」、「気にはなっているが何をしたらいいのか分からない(5.9%)」といった回答が多くを占め、「知らない、何もしていない」という回答にいたっては約14%存在することが分かりました。
近年サプライチェーンを通じたセキュリティインシデントが頻発しています。本制度は委託先へのサイバー攻撃を起因とした事業停止・情報漏洩・踏み台被害などのリスクに対して適切なセキュリティ対策の実施を促し、サプライチェーン全体でのセキュリティ対策水準の向上を図ることを目的としています。他のセキュリティ対策と同様に、上層部や関係者の関与を促し取り組んでいくことが求められます。
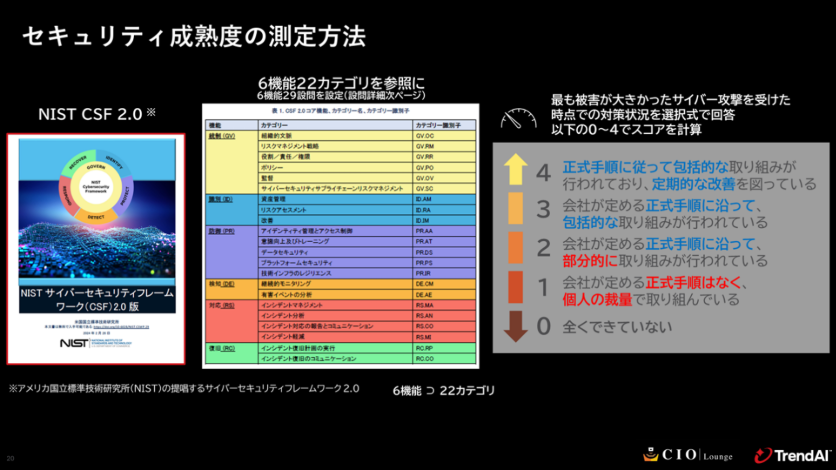
(関連記事)
新たに「ガバナンス」が追加されたNIST Cybersecurity Framework 2.0の変更点を解説
今回は、「セキュリティ成熟度と被害の実態調査 2026」のうち、動向を示す主なデータについて紹介しました。本レポートには、ここでは紹介できなかった詳細なデータが掲載されています。経営層まで巻き込んだ全社的な対策検討のために、このレポートを是非ご活用ください。

Security GO新着記事
2026年1月~9月の国内セキュリティインシデントを振り返る
(2026年10月16日)
Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~
(2026年10月8日)
少数のクラウド事業者への依存が招くカスケード障害
(2026年9月30日)