サイバーセキュリティの最前線、AIと脅威インテリジェンスが変える防御戦略とは?「TrendAI Spark 2026」レポート
トレンドマイクロ主催のセキュリティカンファレンス「TrendAI Spark 2026」。AIセキュリティの最前線や企業のセキュリティリーダーの知見に触れられる基調講演、最新の脅威動向や実践的アドバイスを解説するブレイクアウトセッションなど、当日の模様をお伝えします。


公開日:2026年7月6日
更新日:2026年9月11日
TrendAI Spark 2026とは?日本では5都市で開催
世界50都市以上で開催されるトレンドマイクロ主催のサイバーセキュリティカンファレンス「TrendAI™ Spark 2026」。
2026年上半期に、エンタープライズビジネスユニット、ならびにエンタープライズエコシステムを「TrendAI」にリブランディングした同社が、昨年までの「World Tour」から名称を一新して臨む大規模イベントです。
本年は「The Intelligence ShiftーAIセキュリティの最前線に迫るー」をテーマに、日本国内では7月3日の東京会場を皮切りに9月にかけて5都市で開催。AIセキュリティの最新情報、サイバー脅威の動向、組織のセキュリティリーダーによるセキュリティ戦略や取り組みの共有、運用の現場での実践知など、さまざまな切り口から情報をお届けします。
開催概要はこちら
早速、熱気あふれる東京会場から、基調講演といくつかのセッションを覗いてみましょう。

大三川 彰彦
トレンドマイクロ株式会社 取締役副社長
同社の最高プラットフォーム責任者 兼 最高TrendAI事業責任者(CPBO)でありTrendAIのリーダーでもあるRachelは、AIがサイバーセキュリティの世界にもたらした変化から話を始めました。
AIは今、創薬からソフトウェア開発まで、世界のあらゆるルールを書き換えています。そのスピードはかつてないほど速く、2026年のコードコミット数は前年比14倍超に達する見込みです。そのうえ、AIは一過性のブームではなく、まだ始まったばかりであり、この変化はこれからも拡大し続けることでしょう。
その一方で、企業が守るべき資産=アタックサーフェスも急速に広がっています。AIが生成する大量のコード、シャドーAI、エージェント型AI、プロンプトインジェクション、新たなAPIや認証情報、サプライチェーンリスク。AIの普及がそのままリスクの拡大につながっています。このAI時代において、「AIをいかに統治し、保護するのか。それは私たち次第です」とRachelは会場に語り掛けました。

Rachel Jin
トレンドマイクロ株式会社 最高プラットフォーム責任者 兼 最高TrendAI事業責任者(CPBO)/ Head of TrendAI
加速するスピードへの対応には、ガバナンスが不可欠です。Rachelは組織に必要な3つのポイントとして、環境内のAI利用を把握する「可視化(Visibility)」、AIが何をどのように行っているかを理解する「観測(Observability)」、リスクに基づいて迅速に対処できる「対処(Actionability)」を挙げました。
TrendAIはこの課題に正面から向き合うグローバルリーダーです。75か国に約6,000名の社員を擁し、185か国の企業・政府機関のセキュリティを支えています。
脅威リサーチの領域では、世界最大級のバグバウンティプログラム「Zero Day Initiative™(ZDI)」を20年にわたって運営し、脆弱性の発見・対応においても業界をリードしています。
「AI Fearlessly」をモットーに、TrendAIはこれからの時代におけるお客様のガバナンスと保護を支援します。このように結び、Rachelはスピーチを締めくくりました。
Rachelの後を受け、福田が再び登壇。AIそのものの脆弱性を語りました。福田は「"AIが狙われる"のはもう未来の話ではない」と述べ、2025年に公開されたAI関連のCVEは2,130件、高・クリティカルな脆弱性も641件、インターネットに露出したAIサーバは約11万3,000台、脆弱性は1年で255%増加という、自社の調査レポートの数値を示しました。

福田 俊介
トレンドマイクロ株式会社 執行役員 TrendAIマーケティング本部 本部長 エバンジェリスト
そのうえで福田は、AIサービスを安全に利用するための3つの柱として「可視化と把握」「リアルタイム保護」「統合運用」を提示。さらに、AIを「利用する環境」と「提供する環境」の双方を守る設計図『Blueprint』を紹介し、従業員・エージェントからデータ・基盤までを一気通貫で可視化したうえで、AIによる自動検知と対応によって運用を統合する重要性を強調しました。最後に、これらを統合的に実現する基盤として「TrendAI Vision One」を挙げ、AI時代のセキュリティの全体像を示し、続くAIセーフティ・インスティテュートの講演へと話をつなぎました。
東京・大阪会場:エージェントAI時代に備えよ!リスクベースで考える『攻めのAI戦略』(AISI:AIセーフティ・インスティテュート)
続いて、AIセーフティ・インスティテュート 副所長 平本 健二(ひらもと・けんじ)氏に登壇いただきました。
平本氏は、不確実性が常態化するAI時代における企業のリスク管理と戦略的対応の重要性について講演しました。
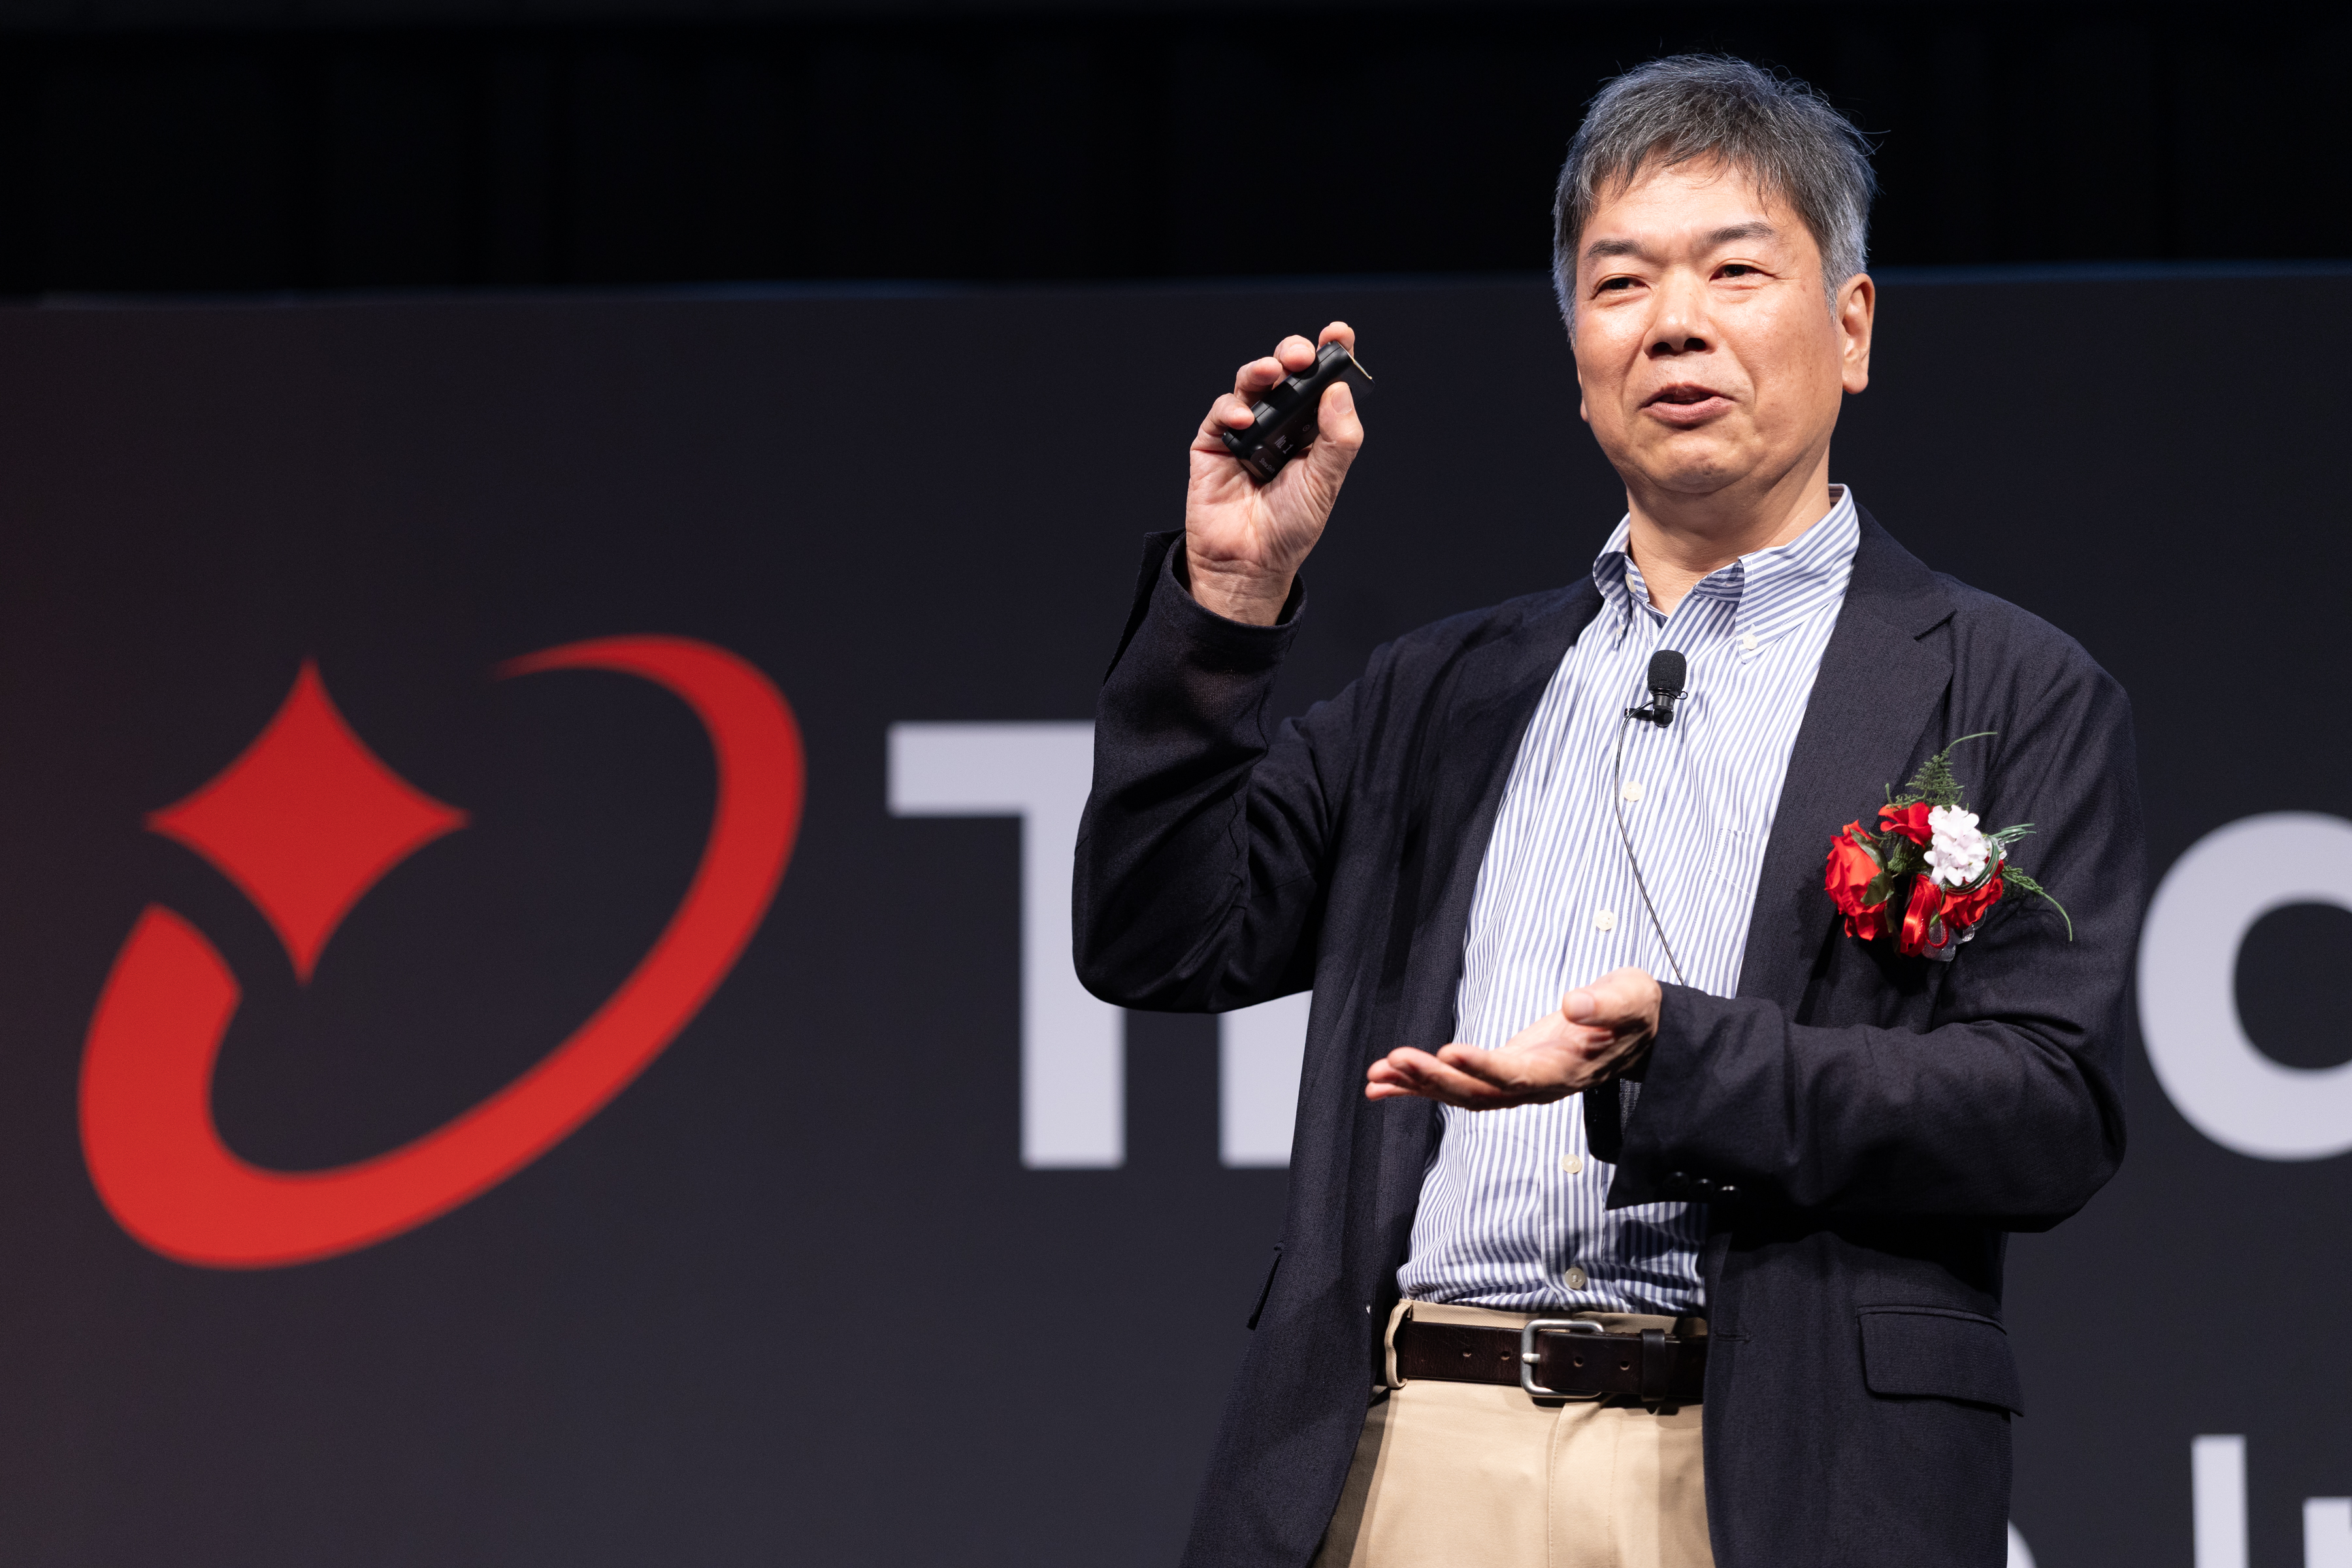
平本 健二氏
AIセーフティ・インスティテュート(AISI) 副所長
平本氏は、AIリスクは新技術が登場した時だけでなく、3~6ヶ月遅れて新たな論点としても出現すること、そしてAI時代はスピードが非常に速いため、予測しきれない変化に迅速に反応できる組織能力が不可欠であると強調。リスクに対応できる評判は競争力に直結すると指摘しました。
AI導入の課題は技術そのものではなく、組織としてリスクを判断する力にあると述べ、AIが「便利な道具」から「業務を動かすエージェント」へと進化していると解説。この変化に伴い、リスクの焦点は「誤回答」から「誤った行動」「過剰な権限」「連鎖的な影響」へと広がり、AIを利用しないことによる競争力損失、「使わないリスク」も存在すると警鐘を鳴らしました。
脆弱性への対応については、発見の高速化よりも優先順位付けと対処の高速化が重要であり、経営層にはリスクの優先順位を決める仕組みが求められます。また、AIを安全に使うためには、AIが接続される業務、データ、API、権限、ログ、外部サービスの構造を把握する「システムやデータのアーキテクチャ」の有無が不可欠であると解説。AIの答えを信頼する基盤として、最新性、正確性、完全性、一貫性などが確保された「信頼できるデータ(ASOT: Authoritative Source Of Truth)」の重要性を力説しました。
AISIは、企業が自ら判断し、安全にAIを活用できるよう、AI事業者ガイドライン、評価観点ガイド、CAIOガイドなどの多様なガイドラインを提供し、国際的な情報提供や専門人材の育成とコミュニティ化を推進しています。平本氏は、AIセーフティは守りのコストではなく攻めの前提条件であると述べ、AI時代に強い企業はリスクがない企業ではなく、リスクを見つけ、優先順位を付け、対処しながら挑戦を続けられる企業であると強調しました。そして、講演の核心として「リスクの低い組織とはリスクゼロの組織ではなく、リスクをコントロールしている組織だ」と明言し、リスクを理解し管理しながらAI活用を進めることの重要性を力説しました。
企業はAISIの成果を活用し、AI利用のリスクやインシデント対応などについて社内対話を始めるべきであり、AIガバナンスを経営戦略として位置づけ、継続的な改善を続けることがAI時代を乗り切る鍵となると結びました。
名古屋会場:「名古屋港」のサイバー攻撃捜査担当者が語る~組織を狙うサイバー攻撃の動向と防御側の課題(愛知県警察)
7月15日に行われた名古屋会場の基調講演では、愛知県警察本部 警備部 警備総務課 サイバー攻撃対策隊 課長補佐 奥村 勝己(おくむら・かつみ)氏が登壇しました。サイバー攻撃対策に15年間従事してきた奥村氏は、近年のサイバー攻撃の現状、特にランサムウェアと生成AIの脅威について解説しました。
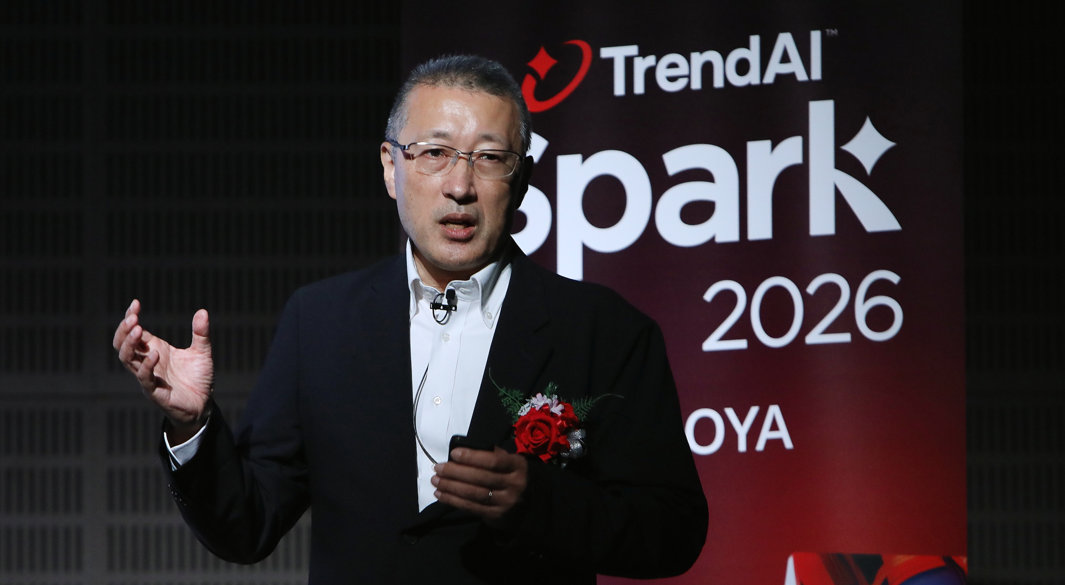
奥村 勝己氏
愛知県警察本部 警備部 警備総務課 サイバー攻撃対策隊 課長補佐
奥村氏は、警察が「怖い」というイメージを持たれがちであることに触れつつ、サイバー攻撃対策においては「企業との連携なくしては、サイバー攻撃被害の捜査や実態解明が進んでいかない」と、連携の重要性を強調しました。2023年に発生した名古屋港に対するランサムウェア攻撃の事案では、早期に警察へ連絡があったことで、2日半という比較的短期間での復旧に繋がった成功事例として紹介されました。これは、警察が単なる捜査だけでなく、早期復旧のための支援も行い、迅速な対処によって攻撃者の痕跡収集や早期問題解決が期待できることを示しています。
奥村氏は、変化の速いAI時代において「1企業単独でのサイバー攻撃対策は非常に難しい」と指摘し、「様々な組織(警察含む)との連携が今の時代において最も重要」であると訴えました。この官民連携をさらに強化するため、愛知県警察では様々な取り組みを行うことにより、企業が持つ警察への通報のわずらわしさなどネガティブなイメージを払拭し、「現場に知識を持った警察官を派遣し、企業やベンダーと協力しながら復旧に向けたアドバイスや支援を行う」ことで、「警察は捜査をするだけでなく、早期問題解決のため能動的に支援する」ことを目指しているとのことです。
また、企業には「サイバー攻撃を前提とした事前準備・対策(レジリエンス)が不可欠」であり、災害訓練と並行して「サイバー訓練も計画的に実施」することの重要性も指摘されました。
仙台会場:宮城県警が語る「サイバー犯罪の現状と対策」(宮城県警察本部)
8月20日の仙台会場の基調講演では、宮城県警察本部 生活安全部 サイバー犯罪対策課 課長補佐 津志田 浩孝(つしだ・ひろたか)氏が登壇しました。
ランサムウェアやビジネスメール詐欺をはじめとするサイバー犯罪の脅威は、東北地域の法人組織にとっても対岸の火事ではありません。セッションでは津志田氏より警察捜査の最前線で把握された法人組織におけるサイバー犯罪被害の実態と、特に深刻な被害をもたらしたサイバー犯罪事例を具体的に紹介いただきました。組織のセキュリティ体制を見直す指針や警察組織の知見に基づく「万が一に備え、今すぐ講じるべき予防的対策」を解説いただきました。
東京・大阪会場:セキュリティリーダーズ パネルディスカッション(株式会社 神戸製鋼所、ソフトバンク株式会社)
基調講演の後半は、企業のセキュリティリーダーによるパネルディスカッションです。TrendAI ソリューションエンジニアリング部 部長 辻 賢(つじ・さとる)をモデレータに、次のお二方にお話しいただきました。
・株式会社 神戸製鋼所 IT企画部 担当部長 兼 DX戦略プロジェクト グループ長 兼 技術開発本部デジタルイノベーション技術センター 担当部長 南 和男(みなみ・かずお)氏
・ソフトバンク株式会社 常務執行役員 兼 CISO(最高情報セキュリティ責任者) 兼 CRO(最高リスク責任者)飯田 唯史(いいだ・ただし)氏

セキュリティリーダーズ パネルディスカッションのようす(東京会場)
お二人とも、組織のサイバーセキュリティを担う責任者です。各社がどのようにセキュリティ戦略を描き、実行しているのか、その実践知を共有いただきました。単なる製品機能としての価値だけではなく、TrendAIのセキュリティプラットフォームが組織のリスクマネジメントにどのような価値をもたらしているのか、お客さまの視点からお話しいただきました。
ソフトバンク 飯田氏:AI戦略と防御
飯田氏は、ソフトバンクではAI活用を「利用者」と「提供者」の両面で推進していると説明しました。利用者としては、「コールセンターのAI自動化」や「社員1人あたり100エージェントを目標に社内業務のAIエージェント化」を進め、システム開発・運用・セキュリティにもAIを活用していると述べました。
提供者としては、「次世代AIデータセンター」や「国産生成AI『Sarashina』の開発」など、AIインフラ整備に注力していると説明しました。 サイバーセキュリティ戦略では、AIエージェントの「可視化、アクセス制御、入出力の制御」といった強化策を挙げ、AIを活用したSOC導入、そして「AIを使いこなせる人間の行動化・教育も重視」すると語りました。
飯田 唯史氏
ソフトバンク株式会社 常務執行役員 兼 CISO(最高情報セキュリティ責任者) 兼 CRO(最高リスク責任者)
神戸製鋼所 南氏:DXとリスク管理
南氏は、KOBELCOの変革「KOBELCO-X」を促進するドライバとしでDXを位置づけ、その基盤となる「人材・環境・風土」の強化をすすめています。AI活用については、「利用者の課題に基づいた小さな成功体験を積み重ねることが基本」と述べました。サイバーリスク対策は「侵入前提」を貫き、「情報資産をきっちり把握し、重要なものの優先順位付けが非常に重要」と強調。また、「守るべきものと捨てるものを見える化」し、神戸製鋼所本体で5人、グループ会社を含めても10数人という限られた人員で、4万5,000台のPCと数千台のサーバを運用している現状を語りました。
南 和男氏
株式会社 神戸製鋼所 IT企画部 担当部長 兼 DX戦略プロジェクト グループ長 兼 技術開発本部デジタルイノベーション技術センター 担当部長
セキュリティプラットフォームへの期待
両氏が共通して直面する課題は、「AIエージェントによる攻撃対象領域の拡大」や「セキュリティ人材不足」です。飯田氏は、プラットフォームに「AIによる運用支援、ベンダー間のデータ差分自動吸収、最小限のオペレーション変更」を期待し、「対応時間の短縮、省力化、対策品質向上、コストパフォーマンス」を評価点としました。
南氏は、プラットフォームの最大の価値を「リスクの見える化」とし、それを「ビジネスリスクと紐づけることで迅速な意思決定を支援する」と指摘。限られた人員で対応するため、AIによる自動対処機能や、それによって得られる「安心感」を重視しており、「個別の最適化ではなく、全体最適で守ってもらえること、対応品質の向上が価値」であると語りました。
TrendAI™への期待
両氏からは、TrendAI™への具体的な期待が寄せられました。 飯田氏は、ユーザ企業としては情報収集や分析に限界があるため、TrendAI™が持つ「先進的な知見、経験、分析力」を、製品化のリードタイムを待たずに迅速にユーザ企業に提供してほしいと要望しました。TrendAI™の「目利き」や「専門家」のような先見性、いわゆる"嗅覚"を重視していると述べ、製品を待つだけでは守りきれない現状から、事前にいち早くその知見を届けてほしいと強調しました。
南氏は、AIを活用したセキュリティ攻撃・防御においてTrendAI™を頼りにしたいと語り、TrendAI™という名称変更からAI活用への強い意思表示を感じ、「サイバーセキュリティプラットフォームだけでなく、普段の製品含めてAIをどんどん取り込み、日本全体を守る存在」として、長期的なパートナーシップの継続を期待しました。また、トレンドマイクロが「親身になってくれる」「信頼できる」点を評価し、パートナーとして神戸製鋼所の「リスクをきっちり分かってもらい、一緒にセキュリティレベルを高めていく」ような関係を築きたいと語りました。さらに、経営層がビジネスリスクを理解し、意思決定しやすくなるよう、リスクを視覚化することに価値があり、「対応時間の短縮」や「オペレーションの省力化」が特に重要であると付け加えました。
名古屋会場:セキュリティリーダーズ パネルディスカッション(株式会社豊田自動織機)
名古屋会場では、TrendAI ストラテジックイニシアティブ営業本部 本部長代理 トヨタビジネス統括 高津 光伯(たかつ・みつのり)をモデレータに、
株式会社豊田自動織機 PE部 技術室 管理グループ 佐藤 宗紀(さとう・むねのり)氏
をお迎えしました。佐藤氏はOT分野のサイバーセキュリティの第一線で活躍するエンジニアです。IT分野も含めた企業全体のサイバーリスクにつながらないよう、どのようにOTセキュリティに取り組まれているのか?その実践知を共有いただき、TrendAI Vision OneをはじめとしたTrendAIの価値が、OT環境でどのように発揮されているのかを語っていただきました。

セキュリティリーダーズ パネルディスカッションのようす(名古屋会場)
自組織におけるサイバーリスクとは?
佐藤氏の所属するPE部は、工場全体の電力、空調、圧縮空気、水、蒸気、ガスなどのエネルギーを生産工程に供給する支援インフラの管理部署であり、その中枢を担う中央監視・制御システムが停止すれば「生産工程は全て止まってしまう」という「非常にクリティカルな職場」であると語りました。同氏が考えるOT領域の主要なリスクは以下の3点です。
・ローカルネットワーク側からの侵入:
メンテナンス業者がPCやUSBメモリをコントローラーに接続する際に、上位システムへ侵入するリスク。
・FAネットワーク上での横感染:
FAネットワークに直接コントローラーを設置するケースが増え、OTプロトコルを介した横感染のリスク。
・ITネットワーク経由でのリモート操作による侵入:
他工場からのリモートデスクトップなどを介し、ITネットワークからOTネットワークへ侵入する可能性。
サイバーリスクの把握のアプローチ
同社では、ITネットワーク(OAネットワーク)とOTネットワーク(FAネットワーク)を分離した上で、OTネットワークにはインラインでTXOne NetworksのEdge IPS Proを、ミラーポートでTrendAITM Deep Discovery InspectorTM (DDI) 270を設置しています。
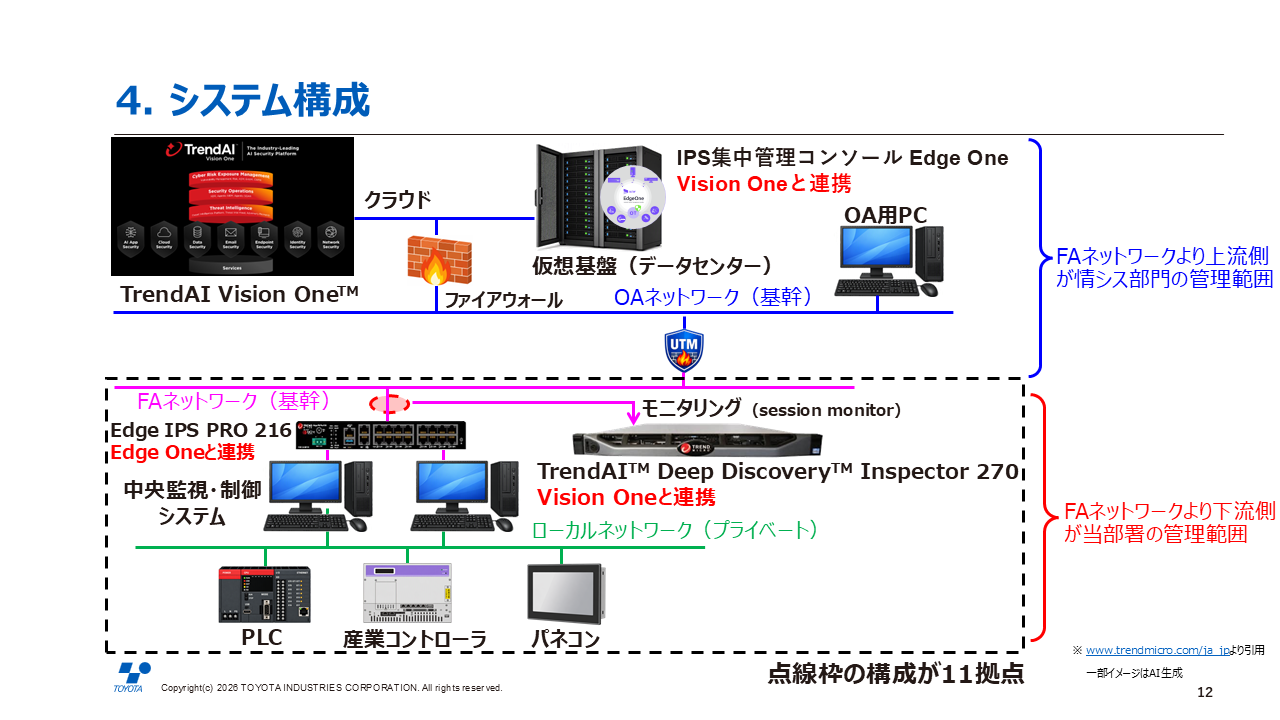
システム構成図とセキュリティ対策(セッション資料より)
サイバーセキュリティの取組として、ローカル側からの侵入に対しては、システム停止を避けるため「万が一マルウェアに感染した場合でも、切断せずにログを取ることに重点を置く」方針でEdge IPS ProをIDSモードで運用。FAネットワーク上の横感染はEdge IPS Pro でOTプロトコルを検知・ブロックし、ITプロトコルや未知の脅威の検知にはDDIを活用しているとのことです。
TrendAI Vision OneTMの導入は、運用効率を大きく改善しました。11拠点に導入されたDDI 11台とEdge IPS Pro 13台の全情報をAIによる自動分析で一元監視できるようになったことで、「自分の仕事の多くを支援してもらっている」と、工数約1/3削減の効果があったと佐藤氏は語ります。Vision Oneの「脅威指数」は、上司へのセキュリティレベル説明に役立ち、「役員や自分の上司といった層に、サイバーセキュリティの現状を説明するのにこの数字は非常に助かっている」と述べました。「Network Overview」の画面では、各工場のDDIの脅威検出数がランキング表示され、優先的に対処すべき工場を容易に特定できるとのこと、また、IT部門とのVision One共同運用により、二重監視体制が実現されている点も強調されました。
佐藤 宗紀氏
株式会社豊田自動織機 PE部 技術室 管理グループ
TrendAITMへの期待
佐藤氏は、TrendAITMとの関係性について、「他愛のない話も含めて、よく頻繁に来社してもらえる」という顔の見える関係を評価し、「現状には満足している。現状のやり方を変えて欲しくないというのが期待になるのかもしれない」と、継続的な伴走を期待しました。
さらに、政府機関と連携の深いTrendAITMに対し、総務省や経済産業省など複数省庁から発信されるサイバーセキュリティ関連法規(電気事業法、JC-STARなど)を「1つのページで」確認できるポータルサイトの提供を要望。「どれが自分たちで対応できて、どれが対応できてないかというところが分かりやすい」と、実務に即した支援への期待を語りました。
仙台会場:セキュリティリーダーズ パネルディスカッション(トヨタ自動車東日本株式会社)
仙台会場では同じく高津をモデレータとして、
トヨタ自動車東日本株式会社 情報システム部 部長 佐藤 郁男(さとう・いくお)氏
同社 情報システム部IT統括・セキュリティG 庄司 玲(しょうじ・あきら)氏
のお二人をお迎えしました。同社では、システムによる防御・監視に加え、従業員の意識向上やOTセキュリティでの対策強化を推進し、「守る」だけでなく「事業を止めない」セキュリティを目指して取り組んでいます。生成AIの活用が進む中で、セキュリティとAIガバナンスを両立させる組織設計や運用の工夫の一端を率直に語っていただきました。
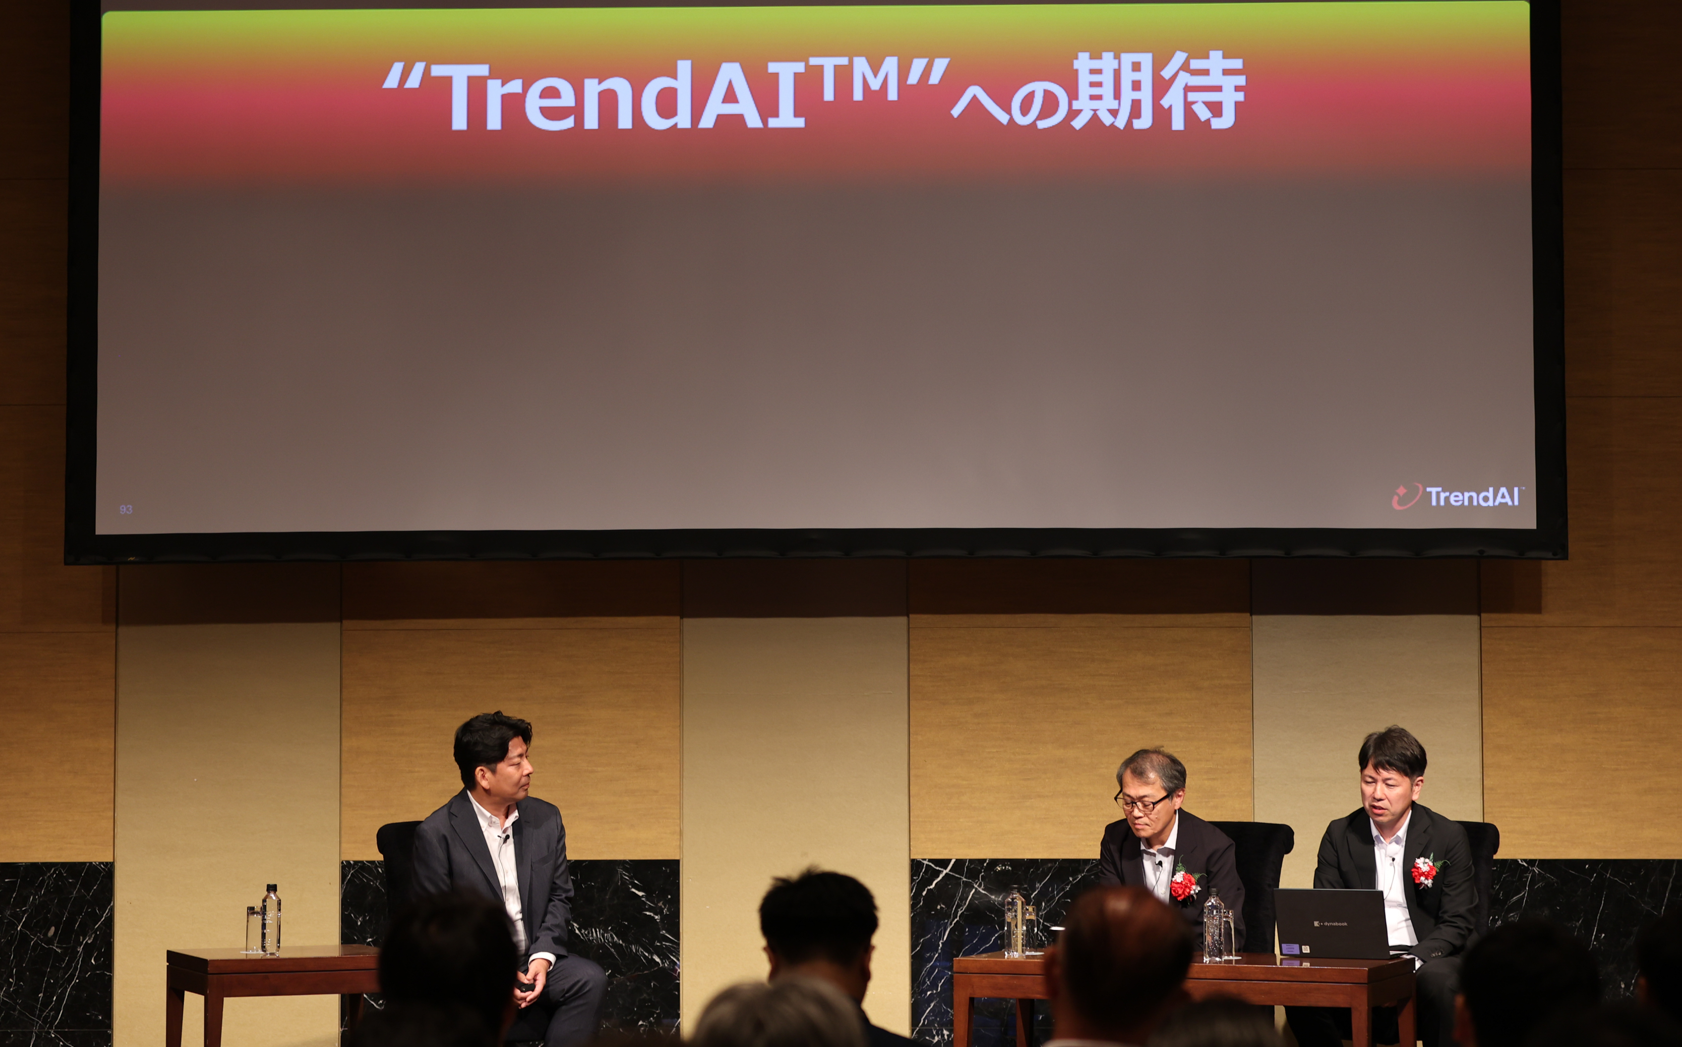
セキュリティリーダーズ パネルディスカッションのようす(仙台会場)
福岡会場:セキュリティリーダーズ パネルディスカッション(ロイヤルホールディングス株式会社)
9月3日の福岡会場では
ロイヤルホールディングス株式会社 システム・DX推進部長 大澤 弘明(おおさわ・ひろあき)氏
をお迎えし、モデレータの辻と対談を行いました。同社の主要な事業の1つである飲食・外食産業は、多店舗展開による広範なネットワーク環境と、多様な雇用形態による人的リスクを抱えており、「現場の利便性」と「セキュリティ」のトレードオフという難題にも直面しています。DX推進とセキュリティ強化を両立させるには、「経営層の理解と現場への丁寧な浸透が不可欠」という前提の元、大澤氏から業界特有の壁にぶつかりながらも進めてきたセキュリティ変革の歩み、そしてサイバーセキュリティプラットフォームの価値について語っていただきました。
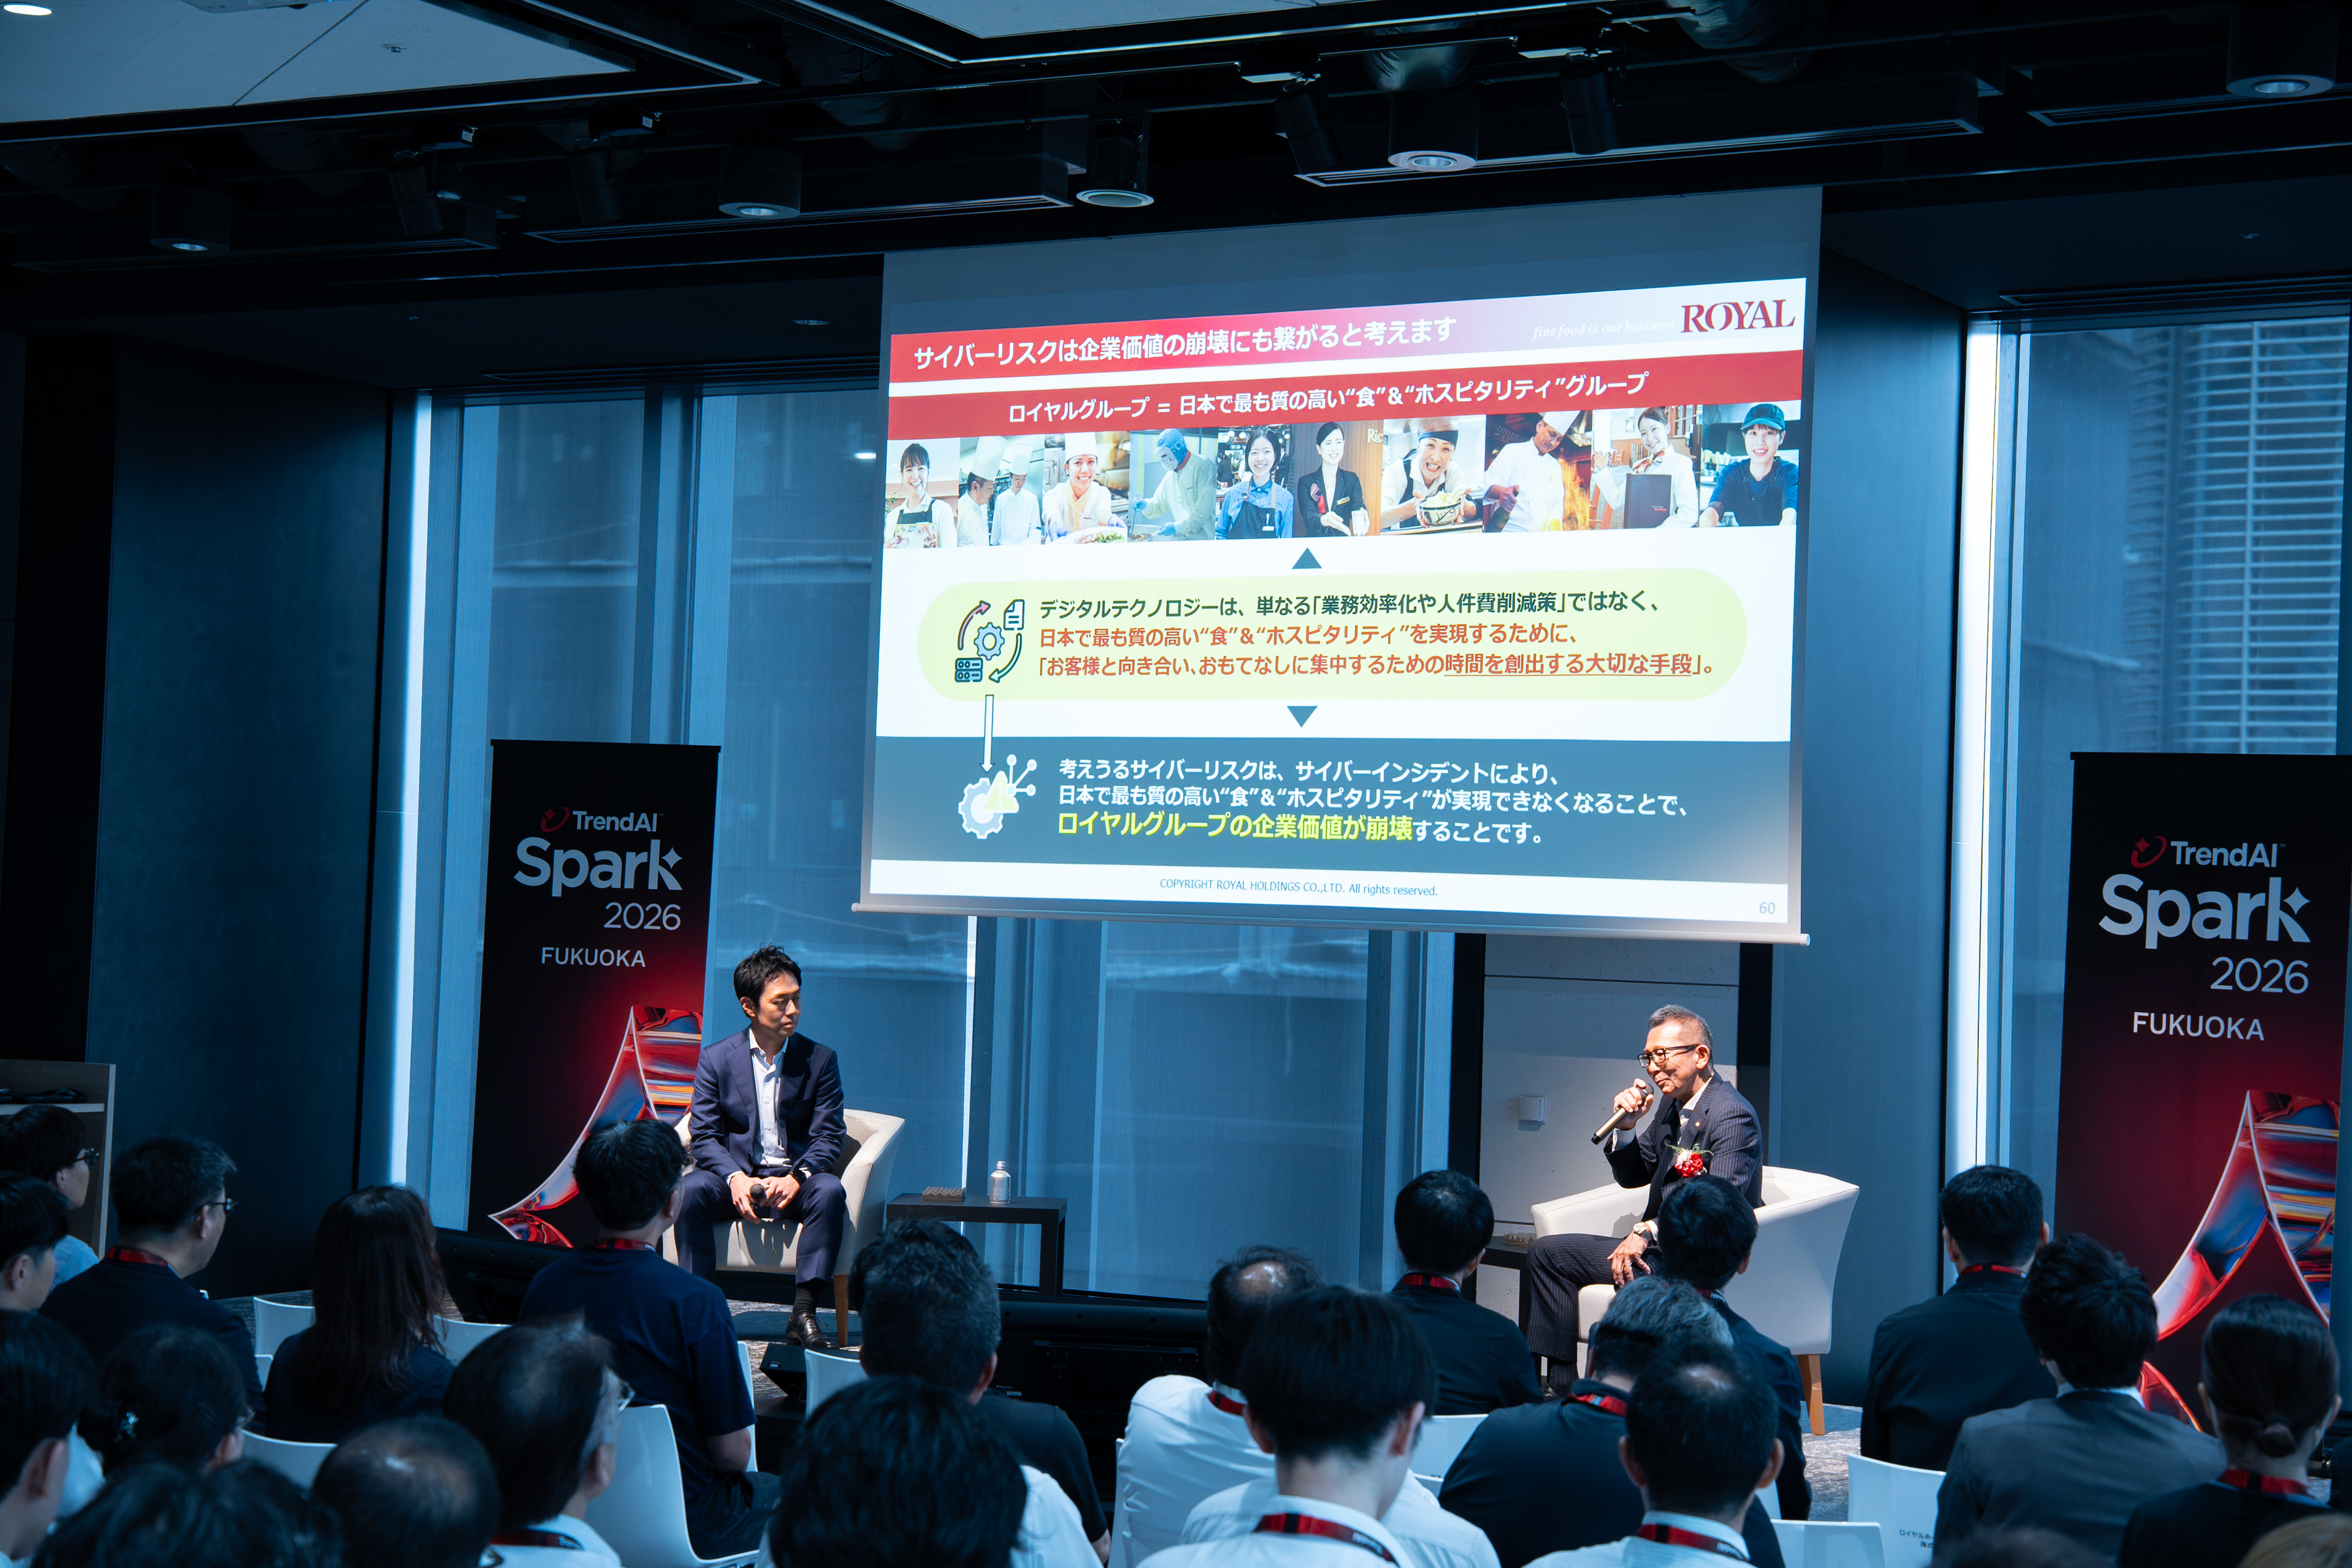
セキュリティリーダーズ パネルディスカッションのようす(福岡会場)
ブレイクアウトセッション:AIエージェントが「意思決定を支援する」時代へ。変化するセキュリティ運用と、それを支えるTrendAIの価値
こちらのブレイクアウトセッションでは、TrendAI スレット&プロダクトマーケティング部 部長代理 網野 順(あみの・じゅん)が、基調講演を受けてTrendAIとTrendAI Vision Oneについてさらに深堀しました。
TrendAI Vision Oneとは――プロアクティブセキュリティのためのAIセキュリティプラットフォーム
網野はまず基調講演の内容をおさらいしたあと、TrendAI Vision One™(以降Vision One)がどのようなプラットフォームなのか、どのようなコンセプトを持つのか、そして、利用企業のセキュリティ向上にどのように貢献できるのかを説明しました。

図:AIセキュリティプラットフォームTrendAI Vision One全体像
Vision Oneは、AI時代のために設計されたプロアクティブなAIセキュリティプラットフォームです。これまで個別に提供してきたエンドポイント、メール、ネットワーク、クラウドなどの製品群をひとつに統合し、各製品がセンサーとしてログを収集してXDR(Extended Detection and Response)による横断的な相関分析を実現します。
さらにCREM(Cyber Risk Exposure Management)により、環境のリスクを数値として可視化し、リスクの低減を支援します。
Security Operations(SecOps)では、XDRのほかに、Agentic SIEM、Agentic SOARといったモジュールも提供し、ログ収集から検知・対処にいたるまで、AIによる自動化も実現しながら、運用の現場をサポートします。
そして、Vision OneのThreat Intelligenceは、強力な脅威リサーチによって支えられています。20,000名超の社内外リサーチャーを通じて、世界で公表された脆弱性の73%をTrendAIが発見し、ベンダーによるパッチ提供の最大93日前に利用企業への防御を提供します。
CREMで組織の弱点をふさぎ、SecOpsで万一のインシデントに対処しつつ、次にふさぐべき弱点を学ぶ。Threat IntelligenceとAIの支えを得て、この両輪を継続して回していくこと。それこそが、後手ではなく先手のセキュリティを実現します。セキュリティを「リアクティブ(事後対応型)」から「プロアクティブ(先手型)」へと進化させることが、Vision Oneが提供する価値の核心です。

図:リアクティブな対策から、継続的でプロアクティブなAIセキュリティへ
TrendAI Vision One:その他の提供価値
Vision Oneは、TrendAIのソリューションだけに対応したプラットフォームではありません。オープンスタンダードと幅広いAPIにより、他社製品のログも取り込んだ一元管理が可能です。現在数百種類のインテグレーションに対応し、今後さらなる連携も予定しています。
またVision Oneでは、11のソリューションから1モジュール単位で導入でき、既存製品からの段階的な移行にも、サードパーティ連携によるリスク可視化からのスタートにも対応しています。利用企業の環境に合わせた柔軟な導入が可能です。
さらにVision Oneでは、デジタルツインによる新しいセキュリティ検証を実現します。利用企業の環境を仮想的に再現したうえで高度な攻撃シミュレーションを繰り返し実行することで、本番環境に影響を与えることなく継続的に潜在的なリスクを洗い出すことができます。
網野 順
トレンドマイクロ株式会社TrendAI スレット&プロダクトマーケティング部 部長代理
未来の姿:「可視化」から「意思決定支援」へ
セッション後半では、メインテーマでもある「AIを活用した新たなセキュリティ運用の姿」が語られました。網野は「ダニー」という架空のキャラクターを用いて、Vision Oneの将来構想をデモ形式で紹介しました。
ダニーは組織全体のAIセキュリティを担う担当者です。彼がVision Oneにログインすると、自分の役割に合わせてパーソナライズされた画面が表示され、リスクスコアと推奨対策が示された要注意のAIアプリケーションだけが一覧表示されます。

架空のキャラクターDannyがVision Oneにログインした画面(将来構想)
例として取り上げたのが、MCPサーバ(AIのモデルやツール間の接続口)の増加という変化です。こうしたMCPサーバは、攻撃者にとっては新たな攻撃対象領域になります。新たに追加されたサーバに脆弱性や設定不備が多数ある場合、その設定不備がどのような攻撃経路につながりうるかを、Vision Oneの「Attack Path Prediction」機能が可視化します。
リスクの提示にとどまらず、Vision Oneは推奨される解決策とステップバイステップの修復計画を自動生成します。さらに、AIが対応すべきところ、人間が介在すべきところを踏まえて修復計画を提示してくれる仕組みも目指していると紹介しました。
まとめ:TrendAIの目指す未来のセキュリティ運用
従来のセキュリティ運用では、リスクが可視化されてもツールがサイロ化し、人間が文脈をつないで全体像を把握するしかない状況が続いていました。これからは、役割ごとに「何を見るべきか」、「何を判断すべきか」、「何を実行すべきか」の意思決定をAIが支援する、そんなセキュリティ運用の世界観をTrendAIは目指しています。Vision Oneは、リスクの可視化やプロアクティブセキュリティの支援だけでなく、それぞれの利用企業における意思決定を支援するプラットフォームへと進化を続けていきます。
ブレイクアウトセッション:攻撃は先回りできる―Threat Intelligenceで実現するプロアクティブセキュリティ
ランサムウェアをはじめとするサイバー脅威は依然として猛威を振るっており、法人組織がセキュリティへの投資を増やし続けているにもかかわらず、被害件数は高止まりのままです。一体それはなぜなのか?そしてどうすればよいのか?
本セッションでは、TrendAIのグローバルプロダクトマネージャー、高橋 哲朗(たかはし・てつろう)が、昨今の攻撃の傾向を紐解いたうえで、Threat Intelligence(脅威インテリジェンス)を活用した「プロアクティブセキュリティ」の考え方と実践方法を解説しました。

高橋 哲朗
トレンドマイクロ株式会社 TrendAI プラットフォームグループ グローバルプロダクトマネージャー
「検知」から「先回り」へ――今こそプロアクティブな防御を
なぜ投資を増やしても攻撃を防げないのでしょうか。「サイバーキルチェーン」の7段階で見てみましょう。
近年のトレンドとして、初期侵入から実行・横展開のフェーズにおいて、通常業務で使われるような正規ツールの悪用が見られます。このため、セキュリティツールでの検出が難しくなっています。さらに中盤以降のフェーズでも、難読化や起動エントリの隠ぺいなどにより、ツールの検知を回避するケースがあります。
実例として、2024年に確認された標的型攻撃グループ「Earth Kasha(MirrorFace)」の攻撃でも、SSL-VPN経由の正規ルートでの侵入、LOLBins(Living off the Land Binaries:正規ツールの悪用)、難読化による痕跡隠蔽が組み合わされており、従来型の検知ロジックではすり抜けやすい実態があります。さらに、ランサムウェア攻撃は一般的に7日前後で遂行されると言われており、最後のフェーズで検知した時点では、すでにほぼ目的が達成されてしまっている状況です。
したがって従来型防御だけですべてを防ぐことは難しいと言わざるをえません。これに対して、「Threat-Driven Approachの併用」を提案します。つまり、脅威情報を起点としたハンティング活動による早期発見です。これにより、侵害発覚までの時間を大幅に短縮でき、大規模なインシデント対応の回避につなげることができるのです。
(参考記事)
・MirrorFace(ミラーフェイス)とは?~警察が注意喚起を行った標的型攻撃グループを解説~
・Living Off The Land(LotL:環境寄生型)のサイバー攻撃~正規ログの中に埋没する侵入者をあぶりだすには?
3層のインテリジェンスを活用する
攻撃に先回りするには、インテリジェンスの「種類」を理解して使い分けることが重要です。高橋は目的と活用期間によって3層に整理しました。

図:種類の異なるIntelligenceをそれぞれ活用する
戦術インテリジェンスは、IOC(Indicator of Compromise:侵害の痕跡)や脆弱性情報をもとに、自社環境に特定のIOCが存在するかどうか、またIOCをどのようにブロック・検知するかを確認する、比較的短期の対応に使うものです。TrendAI Vision Oneの「Intelligence Reports」で、既知のIOCをもとに環境全体をスウィーピング(一括スキャン)できます。
運用インテリジェンスは、攻撃手法(TTPs)の観点から具体的な攻撃の流れを理解し、自社環境に特定のキャンペーンに関連する不審な動きがないかどうか、どこまで横展開している可能性があるか、などを把握するためのものです。TrendAI Vision Oneの「Threat Intelligence Hub」では進行中のキャンペーン情報と手口の詳細が提供されており、TTPごとにObserved Attack Techniques(観測された攻撃テクニック)の痕跡を調べることができます。
戦略インテリジェンスは、より広い視座から、「誰が日本や同業種を狙っているか」「将来何が脅威になるか」を長期的視点で把握し、セキュリティ投資の意思決定を支援します。
また「Pyramid of Pain」の概念も紹介しました。Pyramid of Painでは、「防御側に対策されると攻撃者にとって最も痛手となるもの=頂点」であり、TTPがこれに当たります。ツール、ネットワーク・ホストアーティファクトがこれに続きます。逆に「攻撃者にとって変更が容易で、検出・防御されても受ける痛手が少ない=底辺」に当たるのは、ハッシュ値です。TTP、すなわち攻撃者の戦術・技術・手順のレベルに踏み込むことで、初めて攻撃者に本質的なコストを強いることができます。
(参考記事)
・Cyber Threat Intelligenceを有効活用するには?~スレットハンティングを始める前に読みたい実践ガイド
・サイバー脅威インテリジェンスを自社の防御力強化につなげるには?~リサーチとインシデントレスポンスの専門家に聞く
実例:「Shai-Hulud 2.0」キャンペーンへのハンティング
つづいて、TrendAI社内で実際に行われたハンティングの事例を紹介しました。
「Shai-Hulud 2.0」は、npmパッケージのサプライチェーンを悪用した攻撃です。正規パッケージに悪意のあるコードを仕込み、開発者のnpm installから認証情報(AWSキー・GitHubトークンなど)を窃取。さらにワームとして自己拡散し、最終的に環境を破壊するという連鎖的な攻撃です。
(参考記事)
・NPMサプライチェーン攻撃の現状と分析
・Shai-hulud 2.0キャンペーンがクラウドと開発者エコシステムを標的に
社内のセキュリティチームは、TrendAI Vision OneのThreat Intelligence Hubで新興脅威として本キャンペーンを把握し、すぐさまハンティング活動を開始。IOCとOSINTを組み合わせた環境スウィーピングを実施しました。もしここで侵害端末が見つかった場合は、このキャンペーンのTTP情報をもとに認証情報の悪用状況を調査し、窃取された可能性がある全認証情報の無効化を経て、終息宣言まで迅速に対応することができます。「アラートに埋もれることなく自発的に侵害を発見し、次の手を先読みした調査ができる」ことが、インテリジェンスを活かしたハンティング活動の最大の価値だと高橋は強調しました。
まとめ:まずはスモールスタートから
セッションの最後に高橋は、「スレットインテリジェンスを活用したハンティングは、組織のリソースに合わせたスモールスタートが重要」と呼びかけました。まずIOCの調査から始め、自社で使っているツールでハンティング活動を試してみることを推奨します。TrendAI製品でなくても、OSINTや他ベンダーのツールも活用できると述べたうえで、「一般的な検知ロジックだけに頼るのではなく、スレットハンティングによる先回りを加えることで、全体的なレジリエンスの向上と被害の最小化につながる」と締めくくりました。

対談のようす
「健康をはかる」から「健康をつくる」へ事業を拡大するタニタの宮澤氏は、AIを新商品設計やAIエージェント導入に活用する一方、サイバーリスクの増大は不安視していると説明。「事業のグローバル化やクラウドサービスの積極活用により、守るべきIT環境の急増と複雑化が最大のリスク」と語り、少人数の情報システム部でのリスク「ブラックボックス化」に懸念を示しました。
これに対し、CREMのAIによる自動リスク可視化とマネージドサービス(Managed EDR)の組み合わせで「少ない情報システム部の人数でも、効率的に、迅速に対応可能」とし、セキュリティ投資を「取引先からの信頼獲得とビジネスを継続するための投資」と捉える戦略を明かしました。
宮澤 裕之氏
株式会社タニタ 情報システム部 課長
中小企業を中心に様々なITソリューションを提供するNJCの棚原氏は、多くの顧客が抱えるサイバーリスクとして、クラウド利用による情報漏えいやリモートワーク環境のセキュリティリスクに加え、「取引先からのセキュリティ監査対応」が激増している現状を指摘。
これら「人・モノ・カネ」の不足に対し、NJCは100年の経験を活かしたマネージドサービスや、NIST CSFを網羅するソリューションラインナップ、伴走型アセスメントで支援していると述べました。
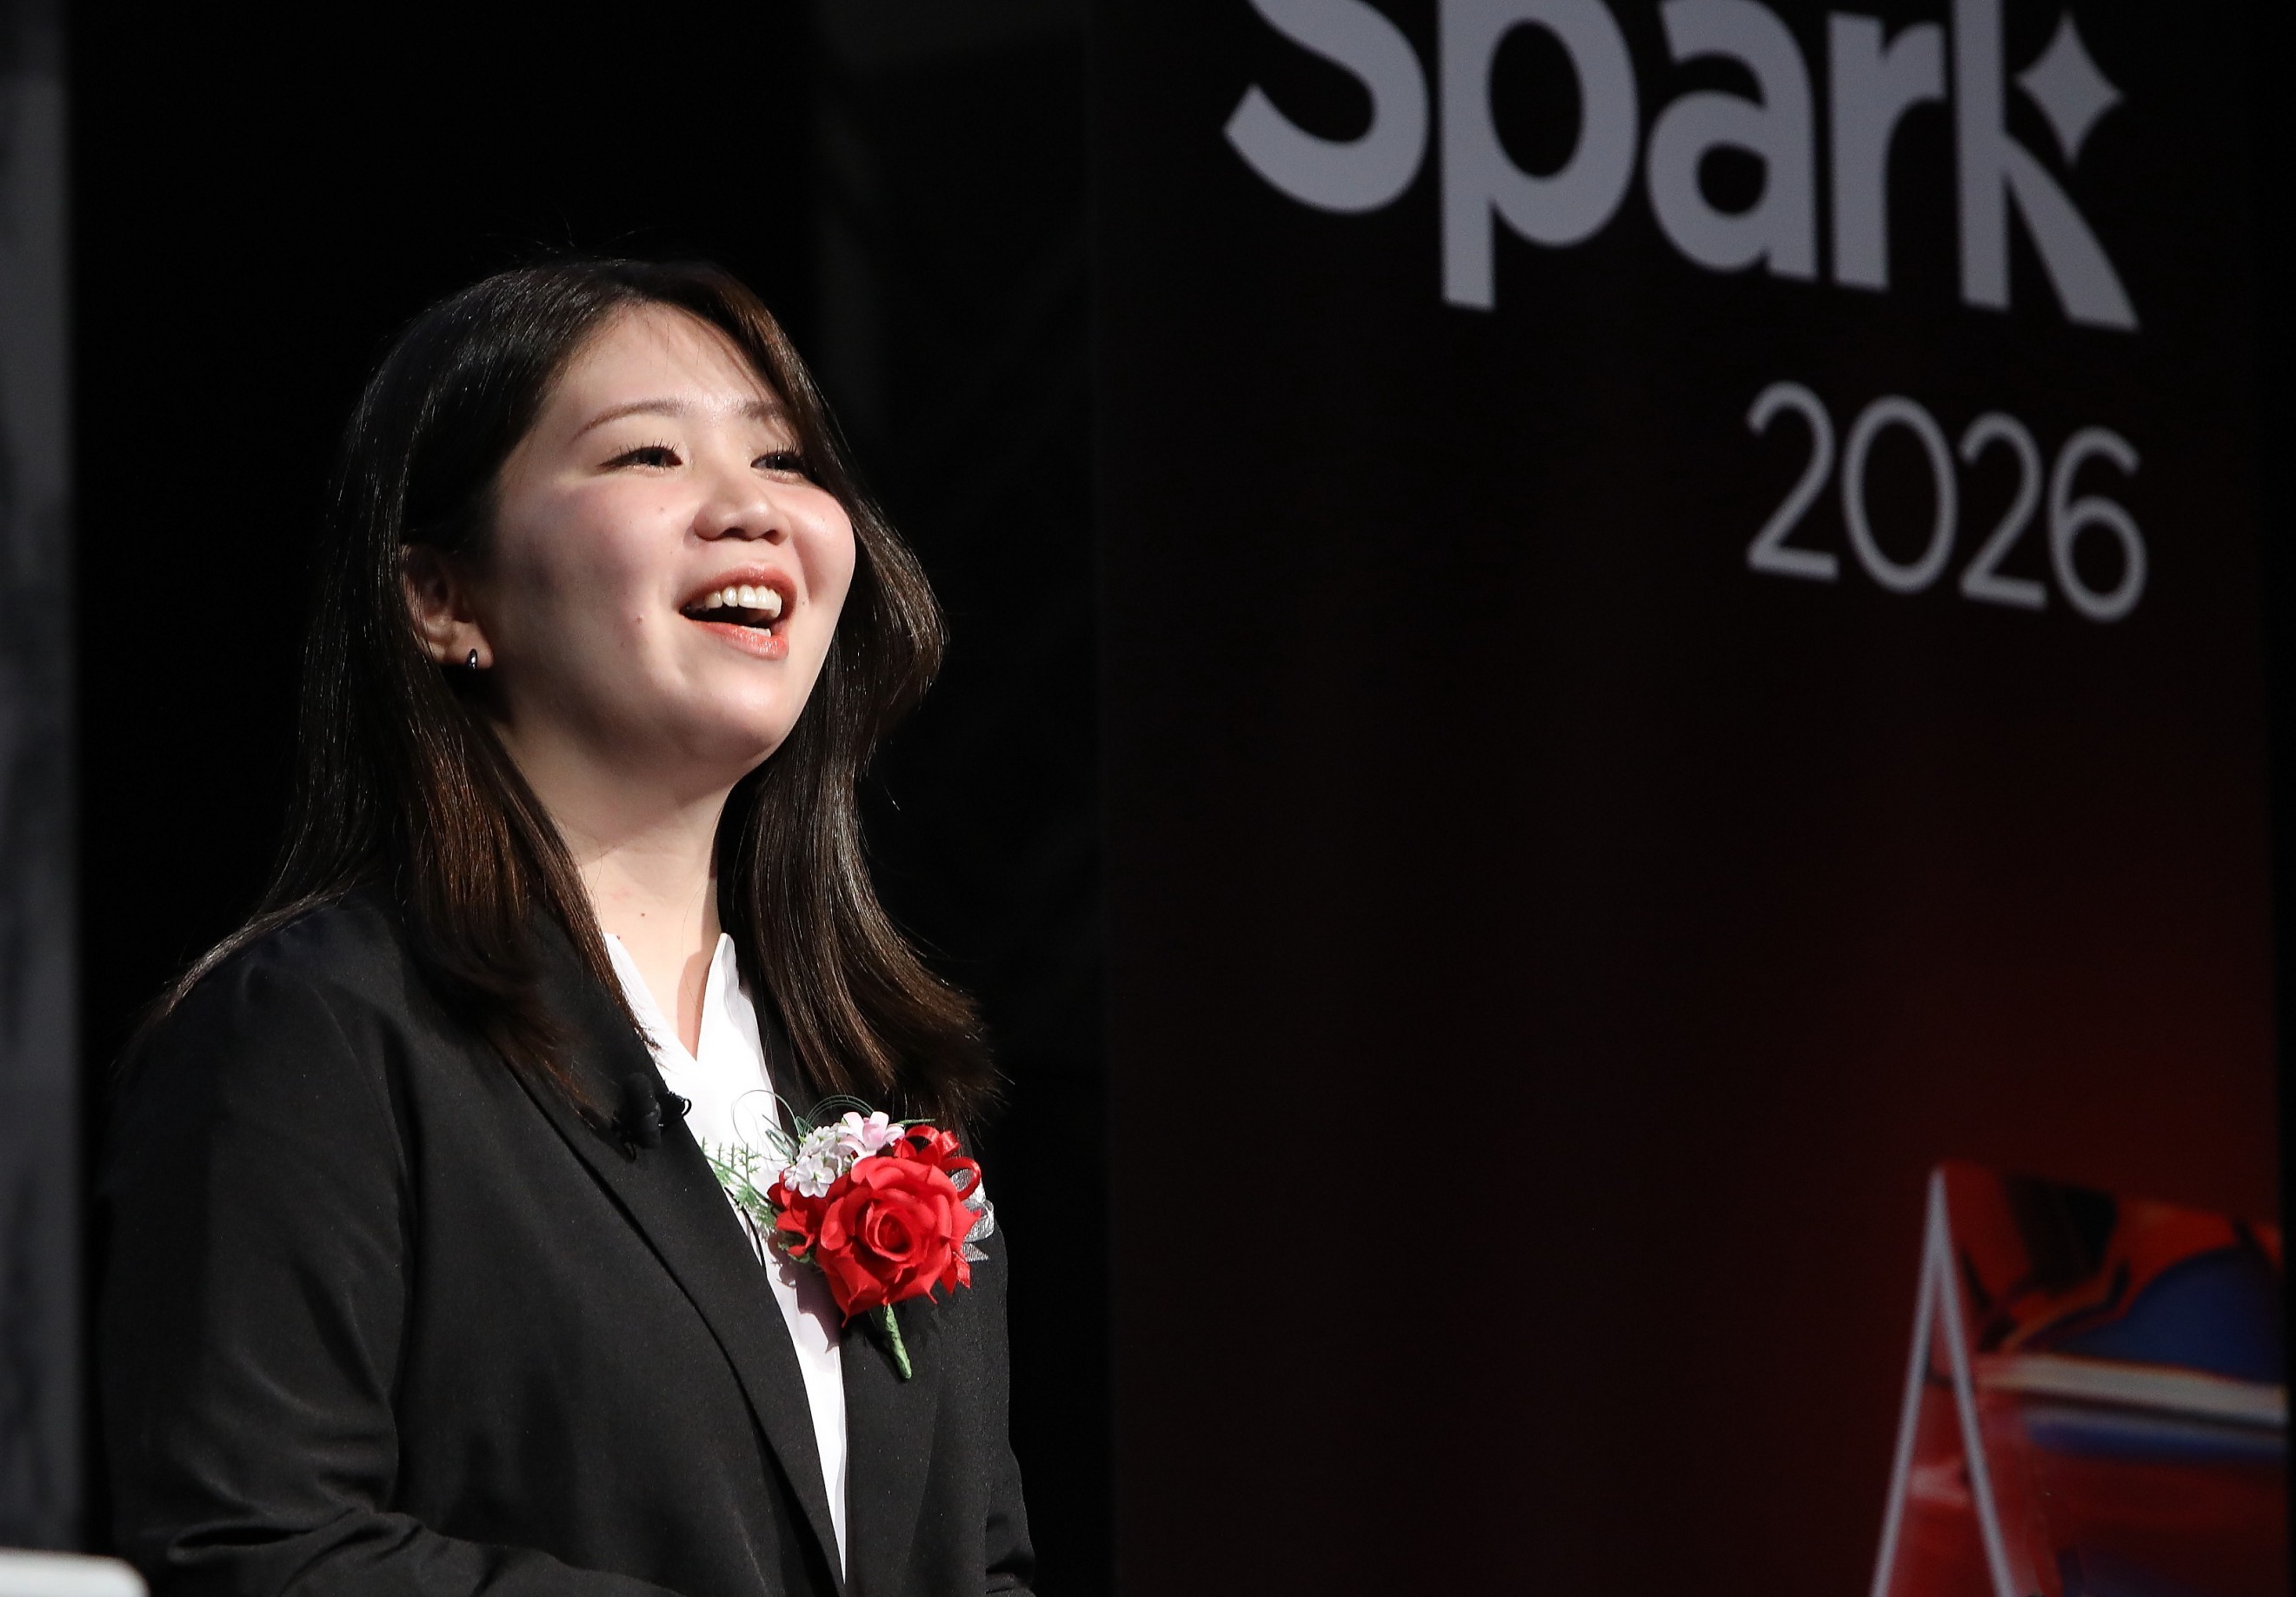
棚原 絵美利氏
日本事務器株式会社 事業戦略本部 マーケッター
今後のサイバーセキュリティソリューションへの期待として、宮澤氏は「AI対AIの戦い」の時代を見据え、防御側もAIで検知・対処できるSOARのようなサービスが中堅中小企業にも普及することを要望。棚原氏も「安全なAI活用の実現」を挙げ、「AIとセキュリティは切り離せない状況」であるとし、企業規模を問わず高度なセキュリティが運用・管理しやすい形で提供されることを期待すると語りました。
本セッションは、セキュリティ投資を単なるコストではなく、ビジネス継続のための戦略的投資と捉える重要性を浮き彫りにしました。
展示エリア:より詳しく知りたい方々のために
基調講演やセッションの内容をより詳しく確認できるよう、会場の一画には展示エリアもご用意しました。
AIセキュリティやランサムウェア対策・脆弱性対策などの課題別の展示に加え、Vision Oneの画面を実際に確認したり、エンジニアに質問したりできるコーナーも設けました。
リフレッシュメントで一息入れながらも、明日からの業務のために、そして将来のセキュリティ投資のために、熱心に情報収集を行う来場者の様子は、サイバーセキュリティ対策が業種・規模を問わずどのような組織にとっても必要不可欠である現況を、改めて表しているように感じられました。

展示エリアの様子(東京会場)
| イベント名称 | TrendAI Spark 2026 – The Intelligence Shift – | |
|---|---|---|
| 会期および会場 | 東京会場 | 2026年7月3日(金)13:00~17:30(12:00開場・受付開始予定) ザ・プリンスパークタワー東京(東京都港区芝公園4-8-1) |
| 名古屋会場 | 2026年7月15日(水)13:00~17:20(12:00開場・受付開始予定) 中日ホール&カンファレンス(愛知県名古屋市中区栄4-1-1 中日ビル6F) |
|
| 仙台会場 | 2026年8月20日(木)13:00~17:20(12:00開場・受付開始予定) ウェスティンホテル仙台(宮城県仙台市青葉区一番町1-9-1) |
|
| 福岡会場 | 2026年9月3日(木)13:00~16:40(12:00開場・受付開始予定) ONE FUKUOKA CONFERENCE HALL (福岡県福岡市中央区天神1-11-1 ONE FUKUOKA BLDG.6F) |
|
| 大阪会場 | 2026年9月10日(木)13:00~17:30(12:00開場・受付開始予定) ナレッジキャピタル コングレコンベンションセンター (大阪府大阪市北区大深町3-1 グランフロント大阪 北館 B2F) |
|
| 参加方法 | 事前登録制(無料)。 | |
| 主催 | トレンドマイクロ株式会社 | |
(関連記事)
・サイバーセキュリティカンファレンス「Trend World Tour 25」の熱気を振り返る(昨年の当カンファレンス全体のまとめ)
・プロアクティブセキュリティの実現に向けて~リスクベースでコレクティブな取り組み~(Trend World Tour 25の基調講演の解説)
・セキュリティオペレーションの現場のために~今、必要な実践知とは~(Trend World Tour 25のブレイクアウトセッションの解説)