エクスプロイト&脆弱性
2026年9月 セキュリティアップデート解説:Microsoft社は996件、Adobe社は172件の脆弱性に対応
いよいよ、この規模が「ニューノーマル(新たな常態)」として定着してきました。Microsoftからは1,000件近いCVEが公開され、Adobeからも相当数のアップデートが出ています。


いよいよ、この規模が「ニューノーマル(新たな常態)」として定着してきました。Microsoftからは1,000件近いCVEが公開され、Adobeからも相当数のアップデートが出ています。こうなると、軍にいた頃の「厳しい状況も受け入れて乗り切れ」という言葉を思い出します。いつもの業務から少し長めに時間を取り、AdobeとMicrosoftの最新セキュリティパッチを見ていきましょう。リリース全体を扱った動画版の総まとめは、こちらからご覧いただけます。
2026年9月Adobe社からのセキュリティアップデート
9月リリースの第1弾として、Adobeは10件のセキュリティ情報を公開し、Adobe ColdFusion、Acrobat Reader、Commerce(セキュリティ情報2件)、Campaign Classic、Experience Manager、Photoshop、Illustrator、Animate、Adobe Photoshop Mobileに存在する172件の固有CVEに対処しました。このうち22件はZDIプログラムを通じて報告されました。
今月の概要一覧は、以下をご参照ください。
表1:2026年9月Adobe社のセキュリティアップデート(PDF版)
APSB26-146(Adobe Commerce)は、2026年9月7日に定例外で公開されたアドバイザリです。CVSSスコア10.0のテンプレートエンジンインジェクションの脆弱性「CVE-2026-75650」に対処するもので、Adobeは実際の攻撃での悪用を確認していると報告しています。その他のセキュリティ情報は、すべて2026年9月8日のPatch Tuesdayに公開されました。いずれのセキュリティ情報にも、概念実証(PoC)コードが一般公開されているとの記載はありません。
最優先で対応すべきなのは、現在悪用されているCommerceの脆弱性です。Campaign ClassicとColdFusionも適用優先度1に分類されています。Acrobat Readerも優先して対応してください。コード実行の脆弱性を多数含む32件のCVEに対処しており、PDFは攻撃者が好んで利用する形式です。Experience Managerでも多数のCVEが修正されており、適用優先度は2です。
Commerceの1件を除き、今月パッチが公開されたAdobeの脆弱性のうち、リリース時点で一般公開または悪用が確認されているものはありません。
2026年9月Microsoft社からのセキュリティアップデート
Microsoftのリリースは過去最大の規模を更新しましたが、これも「新たな常態」になりつつあるようです。例によって、この規模になると集計は容易ではありませんが、本記事の一覧表には996件のCVEが掲載されています。このうち、悪用が確認されているCVEは2件です。対象は、WindowsおよびWindowsコンポーネント、OfficeおよびOfficeコンポーネント、AzureおよびAzureコンポーネント、.NETおよびVisual Studio、Active Directory、Copilot Studio、Dynamics、Edge(Chromiumベース)、DHCP ServerおよびDHCP Client、DNS Server、Exchange Server、Teams for Android、OpenSSH、Remote Desktop ClientおよびRemote Desktop Server、Skype for Business、Biometric Service、SQL Server、Windows Hello、Xbox、Defenderです。一覧表には、サードパーティ由来のCVEやMicrosoftによる修正がすでに完了したCVEも含まれます。深刻度の内訳は、「緊急(Critical)」が114件、「重要(Important)」が860件、「高(High)」が8件、「中(Medium)」が9件、「低(Low)」が5件です。
Microsoftが今年修正したCVEの件数を過去と比較するため、年ごとの合計を見てみましょう。
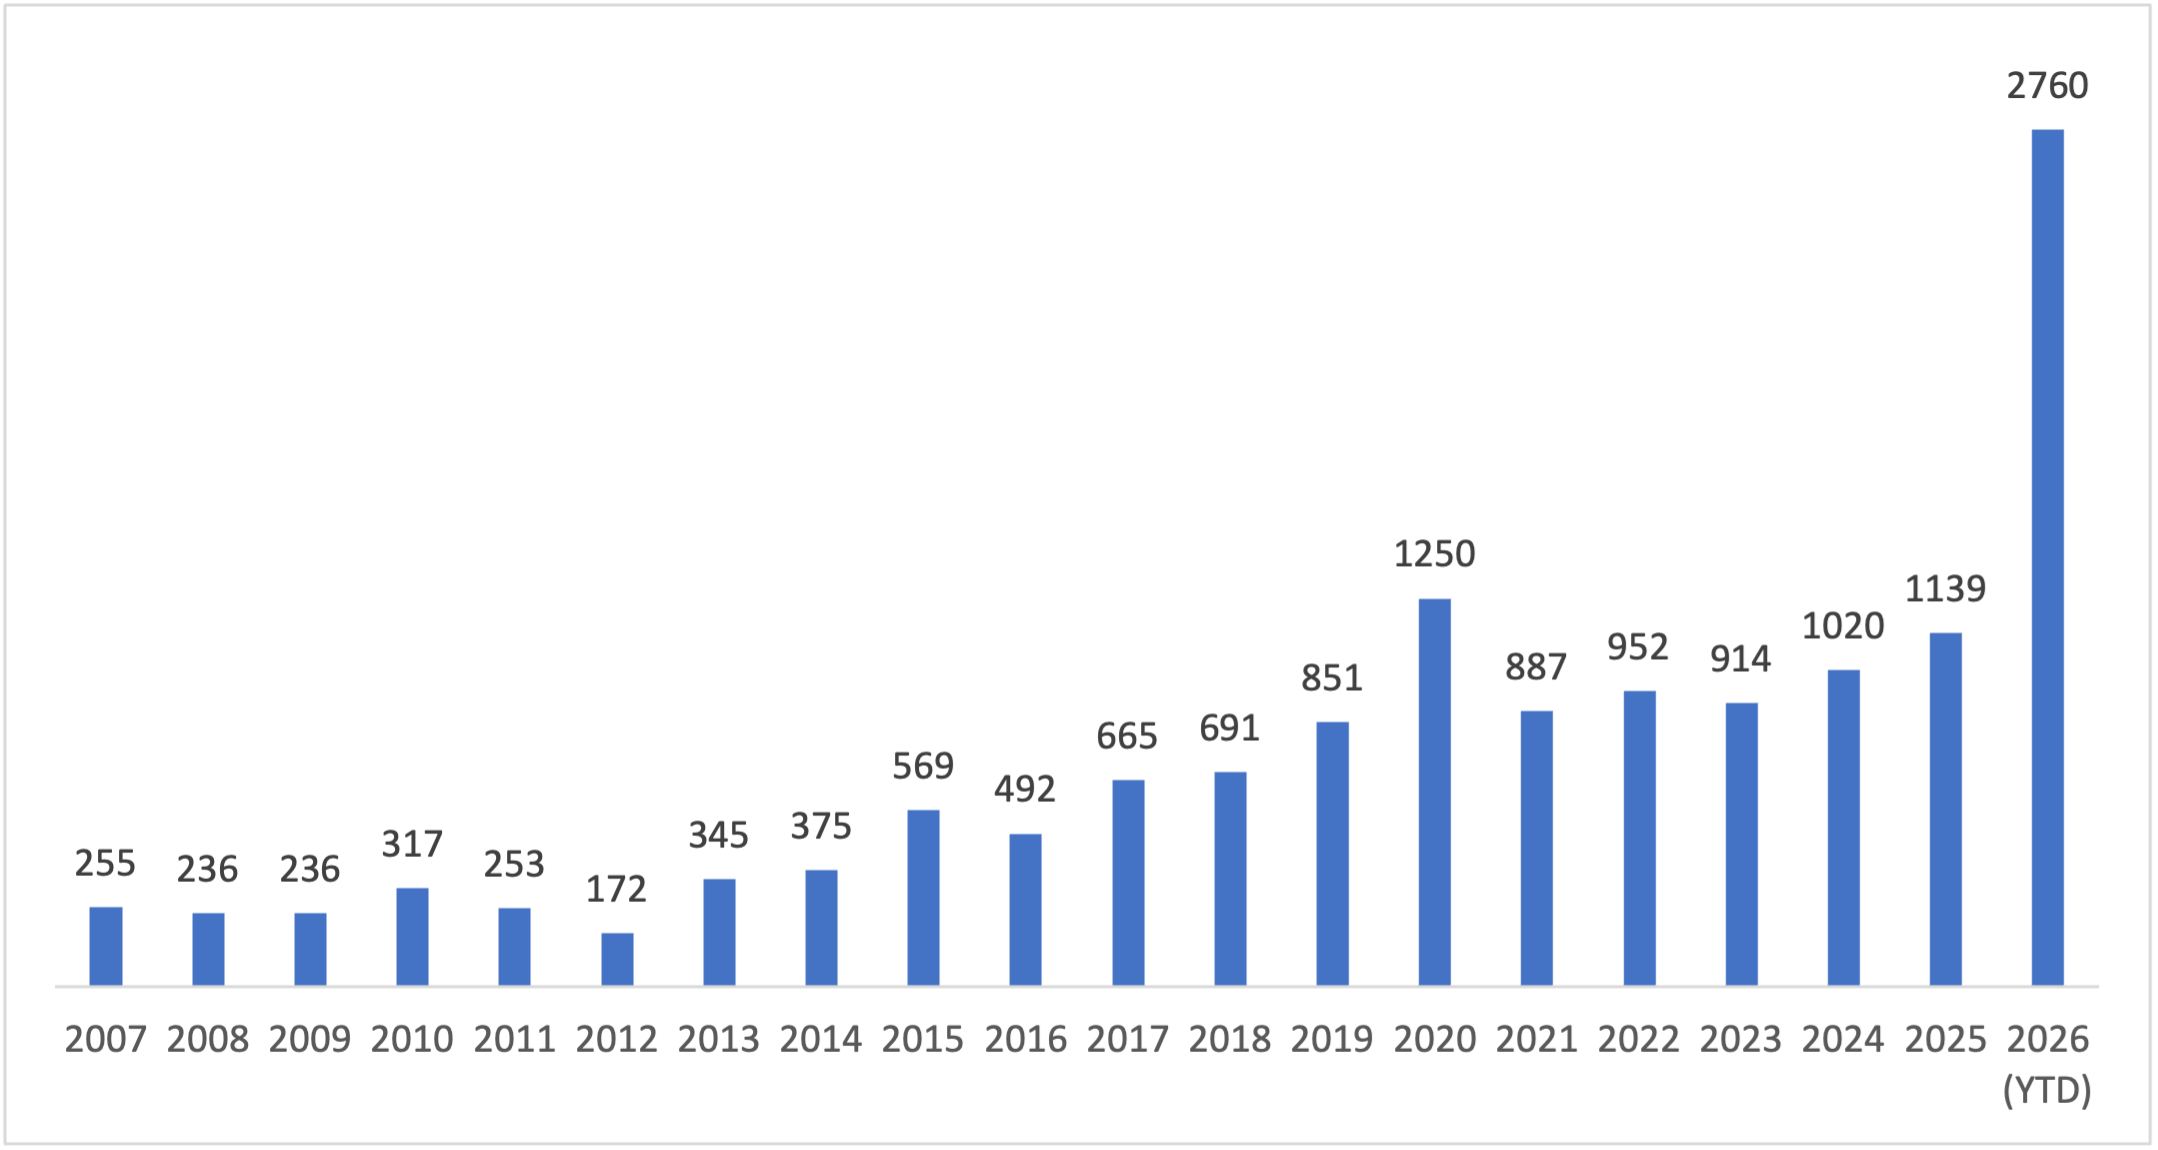
これだけのペースで脆弱性を修正しているMicrosoftのセキュリティ担当者には、頭が下がります。一方、AIを活用した脆弱性の発見は、勢いが衰える気配を見せません。ただし、それに伴って実際の悪用が急増しているわけではありません。少なくとも、今のところは。
今回も、実際に悪用されている脆弱性から順に見ていきます。
CVE-2026-81963 - Windows Update Stack の特権の昇格の脆弱性
実際の攻撃で悪用されている脆弱性の1件目ですが、悪用がどの程度広がっているかは、ほとんど分かっていません。Update Stackの特権昇格という点は懸念されるものの、自動更新の処理そのものが侵害されているとは考えにくいでしょう。コード実行の脆弱性と組み合わせ、マルウェアやランサムウェアの拡散に利用されている可能性のほうが高いと考えられます。早急にパッチを適用してください。
CVE-2026-85880 - Windows Advanced Local Procedure Call (ALPC) の特権の昇格の脆弱性
現在悪用されているもう1件も、特権昇格の脆弱性です。この種の脆弱性の発動にはユーザの操作が必要ですが、文書やPDFなどの添付ファイルに仕込まれる可能性があります。Update Stackの特権昇格と同様、悪用の広がりは分かっていません。自組織も狙われる前提で、早急にパッチを適用してください。
CVE-2026-55007 - Microsoft Exchange Server のリモートでコードが実行される脆弱性
今月はExchangeのパッチが複数公開されていますが、CVSSの評価にかかわらず、本脆弱性が最も重要だと考えます。認証されていない攻撃者が、不正なVisioファイルを添付したメールを送るだけで、影響を受けるExchangeサーバ上でリモートからコードを実行できる可能性があります。コードはサーバがメールを処理する際に実行されるため、プレビューウィンドウで表示する必要すらありません。Microsoftは悪用は安定して成功するものではないとしていますが、攻撃者は一度でも成功すれば目的を達成できます。停止時間を確保し、Exchangeサーバを早急に更新してください。
CVE-2026-80097 - Microsoft Authenticator の特権の昇格の脆弱性
認証システムそのものの不備を突く、特に深刻な特権昇格の脆弱性です。攻撃者はAndroid端末に不正なアプリをインストールしたうえで、ユーザを誘導して認証手順を完了させる必要があります。成功すると認証トークンを取得し、被害ユーザとしてリソースにアクセスできるようになります。Androidの利用者が多い環境では、見過ごすべきではありません。
CVE-2026-69465 - Microsoft Office SharePoint のリモートでコードが実行される脆弱性
今回のリリースにはSharePointの脆弱性が16件あり、そのうち6件はコード実行につながります。本脆弱性だけを見ると最も深刻には思えないかもしれませんが、SharePointは最近、攻撃者に狙われることが多く、まさにこの種の脆弱性が利用されています。認証されたユーザがコントロールの安全性チェックをバイパスするページを送信すると、影響を受けるサーバに、攻撃者が管理するファイルシステムからコードを読み込ませることができます。インターネットからアクセスできるSharePointサーバがある場合は、早急にテストのうえ、これらのアップデートを適用してください。
CVE-2026-65669 - Microsoft SQL Server の特権の昇格の脆弱性
AIを活用したコード監査といえば、9月のリリースにはSQL Server向けのパッチが60件以上含まれています。本脆弱性では、攻撃にもAIが関わります。攻撃者は、SQL Server Management StudioのSQL Copilotに細工した指示を送信するよう、ユーザを誘導する必要があります。ユーザの操作が必要ではあるものの、成功すると、そのユーザと同じ権限でデータベースにアクセスできる可能性があります。今月のSQL Serverのパッチ適用は一筋縄ではいきません。テストに十分な時間を取り、特にインターネットに接続されている可能性のあるSQL Serverは、厳重に保護してください。
CVE-2026-69525 - Remote Desktop Services のリモートでコードが実行される脆弱性
CVSSスコア9.8の本脆弱性は、解放済みメモリの使用(use-after-free)に起因します。認証されていない攻撃者が、影響を受けるシステム上でリモートから任意のコードを実行できます。Microsoftは「ネットワーク内の攻撃者」である必要があるとしていますが、CVSSの攻撃元区分は「ネットワーク」のままです。多くの企業がRDPを利用していることを踏まえ、重大な問題として扱い、できる限り早くテストとパッチ適用を進めるべきでしょう。
ワーム化する可能性のある脆弱性はないのか、と気になるかもしれません。率直に言えば、多すぎて個別に取り上げきれません。ワーム化が可能と分類できそうなパッチは、20件あります。いずれも、認証されていない攻撃者が、ユーザ操作を必要とせず、影響を受けるシステム上でリモートから任意のコードを実行できるものです。悪用のしやすさには差があるでしょうが、1回のリリースに20件も含まれるのは尋常ではありません。該当すると考えられるものを、順不同で挙げます。
- CVE-2026-69510 - Windows DHCP Server のリモートでコードが実行される脆弱性
- CVE-2026-69524 - Windows Active Directory Domain Services のリモートでコードが実行される脆弱性
- CVE-2026-69530 - Windows Reliable Multicast Transport Driver (RMCAST) のリモートでコードが実行される脆弱性
- CVE-2026-69579 - Windows Message Queuing のリモートでコードが実行される脆弱性
- CVE-2026-69590 - Windows Routing and Remote Access Service (RRAS) のリモートでコードが実行される脆弱性
- CVE-2026-69595 - Windows Services for NFS ONCRPC XDR Driver のリモートでコードが実行される脆弱性
- CVE-2026-69730 - Windows DNS Server のリモートでコードが実行される脆弱性(SigRedの系譜を継ぐ脆弱性)
- CVE-2026-69858 - Windows DNS Server のリモートでコードが実行される脆弱性
- CVE-2026-72936 - Windows SMB Client のリモートでコードが実行される脆弱性
- CVE-2026-72979 - Windows DHCP Server のリモートでコードが実行される脆弱性
- CVE-2026-72981 - IP Helper のリモートでコードが実行される脆弱性
- CVE-2026-72982 - Windows Netlogon のリモートでコードが実行される脆弱性
- CVE-2026-72983 - Internet Connection Sharing (ICS) のリモートでコードが実行される脆弱性
- CVE-2026-72987 - Windows DNS のリモートでコードが実行される脆弱性
- CVE-2026-73009 - Windows Secure Socket Tunneling Protocol (SSTP) のリモートでコードが実行される脆弱性
- CVE-2026-73010 - Microsoft Failover Cluster のリモートでコードが実行される脆弱性
- CVE-2026-78444 - Microsoft Failover Cluster のリモートでコードが実行される脆弱性
- CVE-2026-78449 - Windows Reliable Multicast Transport Driver (RMCAST) のリモートでコードが実行される脆弱性
- CVE-2026-78450 - Windows Reliable Multicast Transport Driver (RMCAST) のリモートでコードが実行される脆弱性
- CVE-2026-83997 - Windows Message Queuing のリモートでコードが実行される脆弱性
Microsoftが2026年9月に公開したCVEの全一覧は、以下をご参照ください。
表2:2026年9月Microsoft社のセキュリティアップデート(PDF版)
先月と同様、今回のリリースに含まれる残りの脆弱性も、できる限り要点をまとめます。ただし、各環境に関係する詳細を網羅できているとは限らないため、必要な情報は別途ご確認ください。
まだ90件以上の「緊急」の脆弱性が残っています。その中で、特に注意すべきものを取り上げます。まず、CVSSスコア10の脆弱性は、Microsoftによってすでに修正されているため、利用者の対応は不要です。一方、Spring Cloud Azureの特権昇格は見過ごせません。攻撃条件は複雑ですが、Microsoftはそれでも「悪用される可能性が高い」としています。サーバ側の脆弱性にはCVSSスコア9.8のものが数多くあり、Skype for Businessも含まれます。覚えていらっしゃるでしょうか。
コンポーネント別の詳細
ここからは、深刻度や影響ではなく、コンポーネント別に整理してみます。そのほうが分かりやすいかもしれません。うまくいくことを願いましょう。`
Windows DHCP Server: 36件の脆弱性があり、内訳はリモートコード実行(RCE)が12件、サービス拒否(DoS)が18件、情報漏洩が5件、特権昇格(EoP)が1件です。悪用や一般公開は確認されていませんが、36件中22件は認証を必要としません。単一コンポーネントとしては今月も件数が多く、背景は共通しているように見えます。誰かが、おそらくAIを活用したファザーをDHCPパケットの解析処理に適用したのでしょう。すでに取り上げたワーム化の可能性がある2件に加え、同じ表現では説明されていないものの、よく似た性質の脆弱性がさらに3件あります。CVE-2026-69845(9.8、ヒープオーバーフロー)、CVE-2026-69266(8.8、整数オーバーフロー)、CVE-2026-69620(8.1、スタックオーバーフロー)です。広めに捉えれば、DHCP Serverだけでワーム化しそうな脆弱性が5件あることになります。残る7件のRCEは、必要な権限を持つ攻撃者による攻撃を前提とします。CWEの分類は、ヒープ、スタック、解放済みメモリの使用(UAF)、整数オーバーフローと、メモリ破損に集中しています。DoSの18件のうち13件は認証不要で、CVSSスコアは7.5です。不正な形式のパケットを受信すると、サービスがクラッシュします。個々の内容は目新しくありませんが、ネットワーク上の認証されていない攻撃者には、DHCPを停止させる手段が13通りあることになります。DHCPが停止すれば、クライアントはリースを取得できなくなり、ヘルプデスクへの問い合わせが相次ぐでしょう。最後に、性質の異なるものが2件あります。CVE-2026-69297は、復元可能な形式で保存されたパスワードが露出する可能性のある情報漏洩の脆弱性です。メモリの不備ではなく、設定に含まれる秘密情報の保護に関わる問題です。唯一のEoPは、重要な機能で認証が欠如していることに起因します。
Windows Biometric Service: 64件の脆弱性があり、内訳は特権昇格が63件、情報漏洩が1件です。同じ種類の不備が繰り返し見つかっており、CWE-122のヒープベースのバッファオーバーフローを中心に、整数オーバーフロー、解放済みメモリの使用、NULLポインタ参照などが挙げられています。特に注目すべきものは2件です。CVE-2026-69727は攻撃経路が異なり、ローカルではなく「ネットワーク経由で特権を昇格する」と記載されています。生体認証サービスでは見たくない内容です。もう1件はCVE-2026-73008で、唯一の情報漏洩の脆弱性です。CWE-359、すなわち個人のプライバシーに関わる情報の露出に分類されています。生体認証サービスから個人を特定できる情報(PII)が漏洩し、機密性への影響が高いというのは、スコア以上に深刻な問題です。生体認証情報や認証情報の保護に関わる問題として、Helloの脆弱性と併せて注意が必要です。
Windows Hello: 9件の脆弱性があり、そのうち8件は「緊急」の特権昇格です。攻撃者はVirtual Trust Level 1の権限を取得できます。VTL0からVTL1への境界を越え、VBSが認証情報や生体認証テンプレートを保持する保護領域でコードを実行できるということです。これはKey Guardと同じ信頼境界であり、攻撃元がローカルであっても「緊急」と評価される理由です。
Exchange Server: 9件と数は少ないものの、深刻な脆弱性が含まれます。2件はCVSSスコア9.1以上です。CVE-2026-69380は、攻撃方法が特徴的です。メールボックスを持つ低権限のユーザが、リクエストやトークンの検証の不備を悪用し、任意のユーザになりすまして、すべてのメールボックスを乗っ取ることができます。メールの閲覧、送信、添付ファイルのダウンロードが可能です。フィッシングで1つのアカウントを侵害されると、組織全体のメールに被害が広がりかねません。同じリリースに、認証不要のメール処理におけるRCEと、メールボックスの乗っ取りにつながるEoPが含まれるため、理論上は組み合わせて悪用できます。1回の累積更新プログラムに、初期侵入と水平移動・内部活動(ラテラルムーブメント)の両方に関わる修正が含まれているわけです。もう1件、認証不要のCVE-2026-69356にも触れておきます。細工した予定表への招待を送り、被害者が参加リンクをクリックすると、そのユーザのコンテキストでスクリプトが実行されます。なりすましと分類されていますが、実態はクロスサイトスクリプティング(XSS)です。なかなかの分類です。
Microsoft Officeコンポーネント: 今月は、SharePointの16件を除くOffice製品群に、掲載表で確認できるものだけで109件の脆弱性があります。内訳はRCEが63件、情報漏洩が45件、なりすましが1件です。大半はファイルを開くとシステムを侵害される類いですが、いくつかは特に注意が必要です。中でも、OutlookのCVE-2026-78509は、CVSSスコア9.8で「緊急」に分類されるRCEです。攻撃元はネットワークで、評価指標上はユーザ操作が不要とされ、プレビューウィンドウが攻撃経路であることも明記されています。メッセージをプレビューするだけでコードが実行されるという、Officeでは最悪の組み合わせです。OfficeとWordには、ほかにもプレビューウィンドウを攻撃経路とする脆弱性がいくつかあります。
SharePoint Server: 今月のリリースには、SharePointの脆弱性が16件含まれます。内訳はRCEが6件、EoPが2件、なりすましが4件、情報漏洩が4件です。すべて「重要」で、悪用や一般公開は確認されておらず、悪用可能性の評価も「悪用される可能性は低い」を上回るものはありません。ただし、SharePointでは最近、「可能性は低い」とされていた脆弱性が「既知の悪用された脆弱性(KEV)カタログに掲載される」例もあり、RCEを軽視すべきではありません。RCEはいずれも認証が必要ですが、求められる権限は基本的なものです。脆弱性の種類は、デシリアライゼーション、SQLインジェクション、サーバサイドリクエストフォージェリ(SSRF)、XSS、認証バイパスと、メモリ破損というよりWebアプリのペネトレーションテスト報告書のような内容です。EoPにも、サーバ製品におけるWebアプリ特有の不備が続きます。CVE-2026-69716は、低権限のユーザが昇格した権限でデータベースコマンドを実行できるSQLインジェクション、CVE-2026-69464はCVSSスコア8.8の不要な権限に関わる脆弱性です。
Microsoft SQL Server: 前述のとおり、今回のリリースにはSQL Server関連の脆弱性が62件あります。SQL Server本体の61件と、Azure Arc SQL Server Extensionの脆弱性です。内訳はRCEが23件、EoPが14件、情報漏洩が21件、DoSが3件、セキュリティ機能のバイパス(SFB)が1件で、5件は「緊急」です。圧倒的に多いのは、認証を前提とするメモリ破損です。62件中55件は必要な権限を持つ攻撃者による攻撃を前提とし、CWEはヒープオーバーフロー(RCEのうち15件がCWE-122)と範囲外読み取り(情報漏洩のうち13件)に集中しています。典型例はCVE-2026-67378で、ログイン後に細工したクエリを送信し、メモリを破損させてサーバ上でコードを実行します。攻撃者がすでにデータベースの認証情報を持っている必要があるため、これらのスコア8.8の脆弱性は数字ほど脅威が大きいわけではありません。ただし、侵害後のラテラルムーブメントとしては典型的な手法です。
Windows DNS/DNS Server: 関連する脆弱性は合わせて18件あり、内訳はRCEが10件、DoSが3件、EoPが2件、情報漏洩が2件、なりすましが1件です。サーバのレコード処理における解放済みメモリの使用が大半を占めます。ここでも単一コンポーネントを集中的に調査した結果と見られますが、影響を受けるのはドメインコントローラです。ワーム化の可能性があるものはすでに2件ほど取り上げましたが、残るRCEもそれに近い性質です。ただし、競合状態をうまく突くか、既定では有効でないコンポーネントを必要とします。DHCP関連とは異なり、認証不要かつスコア9.8で「悪用される可能性が高い」とされた、わずか2件のうちの1件がここに含まれます。ドメインコントローラにパッチを適用し、念には念を入れてもう一度確認してください。
Windows NTFS: 掲載表には29件の脆弱性があり、内訳はEoPが16件、RCEが9件、情報漏洩が3件、改ざんが1件です。深刻度はすべて「重要」ですが、CVSSスコア9.8のRCEも含まれます。Biometric ServiceやDHCPと同様、同じ種類の問題が繰り返されています。メモリ安全性に関わる不備が多く、ヒープオーバーフローや範囲外読み取りが目立ちます。特に重要なのはCVE-2026-69463です。単純なヒープオーバーフローによるRCEで、スコアは9.8、認証不要、攻撃元はネットワークです。FAQには「ネットワーク内の攻撃者が任意のエンドポイントを呼び出す」という曖昧な説明しかありません。このため、リモートからの攻撃経路は、生のパケットではなく、SMB経由でアクセスできるファイル操作のようなものと考えられます。いずれにせよ、誰もが使うファイルシステムドライバにあるスコア9.8の脆弱性は、最優先でパッチを適用すべき対象です。その次に、CVE-2026-69461(8.8、スタックオーバーフロー、認証不要でネットワーク経由)が続きます。その他はローカル限定の問題として優先度を下げられるかもしれませんが、ドライブのマウントに関わる3件は忘れないでください。「物理アクセスが必要」という条件は、社内のあらゆるUSBポートで満たされ得ます。
USBスタック: USBスタックに影響する脆弱性は23件ありますが、特に取り上げたいのは1件です。USB Mass Storage Class DriverのCVE-2026-68839は、CVSSスコア9.8で、攻撃元はネットワークとされています。FAQには、例の「ネットワーク内の攻撃者が任意のエンドポイントを呼び出す」という定型的な説明しかなく、USBクラスドライバにネットワーク経由でどう到達するのかは分かりません。最悪の条件を想定して評価したのか、あるいはリモートからの経路が存在するのかのどちらかでしょう。後者なら、RDPのデバイスリダイレクトが考えられます。評価には疑問が残るとしつつも、パッチ適用ではスコアどおりの脅威として扱うべきだと考えます。
KerberosとKDC: これらのコンポーネントに影響する脆弱性は6件ですが、特に目を引いたのは「緊急」の2件です。KerberosとKDCを合わせた内訳は、「緊急」のRCEが2件、EoPが2件、DoSが2件です。悪用や一般公開は確認されていませんが、1件には見過ごせない評価が付いています。CVE-2026-69676はKerberosのRCEで、CVSSスコアは8.8、「悪用される可能性が高い」と分類されています。低い権限を持つ認証済みの攻撃者が細工したリクエストを送信すると、ユーザ操作なしでサーバ上でコードを実行できます。ここでいう「サーバ」はドメインコントローラであり、認証済みの攻撃者には、すべてのドメインユーザが該当します。つまり、フィッシングで端末のアカウントを1つ侵害し、細工したリクエストを1つ送るだけで、ドメインコントローラ上でコードを実行できるということです。ドメインの侵害につながる足がかりであり、Microsoftも悪用されると見込んでいます。KDCのCVE-2026-69712も、低権限での認証、細工したリクエスト、ユーザ操作なしでのサーバ上のコード実行と、ほぼ同じ条件です。ただし、こちらはドメイン内のすべてのチケットを発行するKDCそのものにある、解放済みメモリの使用に起因します。実質的な影響は69676と同じで、違うのは悪用可能性の評価だけです。
「悪用される可能性が高い」とされた脆弱性: 推奨はしませんが、MicrosoftのExploit Index(XI)に基づいて優先順位を決める場合は、まだ取り上げていないものがいくつかあります。CVE-2026-72940(SchannelのRCE、CVSS 8.8、TLSスタック)、CVE-2026-72957(Windows Deployment ServicesのRCE、CVSS 7.8、PXE基盤)、CVE-2026-71343(Remote Access Connection ManagerのRCE、CVSS 7.8)、CVE-2026-70585(NFS ONCRPC XDRの3件目のRCE、CVSS 7.0)です。繰り返しになりますが、これらの評価はかなり割り引いて見ています。どこまで参考にするかは、各自で判断してください。
その他の脆弱性: おなじみの6つのコンポーネントにも、合計91件の脆弱性があります。Win32k(25件)、Standard XPS(18件)、WER(12件)、Device Association(13件)、Search(11件)、Print Spooler関連(12件)です。これらの脆弱性では、ローカルからSYSTEM権限を取得できるEoPが多くを占めますが、読み飛ばしてはいけません。19件は「悪用される可能性が高い」と評価されており、XPSには認証不要でスコア9.8のRCE(CVE-2026-69824)も含まれています。
今月、新しいアドバイザリの公開はありません。
次回の予定
次回のPatch Tuesdayは10月13日です。Pwn2Own Irelandでの慌ただしくも楽しい日々を無事に乗り切れたら、次回もリリースの規模にかかわらず、詳しい内容をお届けします。それまで安全にお過ごしいただき、パッチ適用を着実に進めてください。再起動もすべて、滞りなく終わることを願っています。
参考記事
The September 2026 Security Update Review
By: Dustin Childs, Zero Day Initiative
翻訳:与那城 務(Platform Marketing, TrendAI Research)