Cloud
Bekannte Bedrohungen nun in Maschinengeschwindigkeit
Das erste Halbjahr 2026 bestätigte die Befürchtungen der Sicherheitsteams: KI führte keine neue Kategorie von Bedrohungen ein, sondern verstärkt vielmehr die alten. Und staatliche Akteure setzten KI in mehr Phasen des Angriffszyklus ein als je zuvor.


Save to Folio
Wichtige Erkenntnisse
- KI beschleunigt den Missbrauch traditioneller Sicherheitslücken und macht es schwieriger, nicht authentifizierte Zugriffe, schwache Geheimnismanagementpraktiken und Vertrauensmissbrauch zu erkennen und einzudämmen, da diese Vorgänge mit Maschinengeschwindigkeit ablaufen.
- Kritische KI-Komponenten, darunter MCP-Server, Inferenz-Engines, Vektorspeicher und Agentenplattformen, sind oft ohne Authentifizierung oder zeitnahe Updates im Internet zu finden -- neue privilegierte Angriffsziele für Angreifer.
- Beliebtheitskennzahlen wie Sterne, Downloads und Verifizierungsabzeichen sind kein verlässlicher Indikator für Sicherheit und können bei exponierten oder anfälligen Systemen ein falsches Gefühl der Sicherheit vermitteln.
- Angreifer zielen zunehmend auf Lieferketten und digitale Identitäten ab, anstatt auf KI-Modelle selbst.
Wir haben untersucht, wie sich die Einführung und Ausnutzung von KI und der Schutz davor in den ersten sechs Monaten 2026 entwickelt haben. Das wichtigste Ergebnis des Berichts „1H State of AI Security Report, 2026“ ist erschreckend: Bekannte Bedrohungen spielen sich nun in Maschinengeschwindigkeit ab. Nicht authentifizierte exponierte Daten, ungepatchte Software, schwache Verwaltung von Geheimnissen und missbrauchtes Vertrauen nehmen in schnelleren, autonomeren Systemen immer mehr zu. Das Ergebnis sind verkürzte Lebenszyklen von Schwachstellen, eine in großem Maßstab exponierte KI-Infrastruktur und eine kriminelle Wirtschaft, die den Identitätsmissbrauch schneller industrialisiert, als die Verteidiger reagieren können. Es lassen sich fünf wichtige Erkenntnisse aus dem Bericht ziehen.
1. Die Einführung von KI geht schneller voran als Transparenz
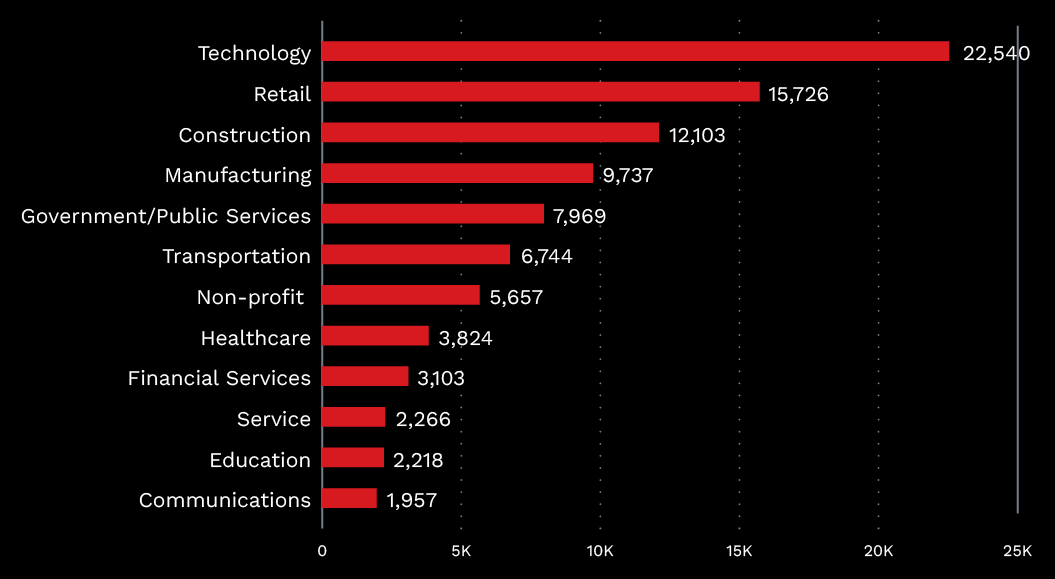
Im Rahmen der Untersuchung wurden 21,6 Millionen URLs auf 4,6 Millionen eindeutigen Hosts erfasst, wobei 43.175 KI-bezogene Service-Instanzen in 25 Branchen identifiziert wurden. Innerhalb dieses Datensatzes entdeckten wir 1.468 KI-Tools, die ausschließlich von einer einzigen Branche genutzt werden – juristische Nischenplattformen, Engines zur Betrugserkennung für Finanzdienstleistungen und Tools zur medizinischen Dokumentation, die niemals in allgemeinen KI-Bestandsaufnahmen oder öffentlichen Berichten zur Einführung auftauchen.
Diese branchenspezifischen Tools werden außerhalb der gängigen KI-Governance-Rahmenwerke betrieben. Sicherheitsteams entwickeln in der Regel Richtlinien nur für weit verbreitete, verbraucherorientierte Plattformen. Spezialisierte branchenspezifische Tools bleiben vollständig außen vor, wodurch die branchenspezifische KI-Infrastruktur weitgehend ungeregelt bleibt.
2. Der Lebenszyklus von Sicherheitslücken verkürzt sich
Der von der TrendAI™ Zero Day Initiative™ (ZDI) veranstaltete Pwn2Own Berlin 2026 förderte 47 einzigartige Zero Days bei KI-Zielen zu Tage. Die Veranstaltung offenbarte einen entscheidenden Wandel: 85 % der Teilnehmer integrierten große Sprachmodelle (LLMs) in ihre Workflows zur Schwachstellenerkennung. Das zeigt, dass KI zur Standardinfrastruktur zur Erkundung geworden ist.
Ein seltsames Paradoxon ist entstanden. KI-gestützte Schwachstellenanalysen können den Zeitraum von der Offenlegung bis zur Ausnutzung bei einem Angriff von Wochen auf Stunden verkürzen. Der illegale Exploit-Markt erzählt jedoch eine ganz andere Geschichte: Angreifer beeilen sich nicht, neue Zero-Days auszunutzen. Stattdessen zielen über 70 % der angefragten Exploits auf Schwachstellen ab, die älter als zwei Jahre sind, und fast 8 % interessieren sich für Schwachstellen, die zwischen 10 und 15 Jahre alt sind. Die älteste Anfrage betraf eine Schwachstelle, die 2011 – also vor 15 Jahren – bekannt wurde.
Diese Kluft zwischen der Geschwindigkeit der Entdeckung und den Ausnutzungsmustern offenbart ein tieferes Problem: Hunderttausende von Systemen sind nach wie vor jahrelangen Fehlern ausgesetzt. Im Februar 2026 meldete Shodan mehr als 270.000 Systeme, die weiterhin für SMBGhost, 88.652, die für Heartbleed anfällig waren, und mehr als 18.000, die sieben Monate nach Verfügbarkeit der Patches weiterhin über CVE-2025-53770 angreifbar waren. Im Zeitalter der KI ist diese Bringschuld zur Behebung zunehmend risikobehaftet. Die beschleunigte Entdeckung von Sicherheitslücken trifft nun auf einen festgefahrenen Rückstau bei ungepatchten Systemen, und Angreifer können diese Lücke in großem Umfang ausnutzen.
3. MCP-Server: Privilegierte Infrastruktur, die wie Standardkomponenten behandelt wird
Diese Server sind keineswegs bloße Routine-Dienstprogramme, sondern kritische Infrastruktur, die wie Consumer-Software bereitgestellt und gewartet wird. Model Context Protocol (MCP)-Server haben sich als eine neue Klasse exponierter KI-Infrastruktur herauskristallisiert. Unternehmen behandeln diese Server aus Gründen der Bequemlichkeit und Integration oft wie einfache Plugins oder Add-Ons. In Wirklichkeit handelt es sich um privilegierte Infrastruktur-Tool-Broker, die Datenbanken abfragen, lokale Dateien lesen und direkt auf Unternehmensanwendungen zugreifen können. Diese Fehlklassifizierung schafft einen blinden Fleck in der Governance.
Wir identifizierten 1467 exponierte MCP-Instanzen im Internet. Davon liefen 1227 noch immer mit dem veralteten Server-Sent Events (SSE)-Transportprotokoll ohne jegliche Authentifizierung. Auch die Risiken der Tool-Oberfläche waren erheblich: „execute_sql“ tauchte auf 70 Hosts auf, „Graphiti Agent Memory“ war auf 39 Hosts vorhanden, während drei exponierte Server Zugriff auf „progress_note“ hatten, eine Funktion zum Abrufen von Patientenakten. Achtung, es handelt sich hierbei nicht um theoretische Risiken, sondern um direkte Zugangswege zu kritischen Systemen.
Das Problem verschärft sich noch durch den Aufbau der MCP-Server. Fast die Hälfte (48 %) empfahl die Speicherung von Geheimnissen (API-Schlüssel, Datenbank-Anmeldedaten, Cloud-Token) in unsicheren .env-Dateien oder in JSON-Konfigurationen im Klartext.
Die Kompromittierung eines einzelnen Servers bleibt nicht auf diesen beschränkt. Kompromittierte Anmeldedaten legen Cloud-Konten offen, und das wirkt sich auf die gesamte Infrastruktur des Unternehmens aus. Wir schätzen, dass 600 bis 1.650 dieser 19.000 Repositorys ausnutzbare Schwachstellen enthalten. SQL-Injection, Remote-Code-Ausführung und Authentifizierungsumgehung sind im gesamten Ökosystem weit verbreitet.
4. Ungeschützte Inferenz-Engines und Vektorspeicher
Inferenz-Engines wie Ollama, LocalAI und Llama.cpp wurden für lokale, vertrauenswürdige Umgebungen entwickelt, die auf dem Rechner eines Entwicklers laufen und vom Internet isoliert sind. Dennoch stehen Tausende davon ohne Authentifizierung im offenen Internet und laufen mit Versionen, die Monate oder sogar Jahre veraltet sind.
Die von uns beobachteten Aktualisierungsmuster offenbaren eine umfassendere Herausforderung. Die häufigste identifizierte Ollama-Version war 0.21, wobei nur sechs Server mit der neuesten Version liefen. Dies unterstreicht die typische Praxis der Aktualisierung: langsam, schrittweise und oft mit jahrelangem Rückstand gegenüber verfügbaren Releases. Ältere Versionen enthalten bekannte Schwachstellen. Ungeschützte Instanzen, auf denen veraltete Software läuft, stellen ein echtes Risiko dar.
Beliebtheit führt nicht zwangsläufig zu einer besseren Patch-Disziplin. Je breiter der Einsatz, desto größer ist die Anzahl veralteter, anfälliger Instanzen, die online bleiben. Paradoxerweise schafft Beliebtheit eine Illusion von Sicherheit. Einige dieser exponierten, kompromittierten Hosts wurden bereits für Krypto-Mining-Operationen missbraucht, ihre Rechenleistung gestohlen und ihre Integrität beeinträchtigt. Das Risiko ist bei Vektorspeichern noch größer. Selbst ein vollständig gepatchter, aber exponierter und nicht authentifizierter Vektorspeicher bietet eine dauerhafte Möglichkeit für Datenvergiftung.
5. Versagen in der KI-Lieferkette fällt auf Entwickler zurück
Die schwerwiegendsten Vorfälle im ersten Halbjahr 2026 folgten etablierten Angriffsmustern: vergiftete Pakete, Diebstahl von Anmeldedaten, gefälschte Releases, bösartige Agenten-Skills und OAuth-Fan-Out-Angriffe. Anstatt neuartiger Techniken wie Jailbreaks oder adversarial Angriffe nutzten die Angreifer das Vertrauen der Entwickler aus.
Der LiteLLM-Vorfall veranschaulicht dies. Zwei bösartige Versionen (1.82.7, 1.82.8) wurden auf PyPI, dem offiziellen Python-Paket-Repository, hochgeladen. LiteLLM wird häufig als KI-Proxy eingesetzt, als Brücke zwischen Entwicklern, Modellanbietern und der Produktionsinfrastruktur. Die bösartigen Versionen verwandelten es in einen Sammler von Anmeldedaten, der unbemerkt über 50 Arten sensibler Daten exfiltrierte, darunter SSH-Schlüssel, Cloud-Anmeldedaten, Kubernetes-Konfigurationen, API-Schlüssel und Datenbankpasswörter. Der Angriff hätte auf unbestimmte Zeit unentdeckt bleiben können und wurde erst entdeckt, als ein Fehler in der Malware zum Absturz von Systemen führte – eine zufällige Warnmeldung. Andere Kampagnen folgten dem gleichen Muster und nutzten dieselbe Schwachstelle aus: offiziell wirkende Vertriebskanäle, denen Entwickler vertrauen.
Das Entwickler-Ökosystem umfasst viele Verteilungspunkte, wie Bibliotheken, SDKs, GitHub Actions, IDE-Erweiterungen, Agent-Skills und Bereitstellungsplattformen. Eine Kompromittierung an einer beliebigen Stelle breitet sich auf die verbundenen Systeme aus. Auf Bereitstellungsplattformen gespeicherte Anmeldedaten sind besonders anfällig. Wenn eine solche Plattform kompromittiert wird, sind alle damit verbundenen Systeme – einschließlich Cloud-Konten, Datenbanken und APIs – gefährdet. Ein Einbruch in eine Plattform wird so zu einem Einbruch in die gesamte Organisation.
Agentenbasierte Systeme führen autonome Aktionen durch: Sie tätigen API-Aufrufe, führen Code aus, ändern Dateien, greifen auf Systeme zu und bewahren den Status über Sitzungen hinweg bei. Ein kompromittiertes agentenbasiertes System mit persistenter Speicherung und delegierten Berechtigungen wird zu einer langlebigen Angriffsplattform. Angreifer können KI nutzen, um Identitätsmissbrauch wie Profiling, die Erstellung von Deepfakes und Social-Engineering-Angriffe zu automatisieren.
Dies führt zu einem Ungleichgewicht, da Angreifer ihre Operationen mithilfe von KI automatisieren, während Verteidiger manuell reagieren und Patches installieren sowie Untersuchungen mit menschlicher Geschwindigkeit durchführen. Wenn KI in kritische Arbeitsabläufe eingebettet wird, werden bekannte Sicherheitslücken durch Geschwindigkeit und Umfang verstärkt.
Auswirkungen für Verteidiger, CISOs und Entwickler
Verteidiger müssen: KI-Infrastruktur, -Modelle und -Agenten als privilegierte Systeme behandeln. Sie als kritische Ressourcen inventarisieren, authentifizieren, patchen, überwachen und steuern.
CISOs müssen: Nischen-KI-Tools in Rahmenwerken für Anbieterrisiken und in der Sicherheits-Governance berücksichtigen. Die Kontrollen der Lieferkette über den Code hinaus auf die Vertrauenswürdigkeit von Entwicklern, Anmeldedaten und Bereitstellungsplattformen ausweiten.
Entwickler müssen: Arbeitsplätze und Anmeldedaten als hochwertige Ressourcen schützen. Geheimnismanagement implementieren, die Herkunft von Software überprüfen und generierten Code streng kontrollieren.
Lesen Sie den ganzen Bericht hier.