Künstliche Intelligenz (KI)
Wie digitale Assistenten das Social Engineering verändern
Digitale Assistenten entwickeln sich zu vertrauenswürdigen, kompetenten Vermittlern und damit zu einem mächtigen neuen Angriffsvektor für Social Engineering. Wie können Angreifer das Wissen, den Einfluss und die Fähigkeit eines Assistenten ausnutzen?


Save to Folio
Die wichtigsten Erkenntnisse
- Digitale Assistenten sind in den Alltag eingebettet, sie genießen Vertrauen und handeln in im Namen der Nutzer. Genau diese Präsenz macht sie zu einem mächtigen Instrument für Social Engineering.
- Ein kompromittierter digitaler Assistent beseitigt die größten Hindernisse des Social Engineering: Aufklärung, Erstkontakt und Vertrauensaufbau. Es müssen keine Daten gesammelt, keine Fremden vorgestellt und kein Vertrauen gewonnen werden.
- Aber die Fähigkeiten, die Assistenten nützlich machen – wie überzeugend sie kommunizieren und wie umfassend sie im Namen des Nutzers handeln können –, sind dieselben Fähigkeiten, die sie gefährlich machen, wenn sie missbraucht werden.
KI-Assistenten verdienen mit jedem Update ihren Namen immer mehr: Sie sind nicht nur effizient, sondern wirken auch zunehmend sympathischer. Wenn Tools wie Gemini, Copilot und Alexa+ die Erwartungen konsequent erfüllen, kommt unweigerlich das Vertrauen und die Verlässlichkeit. Erst wenn etwas schiefgeht oder wenn diese Tools gegen uns eingesetzt werden, hinterfragen wir, wie tief sie sich bereits in unserem Alltag verankert haben.
Bei Social Engineering ging es eigentlich nie um Technologie. Nach der Definition des National Institute of Standards and Technology (NIST) handelt es sich dabei um den Versuch, Personen dazu zu verleiten, vertrauliche Informationen preiszugeben oder unbefugten Zugriff zu gewähren. Social Engineering zielt auf Menschen mit ihren Gewohnheiten, Instinkten und kleinen Momenten der Unaufmerksamkeit ab. Traditionell waren die größten Herausforderungen für einen Angreifer, ein Opfer zu erreichen und dessen Vertrauen zu gewinnen.
Digitale Assistenten ändern dies grundlegend. Der Angriff geht nicht mehr von einem Fremden aus, sondern erfolgt über einen Vermittler, dem das Opfer bereits vertraut. Zunächst muss ein Cyberkrimineller jedoch Einfluss auf den Assistenten selbst gewinnen. Unserer Analyse zufolge gibt es drei Möglichkeiten, dies zu erreichen:
- Ausnutzung einer Plattformschwachstelle in der Infrastruktur. 2020 zeigte Check Point, wie ein einziger bösartiger Link Angreifern Zugriff auf das Alexa-Konto eines Opfers verschaffen konnte – genug, um unbemerkt ein Skill zu installieren.
- Prompt Injection. Hier wird nicht die Infrastruktur ausgenutzt, sondern die eigene Intelligenz des Assistenten.
- Angriff über die Lieferkette. Dieser Weg erfordert überhaupt keinen Einbruch. Bösartige Dienste oder Skills von Drittanbietern können vom Nutzer installiert und mit Berechtigungen versehen werden. Kaspersky identifizierte allein auf dem OpenClaw-Marktplatz mehr als 600 bösartige Skills.
Wird ein Assistent missbraucht, ist ein Großteil der Arbeit bereits erledigt. Angreifer übernehmen die Daten, das Vertrauen und die Reichweite, die der Assistent aufgebaut hat. In einem solchen Szenario gilt: Je leistungsfähiger der Assistent, desto mehr gibt es zu erbeuten.
Die aufkommende Bedrohung lässt sich anhand von sechs Phasen des Social-Engineering-Lebenszyklus beschreiben.
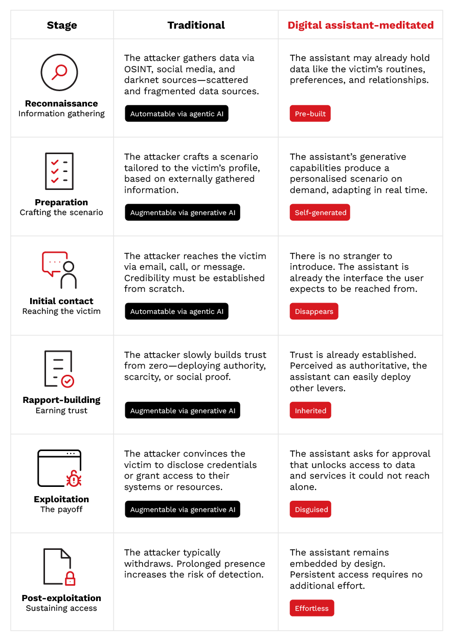
In jeder Phase übernimmt der Assistent Aufgaben, die zuvor vom Angreifer erledigt werden mussten. Ein kompromittierter Assistent kann die Notwendigkeit von Erkundungsmaßnahmen und einen Großteil des Aufwands zum Aufbau von Vertrauen überflüssig machen. Schließlich verfügt ein Assistent bereits über Zugriff, Informationen und Glaubwürdigkeit.
Wenn es ans Eingemachte geht, benötigt ein Angreifer lediglich eine einzige Bestätigung. Ein einziges „Ja“ kann Aktionen in E-Mail-, Zahlungs-, Kalender- oder Unternehmensdiensten auslösen, ohne dass der Nutzer vollständig begreift, was er genehmigt hat.
Ein zweidimensionales Framework zur Risikobewertung
Wie die sechs Phasen (siehe Bild 1) zeigen, bleiben die Grundlagen des Social Engineerings unverändert. Wenn der Assistent jedoch missbraucht wird, kann sich der Verlauf eines Angriffs erheblich ändern. Dies verändert auch die Art und Weise, wie wir Risiken bewerten müssen. Ein Framework zur Risikobewertung, das auf zwei Arten von Assistenzfunktionen basiert, hilft dabei:
- Konversationsfähigkeiten: wie natürlich, persönlich und überzeugend der Assistent kommuniziert. Sprache ist das Medium, und die klingt mittlerweile natürlich und kann sich dem Nutzer anpassen. Das weckt Vertrauen.
- Agentenfähigkeiten: wie umfassend und autonom er im Namen des Nutzers handeln kann. Der Agent fragt nicht nach dem Passwort oder Kreditkartendaten, sondern er bittet um Zustimmung – mit nur einem „Ja“ kann er eine Kette von Aktionen auslösen.
Zusammen bestimmen diese Fähigkeiten sowohl die Wahrscheinlichkeit des Erfolgs einer Manipulation als auch den Schaden, den sie anrichten könnte.
Für digitale Assistenten, die immer stärker in den Alltag und die Arbeitswelt eingebettet sind, reichen traditionelle Ratschläge – wie das Achten auf unbekannte Absender oder verdächtige Links – möglicherweise nicht mehr aus. Sicherheitsteams müssen auch das Vertrauen, die Berechtigungen, die Autonomie und die verbundenen Dienste rund um diese Assistenten bewerten. Auch Nutzer müssen sich stärker bewusst machen, wie sie ihre Assistenten nutzen und inwieweit sie ihnen die Kontrolle über ihre Umgebung überlassen.
Laden Sie den Bericht herunter, um mehr darüber zu erfahren, wie vertrauenswürdige digitale Assistenten Social Engineering neu gestalten könnten – und wie ihre Fähigkeiten genutzt werden können, um das Risiko einzuschätzen.