Cloud
Zwei hochkritische PHP-Sicherheitslücken
Zwei kritischen PHP-Sicherheitslücken wurden bekannt, bevor der Patch dafür veröffentlicht wurde. Sie ermögliche beide die die Ausführung von Code aus der Ferne. Eine vollständige Abhilfe gibt es nicht, doch wir haben Anleitungen für Schutzmaßnahmen.


Save to Folio
Wichtigste Erkenntnisse
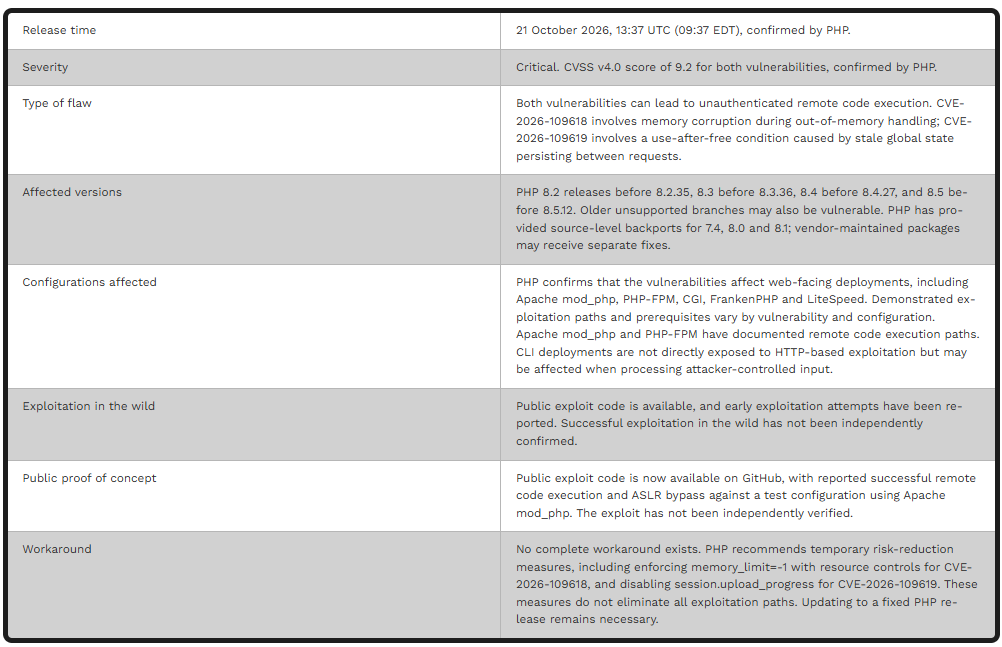
- Die Sicherheitslücken betreffen eine Speicherbeschädigung bei der Behandlung von Speicherüberläufen sowie eine „Use-after-free“-Situation, die durch veraltete globale Zustände zwischen Anfragen verursacht wird. PHP-Installationen mit Webzugang, einschließlich Apache mod_php und PHP-FPM, sind betroffen, wobei die Voraussetzungen für eine Ausnutzung je nach Konfiguration variieren.
- Das PHP-Sicherheitsteam hat am 21. Oktober 2026 Korrekturen für zwei kritische Sicherheitslücken veröffentlicht: CVE-2026-109618 und CVE-2026-109619. Beide weisen einen CVSS v4.0-Wert von 9,2 auf und können zur nicht authentifizierten Remote-Codeausführung führen.
- Noch vor der offiziellen Veröffentlichung tauchte öffentlicher Exploit-Code auf, wobei von erfolgreicher Remote-Codeausführung und ASLR-Umgehung bei Apache mod_php berichtet wurde. Dies erhöht das Risiko von Angriffen auf nicht gepatchte Systeme, obwohl eine erfolgreiche Ausnutzung in der Praxis noch nicht unabhängig bestätigt wurde.
- Korrekturen sind in PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 verfügbar. Ältere, nicht mehr unterstützte Zweige könnten ebenfalls anfällig sein. Unternehmen, die von Anbietern gepflegte PHP-Pakete verwenden, sollten auf zurückportierte Sicherheitskorrekturen prüfen.
- Es gibt keine vollständige Abhilfe. Unternehmen sollten die sofortige Installation von Patches für PHP-Installationen mit Internetanbindung priorisieren, überprüfen, ob tatsächlich aktualisierte Laufzeitumgebungen verwendet werden, und potenziell kompromittierte Systeme untersuchen. Vorübergehende Konfigurationsänderungen können das Risiko verringern, ersetzen jedoch nicht die Installation von Patches.
Am 20. Oktober um 15:20 Uhr UTC wurden in einem Beitrag auf Hacker News Details zu zwei kritischen PHP-Sicherheitslücken bekannt, die die Ausführung von Code aus der Ferne ermöglichen. Der Beitrag wurde entfernt, doch Screenshots kursierten auf X und Mastodon. Sicherheitsforscher von watchTowr bestätigten anschließend die Sicherheitslücken und identifizierten sie als CVE-2026-109618 und CVE-2026-109619. Eine koordinierte Offenlegung war ursprünglich für den 22. Oktober geplant.
Später, am 20. Oktober, veröffentlichte das PHP-Sicherheitsteam eine Vorabwarnung zu den Lücken, ohne jedoch technische Details oder betroffene Versionen zu benennen. Am nächsten Tag veröffentlichte PHP Sicherheits-Updates für beide, mit jeweils 9,2 nach CVSS v4.0 bewerteten Schwachstellen. Beide können in verschiedenen PHP-Deployment-Konfigurationen zur nicht authentifizierten Remote-Code-Ausführung führen. Korrekturen sind für alle vier unterstützten PHP-Zweige von 8.2 bis 8.5 verfügbar.
Auch tauchte noch vor der offiziellen Veröffentlichung öffentlicher Exploit-Code auf, der einen möglichen Weg zur Remote-Codeausführung bei anfälligen Apache-mod_php-Bereitstellungen demonstrierte. Unternehmen sollten nun der Installation von Patches und der Untersuchung potenziell kompromittierter Systeme Priorität einräumen.
Details zu den Sicherheitslücken und aktueller Status
Warum ist dies von Bedeutung
PHP läuft auf einem großen Teil des Internets, und das meiste davon steht nicht primär im Fokus der Sicherheitsteams. Es läuft als Basis von Content-Management-Systemen und E-Commerce-Plattformen, in Container-Images, in Hosting-Control-Panels sowie in den Weboberflächen von Appliances und Netzwerkgeräten. Ein Großteil davon wird von einem Hosting-Anbieter, einem Betriebssystemhersteller oder einem Appliance-Anbieter verwaltet und nicht von der Organisation, die darauf angewiesen ist.
Da die Schwachstellen in PHP selbst liegen, befinden sie sich unterhalb der Anwendung. Das Patchen von WordPress, Magento oder einer benutzerdefinierten Anwendung nützt hier nichts! Der Fix muss auf die PHP-Laufzeitumgebung angewendet werden – und zwar von demjenigen, der für diese Laufzeitumgebung verantwortlich ist.
Der Zeitpunkt setzt die Verteidiger unter unmittelbaren Druck, denn öffentlicher Exploit-Code tauchte bereits auf, bevor PHP am 21. Oktober seine Patches veröffentlichte. Es gab Berichte von von erfolgreicher Remote-Code-Ausführung und einer ASLR-Umgehung gegen eine anfällige Apache-mod_php-Konfiguration.
Angreifer können diesen Code nun studieren und anpassen, ohne den Patch rückentwickeln zu müssen. Obwohl eine erfolgreiche Ausnutzung in der Praxis noch nicht unabhängig bestätigt wurde, erhöht die Verfügbarkeit von funktionierendem Exploit-Code das Risiko weitreichender Angriffe auf ungepatchte Systeme erheblich. Unternehmen sollten der sofortigen Bereitstellung der Korrekturen Priorität einräumen.
Was Unternehmen jetzt tun sollten
- Ermitteln Sie jede PHP-Laufzeitumgebung, für die Sie verantwortlich sind. Beschränken Sie sich nicht auf Webserver. Berücksichtigen Sie auch Container-Images, CI-Build-Images, serverlose Funktionen, Entwicklungs- und Staging-Hosts sowie Produkte von Drittanbietern, die PHP enthalten. Erfassen Sie die genaue Version und die Art der Installation: ein Betriebssystempaket, ein Upstream-Build, ein Container-Image, ein Hosting-Anbieter oder ein Appliance-Anbieter. Davon hängt ab, wer Ihren Patch bereitstellt und wann.
- Ordnen Sie sie nach ihrem Sicherheitsrisiko. Priorisieren Sie PHP-Anwendungen mit Internetzugang, insbesondere solche, die Datei-Uploads, Administrationsbereiche oder Zahlungs- und Kundendaten akzeptieren. Als Nächstes folgen interne Systeme, die von Benutzernetzwerken aus erreichbar sind.
- Ermitteln Sie, wo es keinen Patch geben wird. Alles, was auf PHP 8.1 oder älter läuft, liegt außerhalb des Upstream-Supports. Einige Linux-Distributionen und kommerzielle Anbieter portieren Sicherheitspatches rückwärts auf ältere Zweige; überprüfen Sie daher die Herstellerhinweise, bevor Sie allein aufgrund der Versionsnummer davon ausgehen, dass ein System ungepatcht ist. Wo kein Patch verfügbar ist, beschränken Sie den Zugriff auf das System, isolieren Sie es, oder migrieren Sie es auf einen unterstützten Zweig.
- Stellen Sie die Personen zusammen, die die Patches für Sie installieren. Klären Sie, wann Hosting-Anbieter, Managed-Service-Provider und Anbieter von Appliances Updates bereitstellen werden. Betriebssystempakete können hinter den Upstream-Veröffentlichungen zurückbleiben. Vergewissern Sie sich, dass das installierte Paket den Sicherheitspatch enthält, auch wenn seine Versionsnummer von der Upstream-Veröffentlichung abweicht.
- Bereiten Sie das Deployment und Überprüfung der Updates vor. Genehmigen Sie Notfalländerungen im Voraus, bereiten Sie Test- und Build-Pipelines vor und erstellen Sie Container-Images mit aktualisierten PHP-Paketen oder Basis-Images neu. Vergewissern Sie sich, dass die gepatchte Laufzeitumgebung tatsächlich bereitgestellt wurde, und starten Sie betroffene Dienste neu oder ersetzen Sie laufende Container, um sicherzustellen, dass sie den aktualisierten Code laden.
- Reduzieren Sie das Risiko, solange Patches noch ausstehen. Entfernen Sie unnötige PHP-Anwendungen aus dem Internet und schränken Sie Verwaltungsschnittstellen über VPNs oder Zulassungslisten ein. Wenden Sie WAF- und Intrusion-Prevention-Schutzmaßnahmen an, einschließlich gezielter Regeln für diese Schwachstellen, sofern Ihr Anbieter diese bereitstellt. Gehen Sie jedoch nicht davon aus, dass generische Regeln eine Ausnutzung verhindern. Das Deaktivieren von `session.upload_progress` ist keine bestätigte Abhilfe für beide Schwachstellen und darf das Aufspielen von Patches nicht ersetzen.
- Erst patchen, dann jagen. Beginnen Sie jetzt mit der Überwachung exponierter Systeme und setzen Sie diese nach der Aktualisierung fort. Achten Sie auf ungewöhnliche HTTP-Anfragen, unerwartete PHP-Worker-Prozesse, die Shells oder Download-Tools starten, modifizierte Anwendungsdateien, Web-Shells und verdächtige ausgehende Verbindungen. Dies sind allgemeine Anzeichen für eine Kompromittierung, keine spezifischen Erkennungsmerkmale für diese Schwachstellen. Priorisieren Sie die Untersuchung von Systemen, die vor Erhalt des Patches exponiert blieben.
So kann TrendAI™ helfen
- Schützen Sie anfällige Systeme jetzt mit virtuellem Patching. TrendAI Vision One™ TippingPoint™ bietet „Digital Vaccine“-Filter. TrendAI Vision One™ Endpoint Security, einschließlich Server- und Workload Protection, sowie TrendAI™ Deep Security liefern zusätzlichen Schutz vor Eindringlingen. Diese Regeln schützen anfällige Systeme während der Bereitstellung von Updates, ersetzen jedoch nicht die Installation von Patches.
- Erkennen Sie Exploit-Versuche im Netzwerk. TrendAI Vision One™ Network Detection and Response (NDR) erkennt Exploit-Datenverkehr zur Remote-Code-Ausführung in PHP.
- Entscheiden Sie, wo Sie zuerst eingreifen müssen. TrendAI Vision One™ Cyber Risk Exposure Management (CREM) bietet einen Überblick über die Angriffsfläche der Geräte, Konten, Anwendungen, Cloud-Ressourcen und internetexponierten Ressourcen des Unternehmens. Es weist jeder Ressource einen Kritikalitätsgrad zu, und Sicherheitsteams können die Kritikalität der Systeme erhöhen, von denen sie wissen, dass sie am wichtigsten sind. So erhalten Sie eine priorisierte Liste der exponierten Systeme, die zuerst gepatcht und untersucht werden müssen.
- Suchen Sie nach Anzeichen einer Kompromittierung. TrendAI Vision One™ zeigt erkannte Angriffstechniken an und gibt Warnmeldungen für die Ausführung von Shells, Web-Shells und Reverse-Shells aus, die über PHP gestartet werden. Teams können außerdem den XDR Data Explorer in TrendAI Vision One™ Agentic SIEM und XDR nutzen, um die Prozessaktivitäten auf Endgeräten zu durchsuchen, wie z. B. PHP-Worker-Prozesse, die Shells oder Download-Tools starten.
- Geben Sie die Aufgabe weiter. Für Teams, die nicht über die Kapazitäten verfügen, dies selbst durchzuführen, bieten die TrendAI Vision One™ Services – Managed Detection and Response (MDR) eine rund um die Uhr verfügbare Erkennung, Untersuchung und Reaktion durch TrendAI™-Analysten.
TrendAI™-Kunden mit Fragen können sich an ihren Kundenbetreuer wenden. Alle anderen, die Beratung und Hilfe benötigen, erreichen uns unter https://www.trendaisecurity.com/en-us/contact oder per E-Mail an incident_response@trendmicro.com.