Cyber-Kriminalität
Bedrohungssuche mit Beobachtung von Exploits in der Praxis
Bei der neuen Komponente der TrendAI™-Engine Aesir geht es um die dynamische Beobachtung des Exploits zur etwaigen Art der aktiven Ausnutzung der Schwachstellen und mehr. Konkrete Untersuchungsergebnisse demonstrieren die Arbeitsweise.


Save to Folio
Wichtigste Erkenntnisse
- Eine neue Komponente zur Echtzeit-Bedrohungssuche der TrendAI™-Agent-basierten Exploit-Behebungs-Engine mit dem Codenamen AESIR setzte Honeypots ein, um die aktive Ausnutzung offengelegter Schwachstellen zu beobachten.
- Beim Betrieb von Langflow-Honeypots von Mai 2025 bis Juli 2026 erfasste das TrendAI™-Forschungsteam 1.180 Exploit-Versuche gegen den Endpunkt POST /api/v1/validate/code und identifizierte ein bisher undokumentiertes Krypto-Mining-Framework.
Im Januar 2026 stellte TrendAI™ seine agentenbasierte Engine zur Behebung von Exploits mit dem Codenamen AESIR vor, ein KI-gestütztes Sicherheitsrecherchesystem, das bekannte, reale Exploit-Aktivitäten mit agentenbasierter Code-Analyse und menschlicher Überwachung verknüpft, um Zero Day-Schwachstellen in der Basis-KI-Infrastruktur aufzudecken. Jetzt gibt es eine Weiterentwicklung der Engine: die Fähigkeit, die von Angreifern aktiv genutzten Exploits dynamisch und in Echtzeit zu erkennen. Diese Funktion zur Bedrohungssuche ergänzt statische Listen bekannter ausgenutzter Schwachstellen durch dynamische Erkennung.
Die agentische Exploit-Behebungs-Engine hat zwei Teilsysteme: ein Schwachstellen-Wissenssystem, das feststellt, was weltweit bereits über veröffentlichte Schwachstellen bekannt ist, und entscheidet, was Beachtung verdient, sowie ein autonomes Erkennungssystem, das Quellcode auf Muster durchsucht, die mit bekannten Schwachstellenklassen übereinstimmen, und durch den Nachweis eines Exploits feststellt, welche Schwachstellen tatsächlich bestehen.
Aesir wurde von CyberGym unabhängig bewertet. Das ist eine Initiative der University of California, Berkeley, die einen Benchmark von 1.507 bestätigten Schwachstellen in 188 Open-Source-Projekten verwendet. Die Engine belegte den ersten Platz auf der offiziellen CyberGym-Rangliste und erreicht 97 % bei der Erkennung einer Schwachstelle und der Erstellung eines Exploits. Jeder Nachweis besteht aus einer Eingabe auf Byte-Ebene, die den anfälligen Build zum Absturz bringt, während die gepatchte Version intakt bleibt. Ein differentieller Absturz in einer kontrollierten Testumgebung zeigt jedoch lediglich, dass eine Schwachstelle ausgenutzt werden kann. Er gibt keinen Aufschluss darüber, ob jemand die Schwachstelle aktiv ausnutzt, in welchem Umfang dies geschieht oder was die Angreifer mit dem Host tun, sobald sie Zugriff erlangt haben.
Diese Lücke ist für die KI-Infrastruktur von großer Bedeutung. Agentenbasierte Orchestrierungsplattformen werden schnell eingerichtet, mit freizügigen Standardeinstellungen offengelassen, mit Zugangsdaten und Modell-API-Schlüsseln versorgt. Betreiberteams neigen dazu, eine von Grund auf primitive Codeausführung zu ermöglichen, da die Ausführung benutzerdefinierter Logik das eigentliche Produkt ist. Als Ökosystem betrachtet, fungiert diese Angriffsfläche nun als Lieferkette für Botnet-Betreiber: Angreifer suchen nach im Internet exponierten Bereitstellungen und behandeln diese als fertige Rechenkapazität, die über GPU-Anbindung verfügt und häufig als Root läuft.
Dynamische Threat Hunting-Komponente
TrendAI™ erweitert nun den Prozess der Erfassung einer Schwachstelle und ihres Exploits von der Entdeckung bis zur Offenlegung um die dynamische Beobachtung des Exploits in der Praxis, um festzustellen, ob jemand ihn aktiv nutzt, wie dies geschieht, in welchem Umfang und ob der bereitgestellte Patch das Risiko tatsächlich beseitigt hat. Das Bild zeigt, wie dies funktioniert.
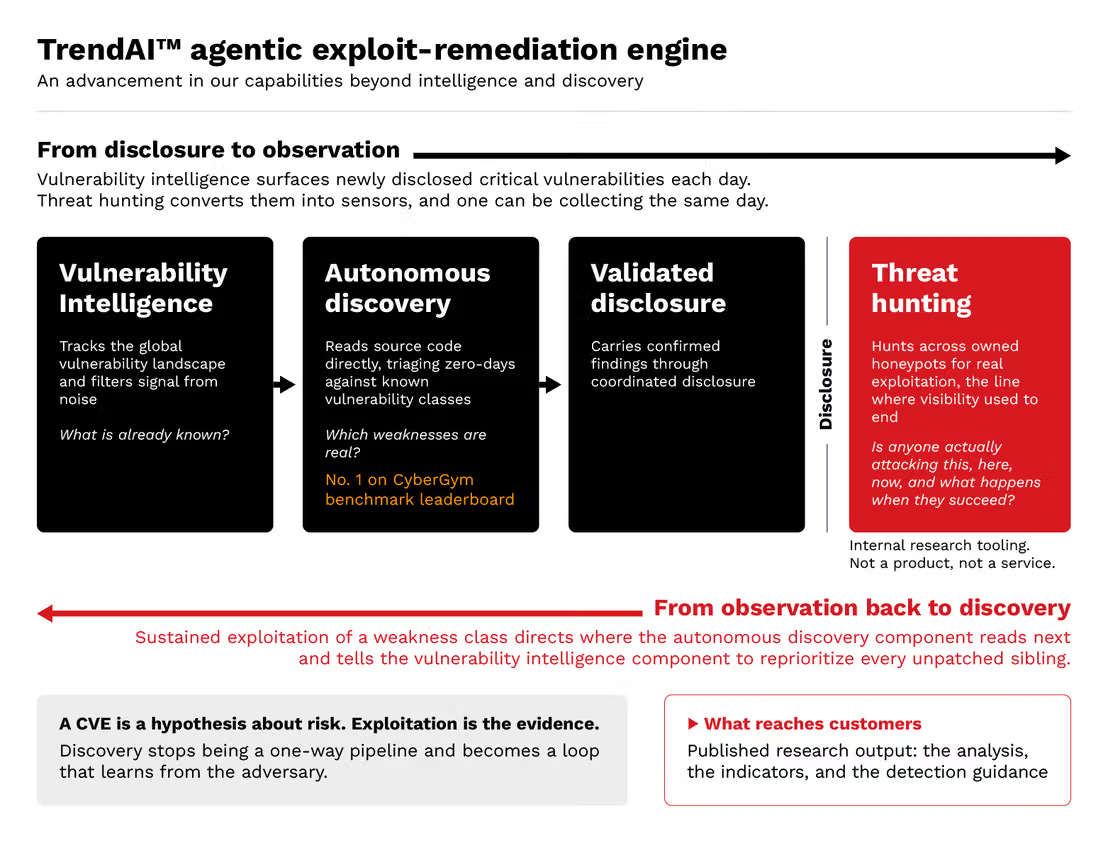
Die Threat Hunting-Komponente arbeitet nicht isoliert, sondern in Verbindung mit Schwachstelleninformationen und autonomer Erkennung.
Von der Offenlegung zur Beobachtung: Die Wissenskomponente deckt täglich neu bekannt gewordene kritische Schwachstellen auf, die von der Bedrohungssuche in Sensoren umgewandelt werden. Die Bedrohungssuche schlägt Honeypots vor, die die betroffenen Dienste emulieren. D
Von der Beobachtung zurück zur Erkennung: Wenn die Protokolle der Honeypots zeigen, dass Angreifer systematisch eine bestimmte Schwachstellenklasse ausnutzen, wird diese Klasse zur Priorität für die nächste Lese- und Analysephase der autonomen Erkennung. Diese Ergebnisse werden dann innerhalb der Schwachstellen-Wissenskomponente genutzt, um die Priorität aller ungepatchten Schwachstellen derselben Familie zu erhöhen.
Die Datenerfassung wird durchgängig verwaltet. TrendAI™ hostet die Honeypots, während das Agentensystem zur Bedrohungssuche deren Protokolle kontinuierlich überwacht. Dadurch werden die Payload, die Zielversion und die Infrastruktur des Angreifers hinter einem Angriff ermittelt, sodass ein Forscher erkennen kann, was angreift, wie der Angriff erfolgt und ob es sich um eine neue Bedrohung handelt.
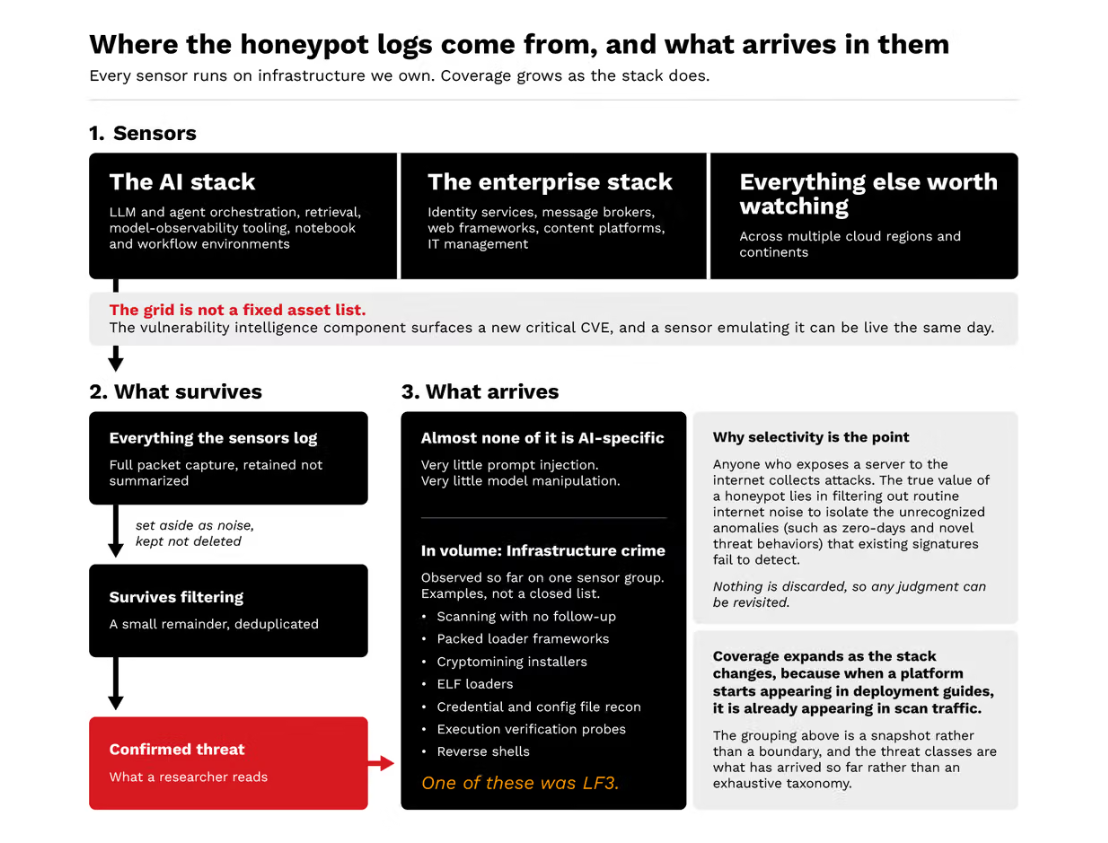
Jeder Schritt des Prozesses, der rohen Sensor-Datenverkehr in einen bestätigten Bedrohungsfund umwandelt, erfolgt maschinengestützt und wird von Forschern bestätigt:
- Erfassung: Die Plattform entscheidet anhand des Offenlegungs-Feeds, was überwacht werden soll. Die Forscher entscheiden, was es wert ist, näher untersucht zu werden, und wie der Sensor aussehen soll.
- Triage: Gruppierung anhand ähnlicher Payloads, wobei diejenigen hervorgehoben werden, die mit nichts Bekanntem übereinstimmen. Ein Forscher entscheidet, ob es sich bei einem Ausreißer um eine neue Familie handelt oder um eine alte, die sich nur anders präsentiert.
- Bestätigung: Ein Forscher extrahiert und identifiziert eine Payload mit Unterstützung der Plattform und nicht per Knopfdruck. Aus einem automatisierten Befund allein werden keine Schlussfolgerungen gezogen.
Klassifizierung des Langflow-Exploit-Datenverkehrs aus über einem Jahr
Eine Untersuchung soll zeigen, wie all das gleichzeitig abläuft: eine CVE-Familie, die niemand allein anhand der Sicherheitshinweise entwirren kann, eine über mehr als ein Jahr andauernde Ausnutzung und eine Bedrohung, die niemand dokumentiert hatte. Es geht um Honeypots, auf denen Langflow-Builds liefen, und die zwischen dem 13. Mai 2025 und dem 31. Juli 2026 1.180 Anfragen an POST /api/v1/validate/code von 70 verschiedenen Quelladressen verzeichneten.
Langflow ist ein weit verbreitetes Open-Source-Framework zur Erstellung von LLM- und Agenten-Workflows, das standardmäßig auf Port 7860 lauscht. Es stellt als Teil seiner Kernfunktionalität bewusst eine Codeausführungsfunktion bereit. Diese Eigenschaften machen es zu einem attraktiven Ziel für Angreifer, und unsere Sensoren beobachten regelmäßig Versuche, es auszunutzen.
Die gesamte technische Analyse dieses Frameworks liefert der Originalbeitrag. Drei Payload-Familien waren bereits im Zusammenhang mit Langflow dokumentiert worden: das Flodrix-DDoS-Botnetz und die agentische Ransomware-Kampagne JADEPUFFER, sowie ein Monero-Miner am separaten Endpunkt „build_public_tmp“, der von der Engine als CVE-2026-33017 erfasst wurde. LF3 ist die vierte Payload, und dies ist ihre erste öffentliche Beschreibung. Diese erste veröffentlichte Untersuchung der Threat-Hunting-Komponente brachte LF3 ans Licht. Dabei handelt es sich um ein Cryptomining-Framework, das seit über einem Jahr über zwei Sensoren, drei kompromittierte Systeme und vier Build-Kanäle aktiv war – von denen keines in einer Sicherheitswarnung oder einer öffentlichen Meldung erwähnt wurde. Die Indikatoren, die sich über mehrere Kanäle hinweg wiederholen, stammten ausschließlich aus den über ein Jahr lang gesammelten Honeypot-Daten.
Der TrendAI Vision One™ Threat Intelligence Hub bietet die neuesten Erkenntnisse zu aufkommenden Bedrohungen und Akteuren, exklusive strategische Berichte von TrendAI™ Research sowie den TrendAI Vision One™ Threat Intelligence Feed auf der TrendAI Vision One™-Plattform.