Trojan.Win64.SPYBOY.A
Windows



- マルウェアタイプ: トロイの木馬型
- 破壊活動の有無: なし
- 暗号化: はい
- 感染報告の有無: はい
概要
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
詳細
侵入方法
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
インストール
マルウェアは、以下のファイルを作成します。
- %System%\drivers\{Random Driver Name}.sys - legitimate signed Zemana Anti-Malware driver used to terminate anti-virus processes
(註:%System%フォルダは、システムフォルダで、いずれのオペレーティングシステム(OS)でも通常、"C:\Windows\System32" です。.)
他のシステム変更
マルウェアは、インストールの過程で、以下のレジストリ値を追加します。
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\
Services
{Random Driver Name} = \%System%\drivers\{Random Driver Name}.sys
プロセスの終了
マルウェアは、感染コンピュータ上で以下のプロセスが常駐されていることを確認した場合、そのプロセスを終了します。
- 360rp.exe
- 360rps.exe
- 360Safe.exe
- 360sd.exe
- 360Tray.exe
- 360tray.exe
- Aliyun_assist_service.exe
- AliYunDun.exe
- AliYunDunUpdate.exe
- alsvc.exe
- AmSvc.exe
- aswtoolssvc.exe
- AutoExclusions.exe
- avast!Antivirus.exe
- avastsvc.exe
- avastui.exe
- AvastVBoxSVC.exe
- avgcsrva.exe
- avgidsagent.exe
- avgserv.exe
- AVGSvc.exe
- avgtray.exe
- AVGUI.exe
- avgwdsvca.exe
- AvLaunch.exe
- avp.exe
- avpsus.exe
- avpui.exe
- bccavsvc.exe
- bdagent.exe
- bdmcon.exe
- bdntwrk.exe
- bdoesrv.exe
- bdredline.exe
- bdswitch.exe
- bdwtxcr.exe
- bspatch.exe
- ccsvchst.exe
- coreframeworkhost.exe
- cpda.exe
- cptraylogic.exe
- cptrayui.exe
- CrAmTray.exe
- CrsSvc.exe
- CSFalconContainer.exe
- CSFalconService.exe
- cylancesvc.exe
- CylanceUI.exe
- cyserver.exe
- cytray.exe
- dbserver.exe
- EFRService.exe
- ekrn.exe
- endpoint agent tray.exe
- epab_svc.exe
- epam_svc.exe
- ERAAgent.exe
- ExecutionPreventionSvc.exe
- hmpalert.exe
- idafserverhostservice.exe
- kavfs.exe
- kavfswh.exe
- kavfswp.exe
- klnagent.exe
- ksnproxy.exe
- livesrv.exe
- macmnsvc.exe
- macompatsvc.exe
- masvc.exe
- MBAMService.exe
- MBCloudEA.exe
- McsAgent.exe
- mcsagent.exe
- McsClient.exe
- mcsclient.exe
- mctray.exe
- mfeann.exe
- mfemactl.exe
- mfemms.exe
- minionhost.exe
- mofcomp.exe
- MpCmdRun.exe
- msmpeng.exe
- NisSrv.exe
- Nnx.exe
- Ntrtscan.exe
- paui.exe
- PAV2WSC.exe
- Pccnt.exe
- PccNtMon.exe
- productagentservice.exe
- ProtectedSvc.exe
- PSANCU.exe
- PSINanoRun.exe
- PSNCSysAction.exe
- PSUAMain.exe
- psuaservice.exe
- PSUNMain.exe
- pwd.exe
- PylumLoader.exe
- repmgr.exe
- RepMgr64.exe
- RepUtils.exe
- RepUtils32.exe
- RepUx.exe
- RepWSC64.exe
- SAVAdminService.exe
- SavService.exe
- SBAMSvc.exe
- SBAMTray.exe
- scanhost.exe
- seccenter.exe
- SecurityHealthSystray.exe
- SEDService.exe
- sentinelagent.exe
- SentinelAgentWorker.exe
- sentinelhelperservice.exe
- sentinelservicehost.exe
- sentinelstaticenginescanner.exe
- SentinelUI.exe
- sepagent.exe
- sepWscSvc64.exe
- Sophos UI.exe
- SophosFileScanner.exe
- SophosFIMService.exe
- SophosFS.exe
- SophosHealth.exe
- SophosNetFilter.exe
- SophosNtpService.exe
- SophosSafestore.exe
- SophosUI.exe
- SpySweeperUI.exe
- SSPService.exe
- svcGenericHost.exe
- tlaworker.exe
- TMBMSRV.exe
- TmCCSF.exe
- TmListen.exe
- TmProxy.exe
- TopsecClient.exe
- TopsecDaemon.exe
- TopsecMain.exe
- TopsecTray.exe
- Topsecusysdiag.exe
- updaterui.exe
- updatesrv.exe
- vapm.exe
- VipreAAPSvc.exe
- VipreEdgeProtection.exe
- VipreNis.exe
- vsserv.exe
- vsservp.exe
- vstskmgr.exe
- WAScanner.exe
- WRConsumerService.exe
- WRCoreService.x64.exe
- wrsa.exe
- WRSkyClient.x64.exe
- WscIfSvc.exe
- wscommunicator.exe
- xcommsvr.exe
その他
マルウェアは、以下を実行します。
- It displays the following upon execution:
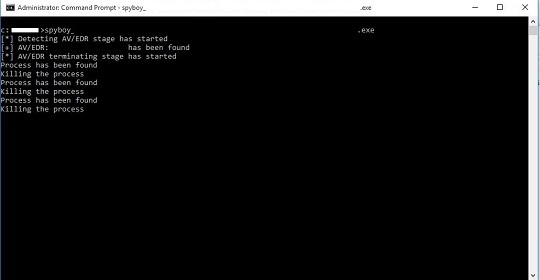
- It requires being executed with Administrative privileges to proceed with its routine.
対応方法
手順 1
トレンドマイクロの機械学習型検索は、マルウェアの存在を示す兆候が確認された時点で検出し、マルウェアが実行される前にブロックします。機械学習型検索が有効になっている場合、弊社のウイルス対策製品はこのマルウェアを以下の機械学習型検出名として検出します。
-
Troj.Win32.TRX.XXPE50FFF069
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
このマルウェアもしくはアドウェア等の実行により、手順中に記載されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合の他、オペレーティングシステム(OS)の条件によりインストールがされない場合が考えられます。手順中に記載されたファイル/フォルダ/レジストリ情報が確認されない場合、該当の手順の操作は不要ですので、次の手順に進んでください。
手順 4
Windowsをセーフモードで再起動します。
手順 5
このレジストリ値を削除します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客様の責任で行っていただくようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services
- {Random Driver Name} = \%System%\drivers\{Random Driver Name}.sys
- {Random Driver Name} = \%System%\drivers\{Random Driver Name}.sys
手順 6
以下のファイルを検索し削除します。
- %System%\drivers\{Random Driver Name}.sys
手順 7
コンピュータを通常モードで再起動し、最新のバージョン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、「Trojan.Win64.SPYBOY.A」と検出したファイルの検索を実行してください。 検出されたファイルが、弊社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
ご利用はいかがでしたか? アンケートにご協力ください