TROJ_STRUPLOADER.ZYHD-A
2021年1月30日
プラットフォーム:
Windows
危険度:

ダメージ度:

感染力:
感染確認数:
情報漏えい:

- マルウェアタイプ: トロイの木馬型
- 破壊活動の有無: なし
- 暗号化: はい
- 感染報告の有無: はい
概要
感染経路 インターネットからのダウンロード
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
詳細
ファイルサイズ 137,216 bytes
タイプ EXE
メモリ常駐 なし
発見日 2020年4月6日
ペイロード メッセージボックスの表示
侵入方法
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
その他
マルウェアは、以下を実行します。
- It requires the following parameters to perform its intended routine:
- {Web service} {Client ID} {Path of File where data will be retrieved}
- It sends data through POST request to the following URL:
client_id={Client ID}&scope=onedrive.readwrite+wl.offline_access+wl.signin&code={Client ID}&grant_type=authorization_code&redirect_uri=https://login.live.com/oauth20_desktop.srf
- If request is successful it will generate token and will use it to upload data. It displays the following message on console if token is generated:
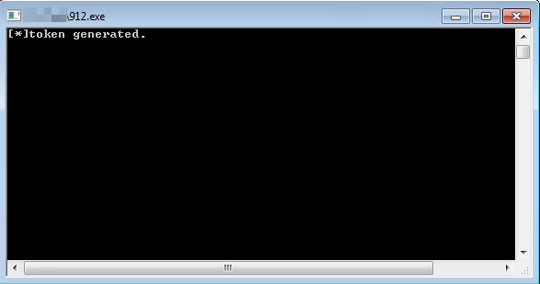
- If request is successful it will generate token and will use it to upload data. It displays the following message on console if token is generated:
対応方法
対応検索エンジン: 9.800
初回 VSAPI パターンバージョン 15.788.03
初回 VSAPI パターンリリース日 2020年4月6日
VSAPI OPR パターンバージョン 15.789.00
VSAPI OPR パターンリリース日 2020年4月7日
手順 1
トレンドマイクロの機械学習型検索は、マルウェアの存在を示す兆候が確認された時点で検出し、マルウェアが実行される前にブロックします。機械学習型検索が有効になっている場合、弊社のウイルス対策製品はこのマルウェアを以下の機械学習型検出名として検出します。
- Troj.Win32.TRX.XXPE50FFF040
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
最新のバージョン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、ウイルス検索を実行してください。「TROJ_STRUPLOADER.ZYHD-A」と検出したファイルはすべて削除してください。 検出されたファイルが、弊社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
ご利用はいかがでしたか? アンケートにご協力ください