Ransom.Win32.QRNALOCK.B
Trojan.Win32.DelShad.del (KASPERSKY); W32/DelShad.DEL!tr.ransom (FORTINET)
Windows



- マルウェアタイプ: 身代金要求型不正プログラム(ランサムウェア)
- 破壊活動の有無: なし
- 暗号化: はい
- 感染報告の有無: はい
概要
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
特定のフォルダ内のファイルを暗号化します。 身代金要求文書のファイルを作成します。 以下のファイル拡張子を持つファイルは暗号化しません。
詳細
侵入方法
マルウェアは、他のマルウェアに作成されるか、悪意あるWebサイトからユーザが誤ってダウンロードすることによりコンピュータに侵入します。
インストール
マルウェアは、以下のファイルを作成します。
- %Application Data%\KEY.FILE
(註:%Application Data%フォルダは、現在ログオンしているユーザのアプリケーションデータフォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザ名>\Local Settings\Application Data" です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザ名>\AppData\Roaming" です。)
マルウェアは、以下のプロセスを追加します。
- %System%\vssadmin.exe Resize ShadowStorage /for={Drive Letter}: /on={Drive Letter}: /maxsize=401MB
- %System%\vssadmin.exe Resize ShadowStorage /for={Drive Letter}: /on={Drive Letter}: /maxsize=unbounded
- %System%\vssadmin.exe Delete Shadows /All /Quiet
- %System%\bcdedit.exe /set {default} recoveryenabled No
- %System%\wbadmin DELETE SYSTEMSTATEBACKUP
- %System%\wmic.exe SHADOWCOPY /nointeractive
(註:%System%フォルダは、システムフォルダで、いずれのオペレーティングシステム(OS)でも通常、"C:\Windows\System32" です。.)
マルウェアは、以下の Mutex を作成し、メモリ上で自身の重複実行を避けます。
- {8761ABBD-7F85-42EE-B272-A76179687C63}
自動実行方法
マルウェアは、自身のコピーがWindows起動時に自動実行されるよう以下のレジストリ値を追加します。
HKEY_CURRENT_USER\Software\Microsoft\
Windows\CurrentVersion\Run
MSFEEditor = {Malware Filepath}\{Malware Filename}.exe e
他のシステム変更
マルウェアは、以下のレジストリ値を追加します。
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\
Windows\CurrentVersion\Policies\
System
EnableLinkedConnections = 1
(註:変更前の上記レジストリ値は、「None」となります。)
プロセスの終了
マルウェアは、感染コンピュータ上で確認した以下のサービスを終了します。
- ccEvtMgr
- ccSetMgr
- Culserver
- DefWatch
- Intuit.QuickBooks.FCS
- MsDtsServer100
- msmdsrv
- MSSQLFDLauncher
- MSSQLSERVER
- MSSQLServerADHelper100
- MSSQLServerOLAPService
- QBCFMonitorService
- QBIDPService
- ReportServer
- RTVscan
- SavRoam
- sqladhlp
- SQLADHLP
- sqlagent
- sqlbrowser
- SQLBrowser
- SQLSERVERAGENT
- sqlservr
- sqlwriter
- SQLWriter
- wrapper
マルウェアは、感染コンピュータ上で以下のプロセスが常駐されていることを確認した場合、そのプロセスを終了します。
- wxServer.exe
- wxServerView
- sqlservr.exe
- sqlmangr.exe
- RAgui.exe
- supervise.exe
- Culture.exe
- RTVscan.exe
- Defwatch.exe
- sqlbrowser.exe
- winword.exe
- Winword.exe
- onenotem.exe
- QBW32.exe
- QBDBMgr.exe
- qbupdate.xe
- QBCFMonitorService.exe
- axlbridge.exe
- QBIDPService.exe
- httpd.exe
- fdlauncher.exe
- MsDtsSrvr.exe
- sqlwriter.exe
- fdhost.exe
- ssms.exe
その他
マルウェアは、以下を実行します。
- Encrypts the following drives:
- C:\
- D:\
- E:\
- F:\
- G:\
- H:\
- Starts the following service if not found running:
- LanmanWorkstation
- Will attempt to delete itself
- Will encrypt files without an extension
ランサムウェアの不正活動
マルウェアは、以下のディレクトリ内で確認されたファイルを暗号化します。
- Program Files\Microsoft\Exchange Server
- Program Files (x86)\Microsoft\ExchangeServer
- Program Files\Microsoft SQL Server
- Program Files (x86)\Microsoft SQL Server
マルウェアは、以下のフォルダ内で確認されたファイルの暗号化はしません。
- %User Profile%\AppData
- %User Profile%\Application Data
- %All Users Profile%
- %Program Files%
- %System Root%\Users\All Users
- %User Profile%
- %Windows%
- \intel
- \nvidia
(註:%User Profile%フォルダは、現在ログオンしているユーザのプロファイルフォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\<ユーザ名>"です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Users\<ユーザ名>" です。. %All Users Profile%フォルダは、ユーザの共通プロファイルフォルダです。Windows 2000(32-bit)、XP、Server 2003(32-bit)の場合、通常 "C:\Documents and Settings\All Users” です。また、Windows Vista、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\ProgramData” です。. %Program Files%フォルダは、デフォルトのプログラムファイルフォルダです。C:\Program Files in Windows 2000(32-bit)、Server 2003(32-bit)、XP、Vista(64-bit)、7、8、8.1、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Program Files"です。また、Windows XP(64-bit)、Vista(64-bit)、7(64-bit)、8(64-bit)、8.1(64-bit)、2008(64-bit)、2012(64-bit)、10(64-bit)の場合、通常 "C:\Program Files(x86)" です。. %System Root%フォルダは、オペレーティングシステム(OS)が存在する場所で、いずれのOSでも通常、 "C:" です。.. %Windows%フォルダは、Windowsが利用するフォルダで、いずれのオペレーティングシステム(OS)でも通常、"C:\Windows" です。.)
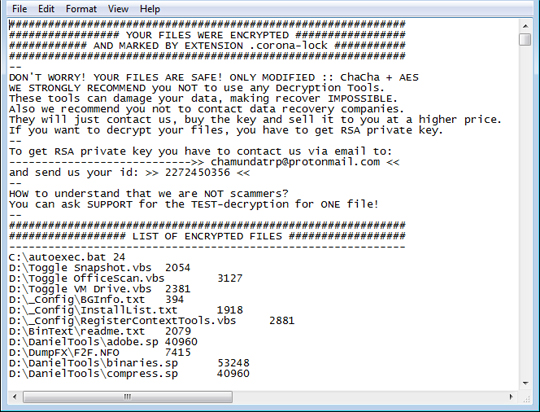
マルウェアは、暗号化されたファイルのファイル名に以下の拡張子を追加します。
- .corona-lock
マルウェアが作成する以下のファイルは、脅迫状です。
- %Desktop%\README_LOCK.TXT
以下のファイル拡張子を持つファイルについては暗号化しません:
- .exe
- .dll
- .sys
- .ini
- .lnk
- .dat
対応方法
手順 1
トレンドマイクロの機械学習型検索は、マルウェアの存在を示す兆候が確認された時点で検出し、マルウェアが実行される前にブロックします。機械学習型検索が有効になっている場合、弊社のウイルス対策製品はこのマルウェアを以下の機械学習型検出名として検出します。
- Troj.Win32.TRX.XXPE50FFF036
手順 2
Windows 7、Windows 8、Windows 8.1、および Windows 10 のユーザは、コンピュータからマルウェアもしくはアドウェア等を完全に削除するために、ウイルス検索の実行前には必ず「システムの復元」を無効にしてください。
手順 3
このマルウェアもしくはアドウェア等の実行により、手順中に記載されたすべてのファイル、フォルダおよびレジストリキーや値がコンピュータにインストールされるとは限りません。インストールが不完全である場合の他、オペレーティングシステム(OS)の条件によりインストールがされない場合が考えられます。手順中に記載されたファイル/フォルダ/レジストリ情報が確認されない場合、該当の手順の操作は不要ですので、次の手順に進んでください。
手順 4
このレジストリ値を削除します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客様の責任で行っていただくようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
- MSFEEditor = "{original file path}\{malware filename}.exe" e
- MSFEEditor = "{original file path}\{malware filename}.exe" e
手順 5
変更されたレジストリ値を修正します。
警告:レジストリはWindowsの構成情報が格納されているデータベースであり、レジストリの編集内容に問題があると、システムが正常に動作しなくなる場合があります。
レジストリの編集はお客様の責任で行っていただくようお願いいたします。弊社ではレジストリの編集による如何なる問題に対しても補償いたしかねます。
レジストリの編集前にこちらをご参照ください。
- In HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- From: EnableLinkedConnections = 1
To: EnableLinkedConnections = 0
- From: EnableLinkedConnections = 1
手順 6
以下のファイルを検索し削除します。
- %Application Data%\KEY.FILE
- %Desktop%\README_LOCK.TXT
手順 7
最新のバージョン(エンジン、パターンファイル)を導入したウイルス対策製品を用い、ウイルス検索を実行してください。「Ransom.Win32.QRNALOCK.B」と検出したファイルはすべて削除してください。 検出されたファイルが、弊社ウイルス対策製品により既に駆除、隔離またはファイル削除の処理が実行された場合、ウイルスの処理は完了しており、他の削除手順は特にありません。
手順 8
暗号化されたファイルをバックアップから復元します。
ご利用はいかがでしたか? アンケートにご協力ください